Insight
KI-Governance in Versicherungen: Die BaFin macht Ernst.
EIOPA und BaFin haben ihre Erwartungen an KI-Governance ausformuliert. Wie Versicherer Inventar, Erklärbarkeit und Kontrollen risikogerecht aufstellen.
Organisation & Change
7 min Lesezeit
Kernaussage
Geprüft wird nicht das Modell, sondern die nachweisbare Kontrolle darüber. Wer KI nach Wirkung einstuft und in bestehende Rahmenwerke einbettet, macht Governance vom Hemmschuh zum Ermöglicher.

Die wichtigsten Erkenntnisse
EIOPA verlangt Governance in zwei Schritten
Preis- und Risikomodelle brauchen mehr Erklärbarkeit
Inventar ist der erste Baustein
Die Aufsicht macht Ernst
Lange stand KI-Governance bei Versicherern als allgemeine Erwartung im Raum. Inzwischen haben europäische und deutsche Aufsicht ihre Erwartungen ausformuliert: Die europäische Versicherungsaufsicht EIOPA hat im August 2025 eine Stellungnahme zu Governance und Risikomanagement von KI veröffentlicht, die BaFin im Dezember 2025 eine Orientierungshilfe zu IKT-Risiken beim Einsatz von KI. Geprüft wird damit nicht das einzelne Modell, sondern die nachweisbare Kontrolle darüber: Weiß der Versicherer, welche KI er einsetzt, kennt er ihre Risiken, kontrolliert er sie, und ist die Verantwortung klar zugeordnet?
Für Versicherer ist das eine handhabbare Aufgabe. Verlangt wird keine neue Bürokratie, sondern die Anwendung bewährter Grundsätze der Geschäftsorganisation auf ein neues Werkzeug, abgestuft nach Risiko.
Was erwarten EIOPA und BaFin konkret?
EIOPA erwartet einen risikobasierten und verhältnismäßigen Governance-Rahmen in zwei Schritten. Die Stellungnahme vom 6. August 2025 richtet sich an die nationalen Aufsichtsbehörden und leitet die Erwartungen aus bestehendem Recht ab: aus Artikel 41 der Solvency-II-Richtlinie zur wirksamen Geschäftsorganisation, aus Artikel 25 der Versicherungsvertriebsrichtlinie zur Produktfreigabe und aus den Artikeln 5 und 6 des Digital Operational Resilience Act (DORA). Im ersten Schritt bewertet der Versicherer, wie stark ein KI-System auf Kundinnen und Kunden und auf das Unternehmen wirkt. Im zweiten Schritt legt er dazu passende Maßnahmen fest.
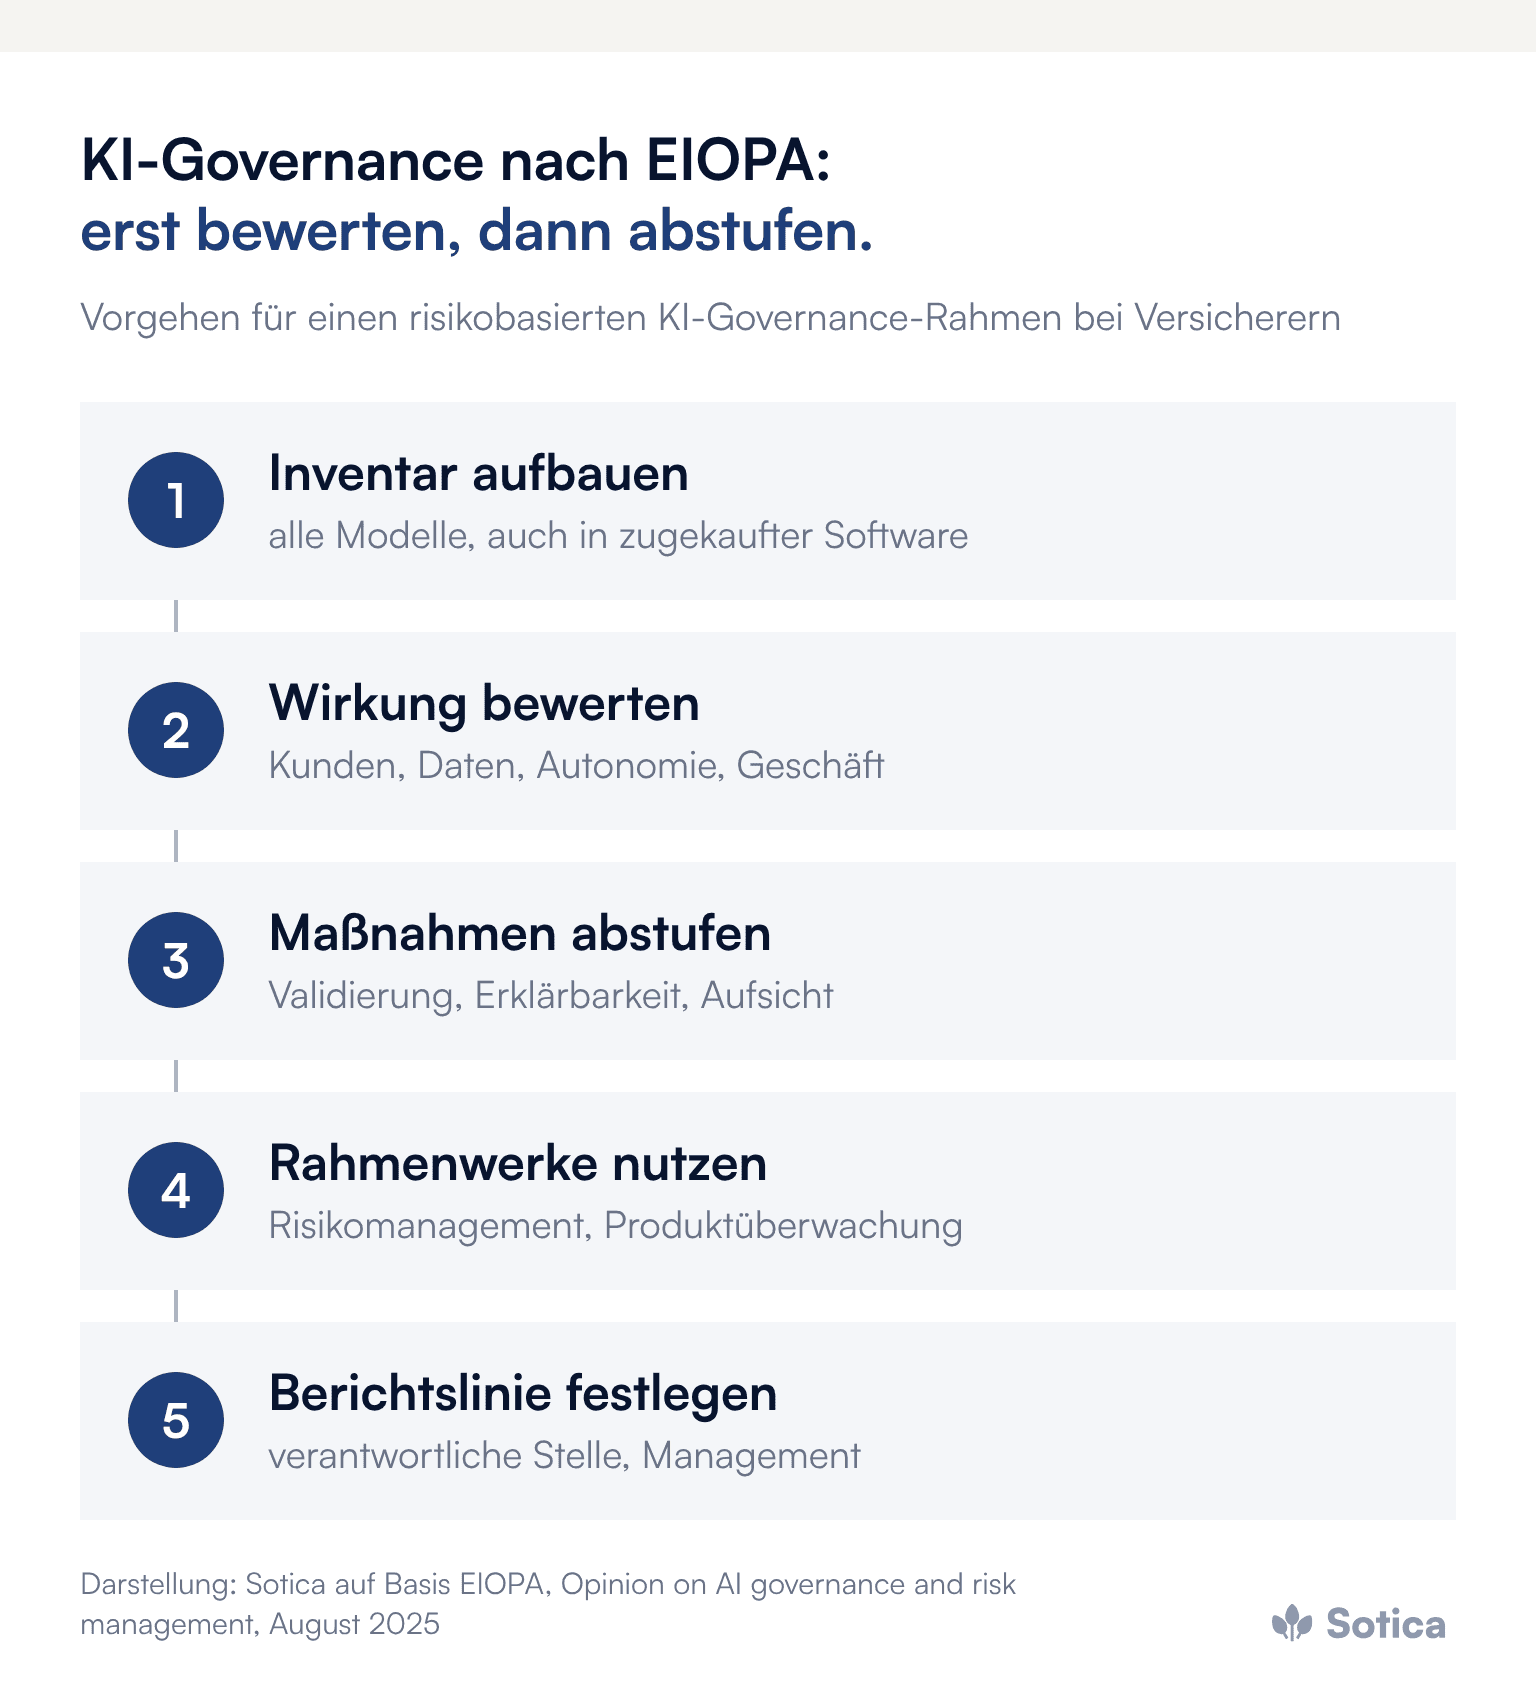
Die Maßnahmen ordnet EIOPA sechs Bereichen zu: Fairness und Ethik, Daten-Governance, Dokumentation und Aufzeichnungen, Transparenz und Erklärbarkeit, menschliche Aufsicht sowie Genauigkeit, Robustheit und Cybersicherheit. Ausdrücklich dürfen Versicherer dafür auf vorhandene Rahmenwerke aufsetzen, etwa auf das unternehmensweite Risikomanagement, das Modellrisikomanagement oder die Produktüberwachung.
Die BaFin richtet ihre Orientierungshilfe laut Jahresbericht 2025 vor allem an Kreditinstitute und an Versicherer unter Solvency II. Die Orientierungshilfe ist eine nicht verpflichtende Hilfestellung, um die DORA-Anforderungen beim Einsatz von KI umzusetzen, und beruht auf einer Analyse der Praxis und Planungen der beaufsichtigten Unternehmen.
Wo setzen Versicherer KI heute ein?
Überwiegend zur Effizienzsteigerung, seltener in sensiblen Bereichen. Im Bericht „Risiken im Fokus 2026“ beschreibt die BaFin, dass Versicherer KI vor allem zur Effizienzsteigerung und Kostensenkung nutzen, in der Preisgestaltung und Risikoprüfung dagegen selten. In der Schaden- und Unfall- sowie der Krankenversicherung kommt KI eher zum Einsatz als in der Lebensversicherung; generative KI steht noch am Anfang, häufig als unterstützender Chatbot auf Cloud-Diensten großer Anbieter.
Mit wachsendem Einsatz steigen die Anforderungen. Die BaFin hält fest, dass Ergebnisse von KI-Systemen je nach Einsatzzweck und Risikogehalt erklärbar und überprüfbar sein müssen und Entscheidungen weder durch Verzerrungen beeinflusst sein noch gegen das Diskriminierungsverbot verstoßen dürfen. Für die Preisbildung gilt ohnehin, dass jedes neu entwickelte oder wesentlich geänderte Produkt, auch in der Schaden- und Unfallversicherung, einen angemessenen Nutzen für die Kundinnen und Kunden bieten muss. Fließt ein Modell in Tarif oder Beitragsanpassung ein, muss der Versicherer dessen Logik deshalb begründen können.
Welche KI-Systeme gelten bei Versicherern als Hochrisiko?
Nach der KI-Verordnung vor allem Systeme zur Risikobewertung und Preisbildung in Bezug auf natürliche Personen in der Lebens- und Krankenversicherung. Diese Anwendungsfälle stehen in Anhang III Nummer 5. Laut BaFin gelten die Anforderungen an solche Hochrisiko-Systeme nach dem Digital Omnibus ab dem 2. Dezember 2027; die BaFin überwacht dann ihre Einhaltung als zuständige Marktüberwachungsbehörde. Was Versicherer bis dahin klären sollten, fasst der Beitrag EU AI Act für Versicherer zusammen.
Für alle übrigen Systeme bleibt der Rahmen aus Solvency II, Produktfreigabe und DORA maßgeblich, den EIOPA in ihrer Stellungnahme beschreibt. Die Grenze zwischen Hochrisiko und Nicht-Hochrisiko entscheidet also über die Tiefe der Pflichten, nicht darüber, ob Governance nötig ist.
Warum beginnt Governance mit dem Modellinventar?
Weil sich nur steuern lässt, was bekannt ist. Der praktische Ausgangspunkt ist ein vollständiges Verzeichnis aller eingesetzten Modelle und KI-Systeme: wofür sie verwendet werden, wer verantwortlich ist und wie stark sie auf Kundinnen und Kunden wirken. Häufig fördert diese Erfassung Überraschungen zutage, etwa Modelle, die in einzelnen Abteilungen entstanden sind oder in zugekaufter Software stecken.
Auf das Inventar folgen die Kontrollen. Für jedes relevante Modell ist festgelegt, wie es validiert wurde, wie seine Leistung im Betrieb überwacht wird und wie eingegriffen wird, wenn es schlechter wird. Ein Modell, das bei der Einführung gut funktionierte, kann sich mit veränderten Verhältnissen verschlechtern, ohne dass es jemand bemerkt, wenn die laufende Überprüfung fehlt. Die Validierung übernimmt eine Stelle, die unabhängig genug ist, um kritisch zu prüfen.
Wie viel Erklärbarkeit ist nötig?
So viel, wie die Wirkung des Systems verlangt. EIOPA erkennt ausdrücklich an, dass zwischen Genauigkeit und Erklärbarkeit oft ein Zielkonflikt besteht. Wo sich bei Systemen für Bilder, Videos oder Texte nicht vollständig erklären lässt, wie ein Ergebnis entstand, sollen ergänzende Maßnahmen wie Daten-Governance und menschliche Aufsicht die Lücke ausgleichen.
Für Preis- und Risikomodelle ist der Maßstab höher, weil hier Kundinnen und Kunden unmittelbar betroffen sind. Ein Versicherer sollte erklären können, warum ein Modell zu einem bestimmten Preis oder einer bestimmten Entscheidung kommt. Eine Freigabe per Klick ersetzt dabei keine Kontrolle, wie der Beitrag Menschliche Prüfung bei KI: Der Klick ist keine Kontrolle zeigt.
Warum reicht Dokumentation allein nicht?
Weil die Aufsicht gelebte Praxis prüft. Dokumentation ist wichtig, denn was nicht belegt ist, gilt in der Prüfung im Zweifel als nicht vorhanden. Eine Dokumentation, die Prozesse beschreibt, die nicht gelebt werden, hält einer näheren Prüfung aber nicht stand. Die Kontrollen müssen tatsächlich wirken, Verantwortlichkeiten tatsächlich wahrgenommen werden.
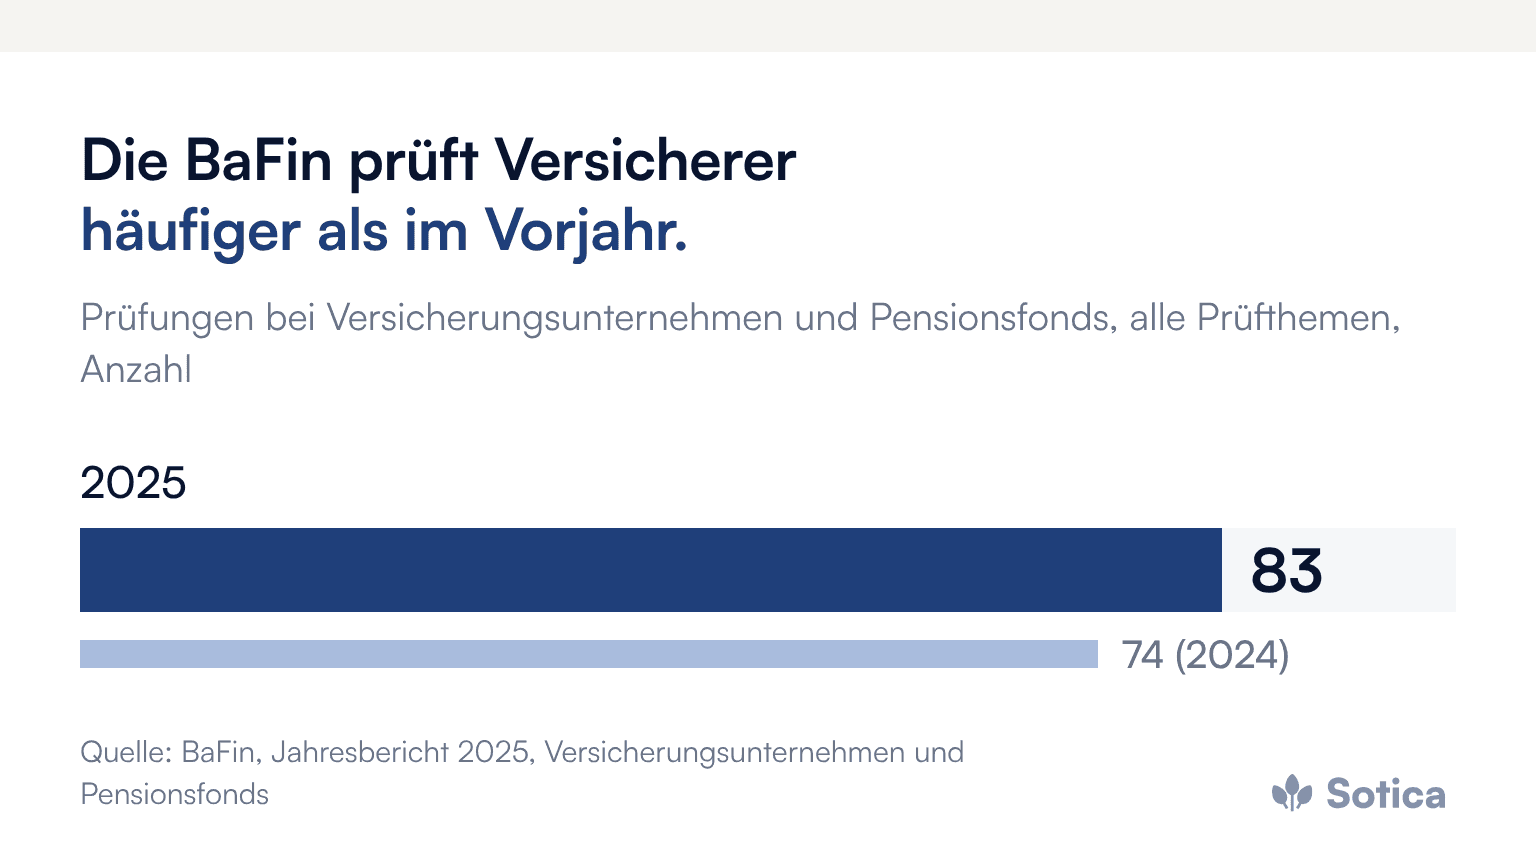
Die BaFin prüft ihre Unternehmen intensiv: 2025 nahm sie insgesamt 83 Prüfungen bei Versicherungsunternehmen und Pensionsfonds vor, nach 74 im Vorjahr, darunter Sonderprüfungen zu Themen wie IT oder Wohlverhaltensaufsicht. Die Zahl umfasst alle Prüfthemen, nicht nur KI, zeigt aber, wie regelmäßig Geschäftsorganisation und IT im Blick sind.
Welche Rolle hat das Management?
Die Verantwortung für den KI-Einsatz liegt beim Management und lässt sich nicht an eine technische Abteilung delegieren. Es muss nicht jedes technische Detail verstehen, aber wissen, welche KI eingesetzt wird, welche Risiken damit verbunden sind und wie sie kontrolliert werden. Dazu gehört eine benannte Stelle für die KI-Governance und eine regelmäßige Berichterstattung an das Management, sodass eine Verantwortungskette vom einzelnen Modell bis zur Unternehmensspitze entsteht.
Richtig aufgesetzt, wird Governance vom Hemmschuh zum Ermöglicher. Ein Versicherer, der seine KI im Griff hat, kann sie in mehr Bereichen einsetzen als einer, der ihre Risiken nicht beherrscht. Welche Datenschutzfragen dabei zu klären sind, beschreibt der Beitrag zur datenschutzkonformen KI-Einführung bei Versicherern; die übergreifende Aufsichtslogik ordnet der Beitrag zum BaFin-Risikobericht 2026 ein.
Was das Management jetzt veranlassen sollte
Fünf Schritte führen zu einem Governance-Rahmen, der der Prüfung standhält:
Inventar aufbauen: alle Modelle und KI-Systeme erfassen, auch in Fachbereichen und zugekaufter Software.
Wirkung bewerten: jedes System nach Kundenwirkung, Datensensibilität, Autonomie und Bedeutung für das Geschäft einstufen.
Maßnahmen abstufen: Validierung, Erklärbarkeit und menschliche Aufsicht am Risiko ausrichten, besonders bei Preis- und Risikomodellen.
Bestehende Rahmenwerke nutzen: KI in Risikomanagement, Modellrisikomanagement und Produktüberwachung einbetten statt Parallelstrukturen zu bauen.
Berichtslinie festlegen: eine verantwortliche Stelle benennen und regelmäßig an das Management berichten lassen.
Häufige Fragen
Welche Vorgaben gelten für KI-Governance bei Versicherern?
Vor allem Solvency II zur Geschäftsorganisation, die Produktfreigabe nach der Versicherungsvertriebsrichtlinie und DORA. EIOPA hat diese Anforderungen 2025 für KI konkretisiert, die BaFin ergänzt eine Orientierungshilfe zu IKT-Risiken.
Ist KI in der Kfz-Tarifierung Hochrisiko nach der KI-Verordnung?
Nach Anhang III Nummer 5 betrifft die Hochrisiko-Einstufung Risikobewertung und Preisbildung für natürliche Personen in der Lebens- und Krankenversicherung. Für andere Sparten gelten die Governance-Erwartungen aus Solvency II, Produktfreigabe und DORA.
Muss jedes KI-System gleich aufwendig gesteuert werden?
Nein. EIOPA verlangt ausdrücklich einen verhältnismäßigen Ansatz: Systeme mit geringer Wirkung brauchen nur eine schlanke Bewertung, Systeme mit hoher Kundenwirkung strengere Maßnahmen.
Weitere Beiträge zu Aufsicht, KI-Verordnung und digitaler Resilienz bündelt das Dossier Regulierung & Resilienz.
Wie weit ein Versicherer ist, zeigt sich oft an der Frage, ob sich für ein Preismodell in wenigen Minuten sagen lässt, wer es verantwortet und wann es zuletzt validiert wurde. Wir freuen uns auf ein erstes Gespräch darüber.

Dominik Winkel
Gründer & Managing Partner, Sotica. Partner für Wandel in der Finanzbranche. Von der Herausforderung bis zur Lösung im Tagesgeschäft.
Thema zurzeit im Fokus?
Im Gespräch ordnen wir Ausgangslage und Handlungsspielraum direkt ein. Unverbindlich und ohne Umwege.
