Insight
EU AI Act und Kreditentscheidung: Der Aufschub ist keine Pause
KI-Kreditscoring bleibt Hochrisiko, die Pflichten gelten ab 2. Dezember 2027. Was Banken als Anbieter oder Betreiber erfüllen und wie sie die Zeit nutzen.
Organisation und Kultur
6 min Lesezeit
Kernaussage
Ein verschobener Stichtag verschiebt die Arbeit nicht. Wer die gewonnene Zeit für Inventar, Datenbasis und menschliche Aufsicht nutzt, erreicht den Stichtag ohne Hektik und mit besseren Kreditentscheidungen.

Die wichtigsten Erkenntnisse
Kreditscoring-Pflichten gelten ab Dezember 2027
Auch Betreiber zugekaufter Modelle haben Pflichten
Grundrechte-Folgenabschätzung kommt neu hinzu
Aufgeschoben ist nicht aufgehoben
In vielen Instituten wurde aufgeatmet, als die Hochrisiko-Pflichten der KI-Verordnung verschoben wurden. Der Druck ist raus, das Thema kann warten, so die verbreitete Lesart. Diese Lesart greift zu kurz: KI-Systeme zur Kreditwürdigkeitsprüfung natürlicher Personen bleiben Hochrisiko-Anwendungen, nur ihre Pflichten gelten nach dem Digital Omnibus nicht ab August 2026, sondern ab dem 2. Dezember 2027. Ein verschobener Stichtag verschiebt die Arbeit nicht; wer die gewonnene Zeit für Inventar, Datenbasis und menschliche Aufsicht nutzt, erreicht den Stichtag ohne Hektik.
Zugleich gelten einige Pflichten schon heute. Die Verbote nach Artikel 5 und die Regeln für KI-Modelle mit allgemeinem Verwendungszweck sind laut BaFin bereits anwendbar, die Transparenzpflichten nach Artikel 50 seit dem 2. August 2026.
Ist KI-gestütztes Kreditscoring wirklich Hochrisiko?
Ja. Anhang III Nummer 5 Buchstabe b der KI-Verordnung führt KI-Systeme, die die Kreditwürdigkeit natürlicher Personen bewerten oder ihre Bonität ermitteln sollen, ausdrücklich als Hochrisiko-Anwendung. Ausgenommen sind nur Systeme zur Aufdeckung von Finanzbetrug. Für das klassische Privatkunden-Scoring gilt die Einstufung damit ohne Wenn und Aber.
Eine Ausnahmeregel greift hier nicht. Artikel 6 erlaubt zwar, dass bestimmte Anhang-III-Systeme nicht als hochriskant gelten, etwa wenn sie nur eine enge verfahrenstechnische Aufgabe ausführen oder eine Bewertung lediglich vorbereiten. Führt ein solches System aber ein Profiling natürlicher Personen durch, gilt es immer als hochriskant. Bei Bonitätsmodellen ist das in aller Regel der Fall. Warum die Einstufung im Detail trotzdem Sorgfalt verlangt, erläutert der Beitrag Hochrisiko ist nicht Hochrisiko.
Ab wann gelten die Hochrisiko-Pflichten für die Kreditvergabe?
Ab dem 2. Dezember 2027. Der Digital Omnibus zur KI-Verordnung wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und trat am 27. Juli 2026 in Kraft. Er verschiebt den Anwendungsbeginn für eigenständige Hochrisiko-Systeme aus Anhang III vom 2. August 2026 auf den 2. Dezember 2027, für in regulierte Produkte eingebettete Systeme nach Anhang I auf den 2. August 2028. Für Bestandssysteme, die vor dem Anwendungsbeginn in Verkehr gebracht wurden, sind laut BaFin die Übergangsregeln des Artikels 111 maßgeblich.

Die BaFin wird ab dem 2. Dezember 2027 überwachen, ob Finanzunternehmen die Hochrisiko-Anforderungen einhalten. Grundlage ist das KI-Marktüberwachungs- und Innovationsförderungsgesetz, das seit dem 29. Juli 2026 gilt; Einzelheiten beschreibt der Beitrag Die KI-Aufsicht hat eine Adresse. Den gesamten neuen Fahrplan ordnet der Beitrag KI-Verordnung nach dem Omnibus ein.
Was verlangt die Hochrisiko-Einstufung konkret?
Ein Bündel an Anforderungen über den gesamten Lebenszyklus. Laut BaFin müssen Anbieter von Hochrisiko-KI-Systemen Risiken bewerten, die Qualität der Daten sicherstellen, die Funktionsweise dokumentieren und eine wirksame menschliche Aufsicht sowie Schutz vor Cyberangriffen gewährleisten. Dazu kommen nach Artikel 12 automatische Protokolle über die gesamte Lebensdauer des Systems.
Banken sind häufig nicht Anbieter, sondern Betreiber, etwa wenn sie ein zugekauftes Scoring einsetzen. Auch dann haben sie eigene Pflichten nach Artikel 26: das System gemäß Gebrauchsanweisung nutzen, die menschliche Aufsicht Personen mit der nötigen Befähigung, Ausbildung und Autorität übertragen, für relevante und repräsentative Eingabedaten sorgen, soweit sie diese kontrollieren, den Betrieb überwachen, automatisch erzeugte Protokolle mindestens sechs Monate aufbewahren und betroffene Personen über den Einsatz informieren. Nach Artikel 27 führen Betreiber von Systemen nach Anhang III Nummer 5 Buchstabe b zudem vor dem Einsatz eine Abschätzung der Folgen für die Grundrechte durch.
Was droht bei Verstößen?
Empfindliche Geldbußen. Verstöße gegen die Pflichten für Hochrisiko-Systeme können nach Artikel 99 mit bis zu 15 Millionen Euro oder bis zu 3 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Für verbotene Praktiken liegen die Höchstbeträge bei 35 Millionen Euro oder 7 Prozent.
Für Institute wiegt im Alltag der Aufsichtsdialog schwerer als die Höchstbeträge. Wer der BaFin auf Nachfrage ein vollständiges Inventar, eine begründete Einstufung und einen Umsetzungsplan vorlegen kann, steht in diesem Dialog deutlich besser da als ein Institut, das erst suchen muss.
Wie verhält sich die KI-Verordnung zu MaRisk und bestehender Modellsteuerung?
Die Verordnung tritt neben die bestehenden Anforderungen, nicht an ihre Stelle. Ein KI-Scoring ist zugleich Modell im Sinne der Mindestanforderungen an das Risikomanagement (MaRisk) und Hochrisiko-System im Sinne der KI-Verordnung. Das MaRisk-Modul AT 4.3.5 zur Verwendung von Modellen gilt ausdrücklich auch für künstliche Intelligenz und verlangt Validierung, Datenqualität, Regeln für Überschreibungen und hinreichende Erklärbarkeit.
Institute starten deshalb nicht bei null. Wer die Kontrollen der KI-Verordnung in die vorhandene Modellsteuerung integriert, vermeidet eine zweite, parallele Governance-Welt. Neu hinzu kommen vor allem die Grundrechte-Folgenabschätzung, die Informationspflicht gegenüber Betroffenen und Fairness-Analysen. Wie Erfahrung aus internen Ratingmodellen dabei hilft, zeigt der Beitrag zur IRB-Erfahrung für KI-Governance; die nationale Seite beschreibt der Beitrag zur MaRisk und den KI-Anforderungen.
Was gilt bei der KI-Kompetenz?
Eine Pflicht zur Förderung, kein garantiertes Kompetenzniveau. Mit dem Digital Omnibus wurde Artikel 4 abgeschwächt: Anbieter und Betreiber müssen Maßnahmen ergreifen, um die KI-Kompetenz der Personen zu fördern, die in ihrem Auftrag KI-Systeme betreiben oder nutzen; ein bestimmtes Niveau einzelner Personen muss laut BaFin nicht garantiert werden. Für Betreiber von Hochrisiko-Systemen bleiben die konkreteren Anforderungen aus Artikel 26 an Befähigung und Autorität der beaufsichtigenden Personen bestehen.
Für die Kreditbearbeitung heißt das: Die Sachbearbeitung, die eine maschinelle Empfehlung prüft oder überstimmt, braucht ein anderes Verständnis als eine Führungskraft, die über den Einsatz entscheidet. Schulungen sollten diese Rollen unterscheiden und dokumentiert werden.
Was Institute mit dem Zeitfenster tun sollten
Fünf Schritte nutzen die Zeit bis Dezember 2027 sinnvoll:
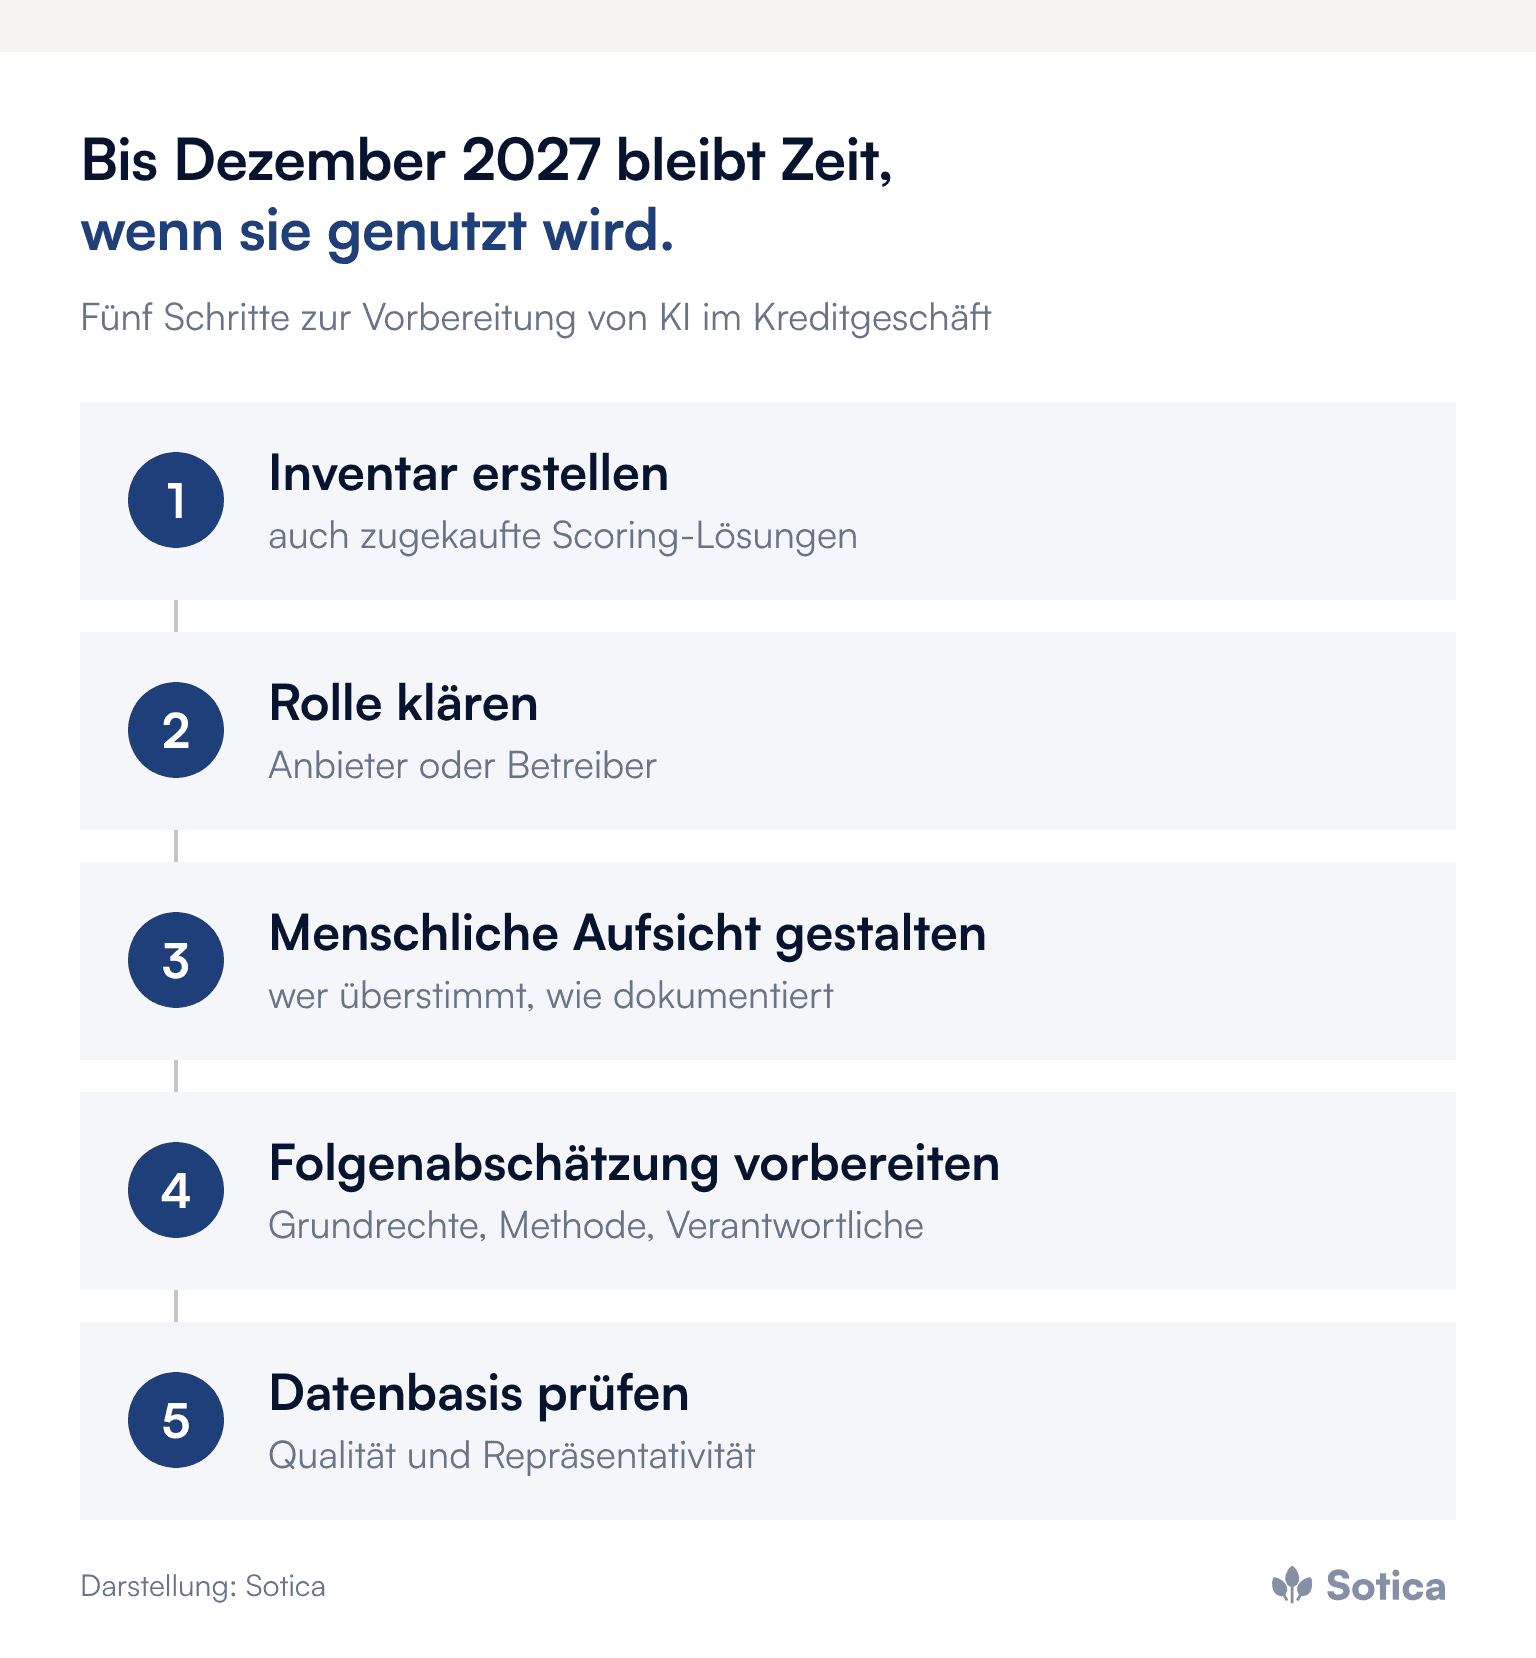
Inventar erstellen: alle KI-Systeme erfassen, die in Kreditentscheidungen einfließen, einschließlich zugekaufter Lösungen.
Rolle klären: je System festhalten, ob das Institut Anbieter oder Betreiber ist, und die Pflichten daraus ableiten.
Menschliche Aufsicht gestalten: regeln, wer eine maschinelle Empfehlung auf welcher Grundlage überstimmen darf und wie das dokumentiert wird.
Grundrechte-Folgenabschätzung vorbereiten: Methode, Verantwortliche und Datengrundlage frühzeitig festlegen.
Datenbasis prüfen: Repräsentativität und Qualität der Eingabedaten prüfen, bevor Fairness-Analysen beginnen.
Wie sich die Datenreife ehrlich einschätzen lässt, beschreibt der Beitrag zur KI-Bereitschaft von Finanzinstituten; welche Fehler KI-Vorhaben unabhängig von Fristen ausbremsen, der Beitrag zu den drei häufigsten Fehlern bei der KI-Strategie.
Häufige Fragen
Ist KI-gestütztes Kreditscoring nach dem EU AI Act Hochrisiko?
Ja. Anhang III Nummer 5 Buchstabe b stuft KI zur Bewertung der Kreditwürdigkeit natürlicher Personen als Hochrisiko ein; ausgenommen ist nur die Aufdeckung von Finanzbetrug. Profiling-Systeme gelten nach Artikel 6 immer als hochriskant.
Ab wann gelten die Pflichten für Kreditscoring?
Nach dem Digital Omnibus, in Kraft seit 27. Juli 2026, ab dem 2. Dezember 2027. Verbote und Regeln für Modelle mit allgemeinem Verwendungszweck gelten bereits, Transparenzpflichten seit dem 2. August 2026.
Welche Pflichten hat eine Bank, die ein zugekauftes Scoring nutzt?
Als Betreiber muss sie das System bestimmungsgemäß nutzen, menschliche Aufsicht sicherstellen, Eingabedaten und Betrieb überwachen, Protokolle aufbewahren, Betroffene informieren und vor dem Einsatz eine Grundrechte-Folgenabschätzung durchführen.
Weitere Beiträge zu KI-Verordnung, Aufsicht und digitaler Resilienz bündelt das Dossier Regulierung & Resilienz.
Wie viel Arbeit bis Dezember 2027 tatsächlich ansteht, hängt meist an einer schlichten Vorfrage: Weiß das Institut, in welchen Kreditprozessen heute schon KI mitentscheidet? Ein erstes Gespräch dazu führen wir gern.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.
Die wichtigsten Erkenntnisse
Kreditscoring-Pflichten gelten ab Dezember 2027
Auch Betreiber zugekaufter Modelle haben Pflichten
Grundrechte-Folgenabschätzung kommt neu hinzu
Aufgeschoben ist nicht aufgehoben
In vielen Instituten wurde aufgeatmet, als die Hochrisiko-Pflichten der KI-Verordnung verschoben wurden. Der Druck ist raus, das Thema kann warten, so die verbreitete Lesart. Diese Lesart greift zu kurz: KI-Systeme zur Kreditwürdigkeitsprüfung natürlicher Personen bleiben Hochrisiko-Anwendungen, nur ihre Pflichten gelten nach dem Digital Omnibus nicht ab August 2026, sondern ab dem 2. Dezember 2027. Ein verschobener Stichtag verschiebt die Arbeit nicht; wer die gewonnene Zeit für Inventar, Datenbasis und menschliche Aufsicht nutzt, erreicht den Stichtag ohne Hektik.
Zugleich gelten einige Pflichten schon heute. Die Verbote nach Artikel 5 und die Regeln für KI-Modelle mit allgemeinem Verwendungszweck sind laut BaFin bereits anwendbar, die Transparenzpflichten nach Artikel 50 seit dem 2. August 2026.
Ist KI-gestütztes Kreditscoring wirklich Hochrisiko?
Ja. Anhang III Nummer 5 Buchstabe b der KI-Verordnung führt KI-Systeme, die die Kreditwürdigkeit natürlicher Personen bewerten oder ihre Bonität ermitteln sollen, ausdrücklich als Hochrisiko-Anwendung. Ausgenommen sind nur Systeme zur Aufdeckung von Finanzbetrug. Für das klassische Privatkunden-Scoring gilt die Einstufung damit ohne Wenn und Aber.
Eine Ausnahmeregel greift hier nicht. Artikel 6 erlaubt zwar, dass bestimmte Anhang-III-Systeme nicht als hochriskant gelten, etwa wenn sie nur eine enge verfahrenstechnische Aufgabe ausführen oder eine Bewertung lediglich vorbereiten. Führt ein solches System aber ein Profiling natürlicher Personen durch, gilt es immer als hochriskant. Bei Bonitätsmodellen ist das in aller Regel der Fall. Warum die Einstufung im Detail trotzdem Sorgfalt verlangt, erläutert der Beitrag Hochrisiko ist nicht Hochrisiko.
Ab wann gelten die Hochrisiko-Pflichten für die Kreditvergabe?
Ab dem 2. Dezember 2027. Der Digital Omnibus zur KI-Verordnung wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und trat am 27. Juli 2026 in Kraft. Er verschiebt den Anwendungsbeginn für eigenständige Hochrisiko-Systeme aus Anhang III vom 2. August 2026 auf den 2. Dezember 2027, für in regulierte Produkte eingebettete Systeme nach Anhang I auf den 2. August 2028. Für Bestandssysteme, die vor dem Anwendungsbeginn in Verkehr gebracht wurden, sind laut BaFin die Übergangsregeln des Artikels 111 maßgeblich.
Die BaFin wird ab dem 2. Dezember 2027 überwachen, ob Finanzunternehmen die Hochrisiko-Anforderungen einhalten. Grundlage ist das KI-Marktüberwachungs- und Innovationsförderungsgesetz, das seit dem 29. Juli 2026 gilt; Einzelheiten beschreibt der Beitrag Die KI-Aufsicht hat eine Adresse. Den gesamten neuen Fahrplan ordnet der Beitrag KI-Verordnung nach dem Omnibus ein.
Was verlangt die Hochrisiko-Einstufung konkret?
Ein Bündel an Anforderungen über den gesamten Lebenszyklus. Laut BaFin müssen Anbieter von Hochrisiko-KI-Systemen Risiken bewerten, die Qualität der Daten sicherstellen, die Funktionsweise dokumentieren und eine wirksame menschliche Aufsicht sowie Schutz vor Cyberangriffen gewährleisten. Dazu kommen nach Artikel 12 automatische Protokolle über die gesamte Lebensdauer des Systems.
Banken sind häufig nicht Anbieter, sondern Betreiber, etwa wenn sie ein zugekauftes Scoring einsetzen. Auch dann haben sie eigene Pflichten nach Artikel 26: das System gemäß Gebrauchsanweisung nutzen, die menschliche Aufsicht Personen mit der nötigen Befähigung, Ausbildung und Autorität übertragen, für relevante und repräsentative Eingabedaten sorgen, soweit sie diese kontrollieren, den Betrieb überwachen, automatisch erzeugte Protokolle mindestens sechs Monate aufbewahren und betroffene Personen über den Einsatz informieren. Nach Artikel 27 führen Betreiber von Systemen nach Anhang III Nummer 5 Buchstabe b zudem vor dem Einsatz eine Abschätzung der Folgen für die Grundrechte durch.
Was droht bei Verstößen?
Empfindliche Geldbußen. Verstöße gegen die Pflichten für Hochrisiko-Systeme können nach Artikel 99 mit bis zu 15 Millionen Euro oder bis zu 3 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Für verbotene Praktiken liegen die Höchstbeträge bei 35 Millionen Euro oder 7 Prozent.
Für Institute wiegt im Alltag der Aufsichtsdialog schwerer als die Höchstbeträge. Wer der BaFin auf Nachfrage ein vollständiges Inventar, eine begründete Einstufung und einen Umsetzungsplan vorlegen kann, steht in diesem Dialog deutlich besser da als ein Institut, das erst suchen muss.
Wie verhält sich die KI-Verordnung zu MaRisk und bestehender Modellsteuerung?
Die Verordnung tritt neben die bestehenden Anforderungen, nicht an ihre Stelle. Ein KI-Scoring ist zugleich Modell im Sinne der Mindestanforderungen an das Risikomanagement (MaRisk) und Hochrisiko-System im Sinne der KI-Verordnung. Das MaRisk-Modul AT 4.3.5 zur Verwendung von Modellen gilt ausdrücklich auch für künstliche Intelligenz und verlangt Validierung, Datenqualität, Regeln für Überschreibungen und hinreichende Erklärbarkeit.
Institute starten deshalb nicht bei null. Wer die Kontrollen der KI-Verordnung in die vorhandene Modellsteuerung integriert, vermeidet eine zweite, parallele Governance-Welt. Neu hinzu kommen vor allem die Grundrechte-Folgenabschätzung, die Informationspflicht gegenüber Betroffenen und Fairness-Analysen. Wie Erfahrung aus internen Ratingmodellen dabei hilft, zeigt der Beitrag zur IRB-Erfahrung für KI-Governance; die nationale Seite beschreibt der Beitrag zur MaRisk und den KI-Anforderungen.
Was gilt bei der KI-Kompetenz?
Eine Pflicht zur Förderung, kein garantiertes Kompetenzniveau. Mit dem Digital Omnibus wurde Artikel 4 abgeschwächt: Anbieter und Betreiber müssen Maßnahmen ergreifen, um die KI-Kompetenz der Personen zu fördern, die in ihrem Auftrag KI-Systeme betreiben oder nutzen; ein bestimmtes Niveau einzelner Personen muss laut BaFin nicht garantiert werden. Für Betreiber von Hochrisiko-Systemen bleiben die konkreteren Anforderungen aus Artikel 26 an Befähigung und Autorität der beaufsichtigenden Personen bestehen.
Für die Kreditbearbeitung heißt das: Die Sachbearbeitung, die eine maschinelle Empfehlung prüft oder überstimmt, braucht ein anderes Verständnis als eine Führungskraft, die über den Einsatz entscheidet. Schulungen sollten diese Rollen unterscheiden und dokumentiert werden.
Was Institute mit dem Zeitfenster tun sollten
Fünf Schritte nutzen die Zeit bis Dezember 2027 sinnvoll:
Inventar erstellen: alle KI-Systeme erfassen, die in Kreditentscheidungen einfließen, einschließlich zugekaufter Lösungen.
Rolle klären: je System festhalten, ob das Institut Anbieter oder Betreiber ist, und die Pflichten daraus ableiten.
Menschliche Aufsicht gestalten: regeln, wer eine maschinelle Empfehlung auf welcher Grundlage überstimmen darf und wie das dokumentiert wird.
Grundrechte-Folgenabschätzung vorbereiten: Methode, Verantwortliche und Datengrundlage frühzeitig festlegen.
Datenbasis prüfen: Repräsentativität und Qualität der Eingabedaten prüfen, bevor Fairness-Analysen beginnen.
Wie sich die Datenreife ehrlich einschätzen lässt, beschreibt der Beitrag zur KI-Bereitschaft von Finanzinstituten; welche Fehler KI-Vorhaben unabhängig von Fristen ausbremsen, der Beitrag zu den drei häufigsten Fehlern bei der KI-Strategie.
Häufige Fragen
Ist KI-gestütztes Kreditscoring nach dem EU AI Act Hochrisiko?
Ja. Anhang III Nummer 5 Buchstabe b stuft KI zur Bewertung der Kreditwürdigkeit natürlicher Personen als Hochrisiko ein; ausgenommen ist nur die Aufdeckung von Finanzbetrug. Profiling-Systeme gelten nach Artikel 6 immer als hochriskant.
Ab wann gelten die Pflichten für Kreditscoring?
Nach dem Digital Omnibus, in Kraft seit 27. Juli 2026, ab dem 2. Dezember 2027. Verbote und Regeln für Modelle mit allgemeinem Verwendungszweck gelten bereits, Transparenzpflichten seit dem 2. August 2026.
Welche Pflichten hat eine Bank, die ein zugekauftes Scoring nutzt?
Als Betreiber muss sie das System bestimmungsgemäß nutzen, menschliche Aufsicht sicherstellen, Eingabedaten und Betrieb überwachen, Protokolle aufbewahren, Betroffene informieren und vor dem Einsatz eine Grundrechte-Folgenabschätzung durchführen.
Weitere Beiträge zu KI-Verordnung, Aufsicht und digitaler Resilienz bündelt das Dossier Regulierung & Resilienz.
Wie viel Arbeit bis Dezember 2027 tatsächlich ansteht, hängt meist an einer schlichten Vorfrage: Weiß das Institut, in welchen Kreditprozessen heute schon KI mitentscheidet? Ein erstes Gespräch dazu führen wir gern.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.


