Insight
KI-Anbieter auswählen: Datenhoheit, Prüfbarkeit und Ausstieg zuerst
Welche Kriterien die Wahl eines KI-Anbieters tragen, was DORA zu Register, Verträgen und Ausstieg verlangt und was vor der Unterschrift zu prüfen ist.
Geschäftsmodell und Innovation
6 min Lesezeit
Kernaussage
Die Wahl eines KI-Anbieters ist eine Risikoentscheidung über Datenhoheit, Prüfbarkeit und Ausstieg. Was vor der Unterschrift nicht vertraglich und technisch geklärt ist, lässt sich danach kaum nachverhandeln.

Die wichtigsten Erkenntnisse
Die Anbieterwahl ist eine Risikoentscheidung
DORA verlangt getestete Ausstiegsstrategien
Ein EU-Rechenzentrum klärt das Recht nicht
Die Anbieterwahl entscheidet über die Abhängigkeit
Die Auswahl eines KI-Anbieters beginnt in vielen Finanzinstituten mit einer Demo und endet mit einem Vertrag, in dem die wichtigsten Fragen fehlen: Wo liegen die Daten, wie lassen sich Ergebnisse prüfen, und wie kommt das Institut wieder heraus, wenn Preis, Qualität oder Anbieter sich ändern?
Die Wahl eines KI-Anbieters ist eine Risikoentscheidung über Datenhoheit, Prüfbarkeit und Ausstieg, keine Technikfrage. Ein Anbieter ist dann der richtige, wenn er diese drei Anforderungen vertraglich und technisch trägt; die beste Demo ist dafür kein Beleg.
Selbst bauen, einkaufen oder kombinieren?
In der Praxis meist kombinieren. Selbst bauen bedeutet maximale Kontrolle, aber hohen Aufwand und langsames Tempo. Einkaufen bedeutet Geschwindigkeit, aber Abhängigkeit von einem Anbieter. Viele Institute kaufen deshalb Plattform und Modellzugang ein und gestalten die fachliche Logik ihres Anwendungsfalls selbst, weil dort das eigene Wissen über Prozesse und Kunden steckt. Im Sparkassen- und Genossenschaftsbereich kommt eine dritte Ebene hinzu: Verbundlösungen wie S-KIPilot oder genoGPT, die zentral bereitgestellt werden. Welche Abwägungen dabei gelten, beschreibt der Beitrag zu Eigenentwicklung und Verbundlösung.
Entscheidend ist, dass diese Trennung bewusst getroffen wird. Jede eingekaufte Schicht braucht dieselbe Prüfung: Welche Daten fließen dorthin, was lässt sich nachvollziehen, und was passiert beim Wechsel?
Welche Kriterien tragen die Auswahl?
Fünf Kriterien entscheiden, ob ein Anbieter im regulierten Betrieb trägt:
Datenhoheit: Wo werden Daten verarbeitet und gespeichert, wer hat Zugriff, und unter welchem Recht steht der Anbieter? Das hängt eng mit der Cloud-Souveränität im KI-Betrieb zusammen.
Prüfbarkeit: Lassen sich Eingaben, Ergebnisse und eingesetzte Modellversionen protokollieren und später erklären?
Integration: Gibt es saubere Schnittstellen zu den Bestandssystemen, im Bankbereich etwa OSPlus oder agree21? Eine Lösung ohne tragfähige Anbindung scheitert im Alltag.
Kosten im Regelbetrieb: Wie wird abgerechnet, und was kostet ein fachlicher Vorgang bei vollem Jahresvolumen?
Ausstieg: Lassen sich Daten, Konfigurationen, Prompts und Prüfsätze in nutzbarer Form mitnehmen, und in welcher Frist?
Bewährt hat sich ein Auswahlverfahren in zwei Stufen. Zuerst werden die Kriterien gewichtet und schriftlich beantwortet, bevor eine Präsentation stattfindet. Danach arbeiten die verbliebenen Anbieter mit einem festen Prüfsatz aus echten, anonymisierten Fällen des Instituts. So werden Qualität, Kosten je Vorgang und Protokollierung unter denselben Bedingungen sichtbar, und die Entscheidung stützt sich auf Ergebnisse statt auf den Eindruck einer Vorführung.
Was verlangt DORA beim Einkauf von KI-Diensten?
DORA, die europäische Verordnung (EU) 2022/2554 über die digitale operationale Resilienz, behandelt externe KI-Dienste wie jede andere IKT-Dienstleistung. Nach Artikel 28 brauchen Finanzunternehmen eine Strategie für das IKT-Drittparteienrisiko und ein Informationsregister über alle Verträge mit IKT-Drittdienstleistern. Für Dienste, die kritische oder wichtige Funktionen unterstützen, verlangt Artikel 28 Absatz 8 dokumentierte und getestete Ausstiegsstrategien: Ein Ausstieg muss ohne Betriebsunterbrechung und ohne Qualitätseinbußen für Kunden möglich sein.
Artikel 29 fordert vor Vertragsschluss eine Bewertung des Konzentrationsrisikos, also ob ein Anbieter nicht ohne Weiteres ersetzbar ist oder ob sich Verträge bei demselben Anbieter häufen; dazu gehört die Prüfung von Unterauftragnehmern in Drittländern. Artikel 30 legt Mindestinhalte für Verträge fest, darunter den Zugang zu Daten und ihre Rückgabe in leicht zugänglichem Format, Kündigungsrechte sowie bei kritischen Funktionen uneingeschränkte Prüfungsrechte und eine angemessene Übergangsfrist, in der der Anbieter weiterleistet. Ergänzend hat die BaFin im Dezember 2025 eine nicht bindende Orientierungshilfe zu IKT-Risiken beim Einsatz von KI veröffentlicht, die ausdrücklich auch das Drittparteienrisiko behandelt. Wie weit die Transparenzpflicht in die Lieferkette reicht, zeigt der Beitrag zu Subdienstleistern in der Lieferkette; dieselben Pflichten gelten unabhängig davon, ob der Betrieb im Inland oder über Nearshoring erfolgt.
Warum muss der Ausstieg vor der Unterschrift geklärt sein?
Weil nach der Unterschrift die Verhandlungsposition fehlt. Der KI-Markt bewegt sich schnell, und Abhängigkeiten entstehen leise. Nach dem „Mid-Year LLM Market Update“ von Menlo Ventures (Juli 2025, 150 technische Entscheidungsträger, überwiegend US-Markt) haben nur 11 Prozent der befragten Teams im vergangenen Jahr den Modellanbieter gewechselt, während zwei Drittel auf neuere Modelle desselben Anbieters umgestiegen sind. Wer einmal integriert hat, bleibt meist, auch wenn sich die Marktlage ändert.
Hinzu kommt, dass Modelle selbst einen Lebenszyklus haben. Anthropic etwa kündigt die Abschaltung öffentlich verfügbarer Modelle mit mindestens 60 Tagen Vorlauf an; Claude 3.7 Sonnet wurde im Oktober 2025 abgekündigt und im Februar 2026 abgeschaltet. Ein Vertrag, der keine Regeln für Modellwechsel, Tests und Übergangsfristen enthält, verlagert dieses Risiko vollständig auf das Institut. Wie sich die Anwendung vom einzelnen Modell entkoppeln lässt, beschreibt der Beitrag zur Multi-LLM-Strategie.
Welche Rolle spielt das Recht des Anbieters?
Eine erhebliche, besonders bei Anbietern mit Sitz in den USA. Nach 18 U.S.C. § 2713, eingeführt durch den CLOUD Act von 2018, müssen US-Anbieter Daten in ihrem Besitz oder unter ihrer Kontrolle auf behördliche Anordnung herausgeben, unabhängig davon, ob die Daten innerhalb oder außerhalb der USA gespeichert sind. Ein Rechenzentrum in der EU allein beantwortet die Frage der Datenhoheit deshalb nicht. Für personenbezogene Daten verlangt Artikel 28 der Datenschutz-Grundverordnung zusätzlich einen Auftragsverarbeitungsvertrag mit Weisungsbindung und Regeln für Rückgabe oder Löschung. Warum Souveränität eine Frage der Architektur ist, vertieft der Beitrag zur KI-Souveränität.
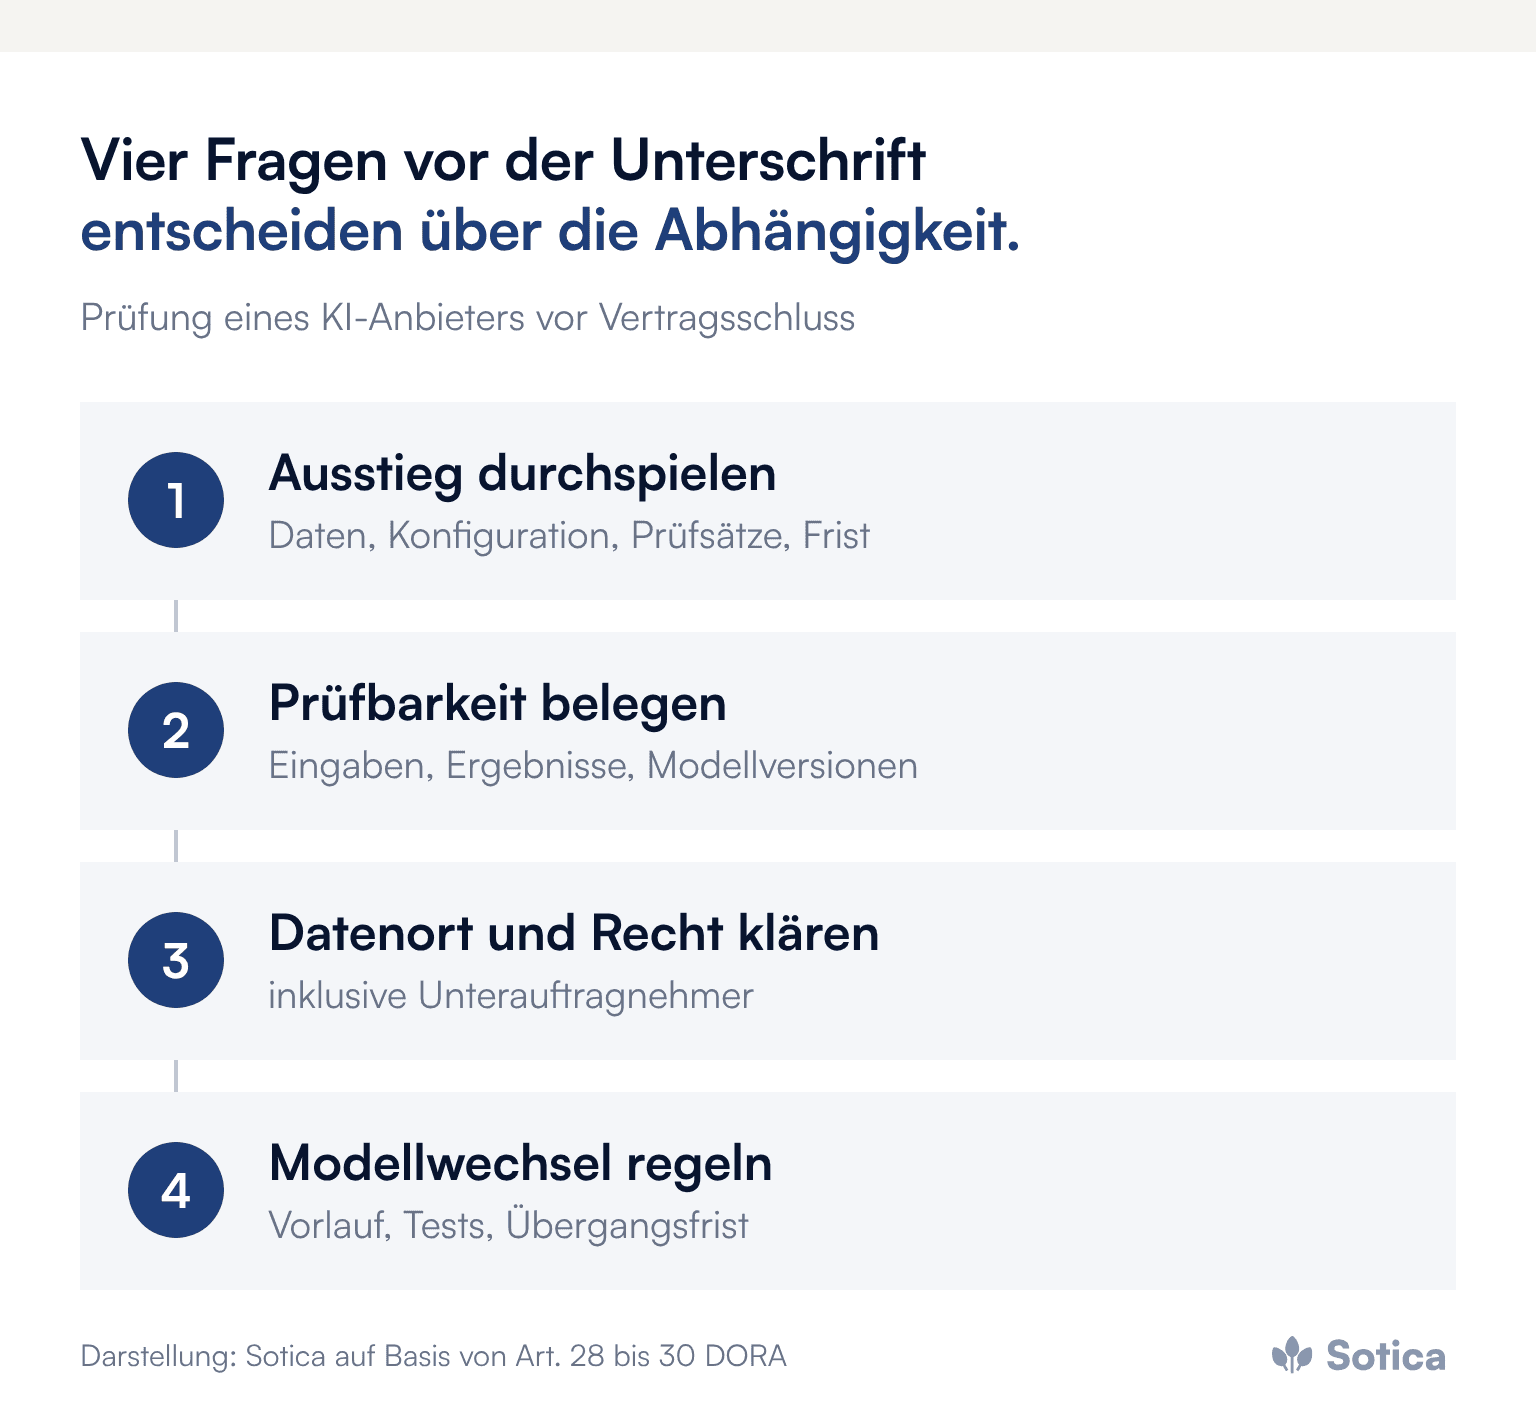
Was das Management vor der Unterschrift prüfen lassen sollte
Den Ausstieg durchspielen: Welche Daten, Konfigurationen und Prüfsätze lassen sich in welcher Frist und in welchem Format mitnehmen?
Die Prüfbarkeit belegen lassen: Protokollierung von Eingaben, Ergebnissen und Modellversionen vor Vertragsschluss nachweisen lassen.
Datenort und anwendbares Recht klären, einschließlich der Unterauftragnehmer und ihrer Sitzländer.
Modellwechsel vertraglich regeln: Vorlauf bei Abkündigungen, Testmöglichkeiten und Übergangsfristen festlegen.
Haftung und Prüfungsrechte vereinbaren, die den Anforderungen aus Artikel 30 DORA entsprechen.
Häufige Fragen
Gilt DORA auch für KI-Dienste aus der Cloud?
Ja. Externe KI-Dienste sind IKT-Dienstleistungen von Drittanbietern; Register, Risikobewertung, Vertragsinhalte und bei kritischen Funktionen Ausstiegsstrategien sind nach DORA Pflicht.
Was gehört in eine Ausstiegsstrategie für einen KI-Anbieter?
Alternative Lösungen, ein Übergangsplan für Dienste und Daten, eine angemessene Übergangsfrist und regelmäßige Tests, ob der Wechsel tatsächlich funktioniert.
Reicht ein Rechenzentrum in der EU für die Datenhoheit?
Nicht allein. Entscheidend ist auch, unter welchem Recht der Anbieter steht und welche Herausgabepflichten daraus folgen.
Eingebettet ist die Auswahl in die grundsätzliche Entscheidung über die interne KI-Plattform. Weitere Beiträge zu Plattformen und Steuerung bündelt das Dossier KI-Strategie & Plattformen.
Wie leicht sich der eigene KI-Anbieter wechseln ließe, ist eine Frage, die sich vor der Unterschrift in einem Tag beantworten lässt und danach oft gar nicht mehr. Über ein erstes Gespräch dazu freuen wir uns.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.
Die wichtigsten Erkenntnisse
Die Anbieterwahl ist eine Risikoentscheidung
DORA verlangt getestete Ausstiegsstrategien
Ein EU-Rechenzentrum klärt das Recht nicht
Die Anbieterwahl entscheidet über die Abhängigkeit
Die Auswahl eines KI-Anbieters beginnt in vielen Finanzinstituten mit einer Demo und endet mit einem Vertrag, in dem die wichtigsten Fragen fehlen: Wo liegen die Daten, wie lassen sich Ergebnisse prüfen, und wie kommt das Institut wieder heraus, wenn Preis, Qualität oder Anbieter sich ändern?
Die Wahl eines KI-Anbieters ist eine Risikoentscheidung über Datenhoheit, Prüfbarkeit und Ausstieg, keine Technikfrage. Ein Anbieter ist dann der richtige, wenn er diese drei Anforderungen vertraglich und technisch trägt; die beste Demo ist dafür kein Beleg.
Selbst bauen, einkaufen oder kombinieren?
In der Praxis meist kombinieren. Selbst bauen bedeutet maximale Kontrolle, aber hohen Aufwand und langsames Tempo. Einkaufen bedeutet Geschwindigkeit, aber Abhängigkeit von einem Anbieter. Viele Institute kaufen deshalb Plattform und Modellzugang ein und gestalten die fachliche Logik ihres Anwendungsfalls selbst, weil dort das eigene Wissen über Prozesse und Kunden steckt. Im Sparkassen- und Genossenschaftsbereich kommt eine dritte Ebene hinzu: Verbundlösungen wie S-KIPilot oder genoGPT, die zentral bereitgestellt werden. Welche Abwägungen dabei gelten, beschreibt der Beitrag zu Eigenentwicklung und Verbundlösung.
Entscheidend ist, dass diese Trennung bewusst getroffen wird. Jede eingekaufte Schicht braucht dieselbe Prüfung: Welche Daten fließen dorthin, was lässt sich nachvollziehen, und was passiert beim Wechsel?
Welche Kriterien tragen die Auswahl?
Fünf Kriterien entscheiden, ob ein Anbieter im regulierten Betrieb trägt:
Datenhoheit: Wo werden Daten verarbeitet und gespeichert, wer hat Zugriff, und unter welchem Recht steht der Anbieter? Das hängt eng mit der Cloud-Souveränität im KI-Betrieb zusammen.
Prüfbarkeit: Lassen sich Eingaben, Ergebnisse und eingesetzte Modellversionen protokollieren und später erklären?
Integration: Gibt es saubere Schnittstellen zu den Bestandssystemen, im Bankbereich etwa OSPlus oder agree21? Eine Lösung ohne tragfähige Anbindung scheitert im Alltag.
Kosten im Regelbetrieb: Wie wird abgerechnet, und was kostet ein fachlicher Vorgang bei vollem Jahresvolumen?
Ausstieg: Lassen sich Daten, Konfigurationen, Prompts und Prüfsätze in nutzbarer Form mitnehmen, und in welcher Frist?
Bewährt hat sich ein Auswahlverfahren in zwei Stufen. Zuerst werden die Kriterien gewichtet und schriftlich beantwortet, bevor eine Präsentation stattfindet. Danach arbeiten die verbliebenen Anbieter mit einem festen Prüfsatz aus echten, anonymisierten Fällen des Instituts. So werden Qualität, Kosten je Vorgang und Protokollierung unter denselben Bedingungen sichtbar, und die Entscheidung stützt sich auf Ergebnisse statt auf den Eindruck einer Vorführung.
Was verlangt DORA beim Einkauf von KI-Diensten?
DORA, die europäische Verordnung (EU) 2022/2554 über die digitale operationale Resilienz, behandelt externe KI-Dienste wie jede andere IKT-Dienstleistung. Nach Artikel 28 brauchen Finanzunternehmen eine Strategie für das IKT-Drittparteienrisiko und ein Informationsregister über alle Verträge mit IKT-Drittdienstleistern. Für Dienste, die kritische oder wichtige Funktionen unterstützen, verlangt Artikel 28 Absatz 8 dokumentierte und getestete Ausstiegsstrategien: Ein Ausstieg muss ohne Betriebsunterbrechung und ohne Qualitätseinbußen für Kunden möglich sein.
Artikel 29 fordert vor Vertragsschluss eine Bewertung des Konzentrationsrisikos, also ob ein Anbieter nicht ohne Weiteres ersetzbar ist oder ob sich Verträge bei demselben Anbieter häufen; dazu gehört die Prüfung von Unterauftragnehmern in Drittländern. Artikel 30 legt Mindestinhalte für Verträge fest, darunter den Zugang zu Daten und ihre Rückgabe in leicht zugänglichem Format, Kündigungsrechte sowie bei kritischen Funktionen uneingeschränkte Prüfungsrechte und eine angemessene Übergangsfrist, in der der Anbieter weiterleistet. Ergänzend hat die BaFin im Dezember 2025 eine nicht bindende Orientierungshilfe zu IKT-Risiken beim Einsatz von KI veröffentlicht, die ausdrücklich auch das Drittparteienrisiko behandelt. Wie weit die Transparenzpflicht in die Lieferkette reicht, zeigt der Beitrag zu Subdienstleistern in der Lieferkette; dieselben Pflichten gelten unabhängig davon, ob der Betrieb im Inland oder über Nearshoring erfolgt.
Warum muss der Ausstieg vor der Unterschrift geklärt sein?
Weil nach der Unterschrift die Verhandlungsposition fehlt. Der KI-Markt bewegt sich schnell, und Abhängigkeiten entstehen leise. Nach dem „Mid-Year LLM Market Update“ von Menlo Ventures (Juli 2025, 150 technische Entscheidungsträger, überwiegend US-Markt) haben nur 11 Prozent der befragten Teams im vergangenen Jahr den Modellanbieter gewechselt, während zwei Drittel auf neuere Modelle desselben Anbieters umgestiegen sind. Wer einmal integriert hat, bleibt meist, auch wenn sich die Marktlage ändert.
Hinzu kommt, dass Modelle selbst einen Lebenszyklus haben. Anthropic etwa kündigt die Abschaltung öffentlich verfügbarer Modelle mit mindestens 60 Tagen Vorlauf an; Claude 3.7 Sonnet wurde im Oktober 2025 abgekündigt und im Februar 2026 abgeschaltet. Ein Vertrag, der keine Regeln für Modellwechsel, Tests und Übergangsfristen enthält, verlagert dieses Risiko vollständig auf das Institut. Wie sich die Anwendung vom einzelnen Modell entkoppeln lässt, beschreibt der Beitrag zur Multi-LLM-Strategie.
Welche Rolle spielt das Recht des Anbieters?
Eine erhebliche, besonders bei Anbietern mit Sitz in den USA. Nach 18 U.S.C. § 2713, eingeführt durch den CLOUD Act von 2018, müssen US-Anbieter Daten in ihrem Besitz oder unter ihrer Kontrolle auf behördliche Anordnung herausgeben, unabhängig davon, ob die Daten innerhalb oder außerhalb der USA gespeichert sind. Ein Rechenzentrum in der EU allein beantwortet die Frage der Datenhoheit deshalb nicht. Für personenbezogene Daten verlangt Artikel 28 der Datenschutz-Grundverordnung zusätzlich einen Auftragsverarbeitungsvertrag mit Weisungsbindung und Regeln für Rückgabe oder Löschung. Warum Souveränität eine Frage der Architektur ist, vertieft der Beitrag zur KI-Souveränität.
Was das Management vor der Unterschrift prüfen lassen sollte
Den Ausstieg durchspielen: Welche Daten, Konfigurationen und Prüfsätze lassen sich in welcher Frist und in welchem Format mitnehmen?
Die Prüfbarkeit belegen lassen: Protokollierung von Eingaben, Ergebnissen und Modellversionen vor Vertragsschluss nachweisen lassen.
Datenort und anwendbares Recht klären, einschließlich der Unterauftragnehmer und ihrer Sitzländer.
Modellwechsel vertraglich regeln: Vorlauf bei Abkündigungen, Testmöglichkeiten und Übergangsfristen festlegen.
Haftung und Prüfungsrechte vereinbaren, die den Anforderungen aus Artikel 30 DORA entsprechen.
Häufige Fragen
Gilt DORA auch für KI-Dienste aus der Cloud?
Ja. Externe KI-Dienste sind IKT-Dienstleistungen von Drittanbietern; Register, Risikobewertung, Vertragsinhalte und bei kritischen Funktionen Ausstiegsstrategien sind nach DORA Pflicht.
Was gehört in eine Ausstiegsstrategie für einen KI-Anbieter?
Alternative Lösungen, ein Übergangsplan für Dienste und Daten, eine angemessene Übergangsfrist und regelmäßige Tests, ob der Wechsel tatsächlich funktioniert.
Reicht ein Rechenzentrum in der EU für die Datenhoheit?
Nicht allein. Entscheidend ist auch, unter welchem Recht der Anbieter steht und welche Herausgabepflichten daraus folgen.
Eingebettet ist die Auswahl in die grundsätzliche Entscheidung über die interne KI-Plattform. Weitere Beiträge zu Plattformen und Steuerung bündelt das Dossier KI-Strategie & Plattformen.
Wie leicht sich der eigene KI-Anbieter wechseln ließe, ist eine Frage, die sich vor der Unterschrift in einem Tag beantworten lässt und danach oft gar nicht mehr. Über ein erstes Gespräch dazu freuen wir uns.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.


