Insight
EU AI Act für Versicherer: Was gilt und was bis Dezember 2027 kommt
Was die KI-Verordnung von Versicherern heute verlangt, was ab Dezember 2027 für Tarifierung in Leben und Kranken gilt und wer die Einhaltung überwacht.
Organisation und Kultur
6 min Lesezeit
Kernaussage
Wer nicht weiß, welche KI-Systeme im eigenen Unternehmen mitentscheiden, steuert sie nicht. Erst ein vollständiges Inventar mit Risikoeinstufung macht aus der Regulierungsdebatte einen planbaren Aufwand.

Die wichtigsten Erkenntnisse
Tarifierung in Leben und Kranken ist Hochrisiko
Hochrisiko-Pflichten gelten ab Dezember 2027
Die BaFin überwacht KI im Finanzsektor
Die Frist hat sich verschoben. Die Aufgabe nicht.
Lange stand der 2. August 2026 als Stichtag für Hochrisiko-KI in jedem Projektplan. Mit dem Digital Omnibus, der Änderungsverordnung (EU) 2026/1744, hat die EU die Pflichten für eigenständige Hochrisiko-Systeme auf den 2. Dezember 2027 verschoben. Für Versicherer heißt das: Transparenzpflichten, Verbote und die Pflicht zur Förderung von KI-Kompetenz gelten bereits, die strengen Anforderungen an KI in Risikobewertung und Preisbildung der Lebens- und Krankenversicherung folgen Ende 2027. Die folgenden Fragen ordnen ein, was heute gilt und was bis dahin vorbereitet sein sollte.
Gilt die KI-Verordnung überhaupt für Versicherer?
Ja. Die KI-Verordnung, Verordnung (EU) 2024/1689, gilt branchenübergreifend. Für Versicherer ist vor allem Anhang III Nummer 5 Buchstabe c entscheidend: KI-Systeme, die für die Risikobewertung und Preisbildung in Bezug auf natürliche Personen in der Lebens- und Krankenversicherung verwendet werden sollen, gelten als hochriskant. Wer solche Systeme einsetzt, trägt die strengsten Pflichten des Gesetzes.
Nicht jede KI im Unternehmen ist betroffen. Ein Chatbot im Service oder ein Tool zur Zusammenfassung von Schadenakten fällt in der Regel nicht unter Anhang III, unterliegt aber Transparenzpflichten und den bestehenden Regeln des Versicherungsaufsichtsrechts. Die europäische Versicherungsaufsicht EIOPA hat dazu am 6. August 2025 eine Stellungnahme zu KI-Governance und Risikomanagement veröffentlicht, die ausdrücklich die KI-Systeme adressiert, die weder verboten noch hochriskant sind.
Was gilt heute schon?
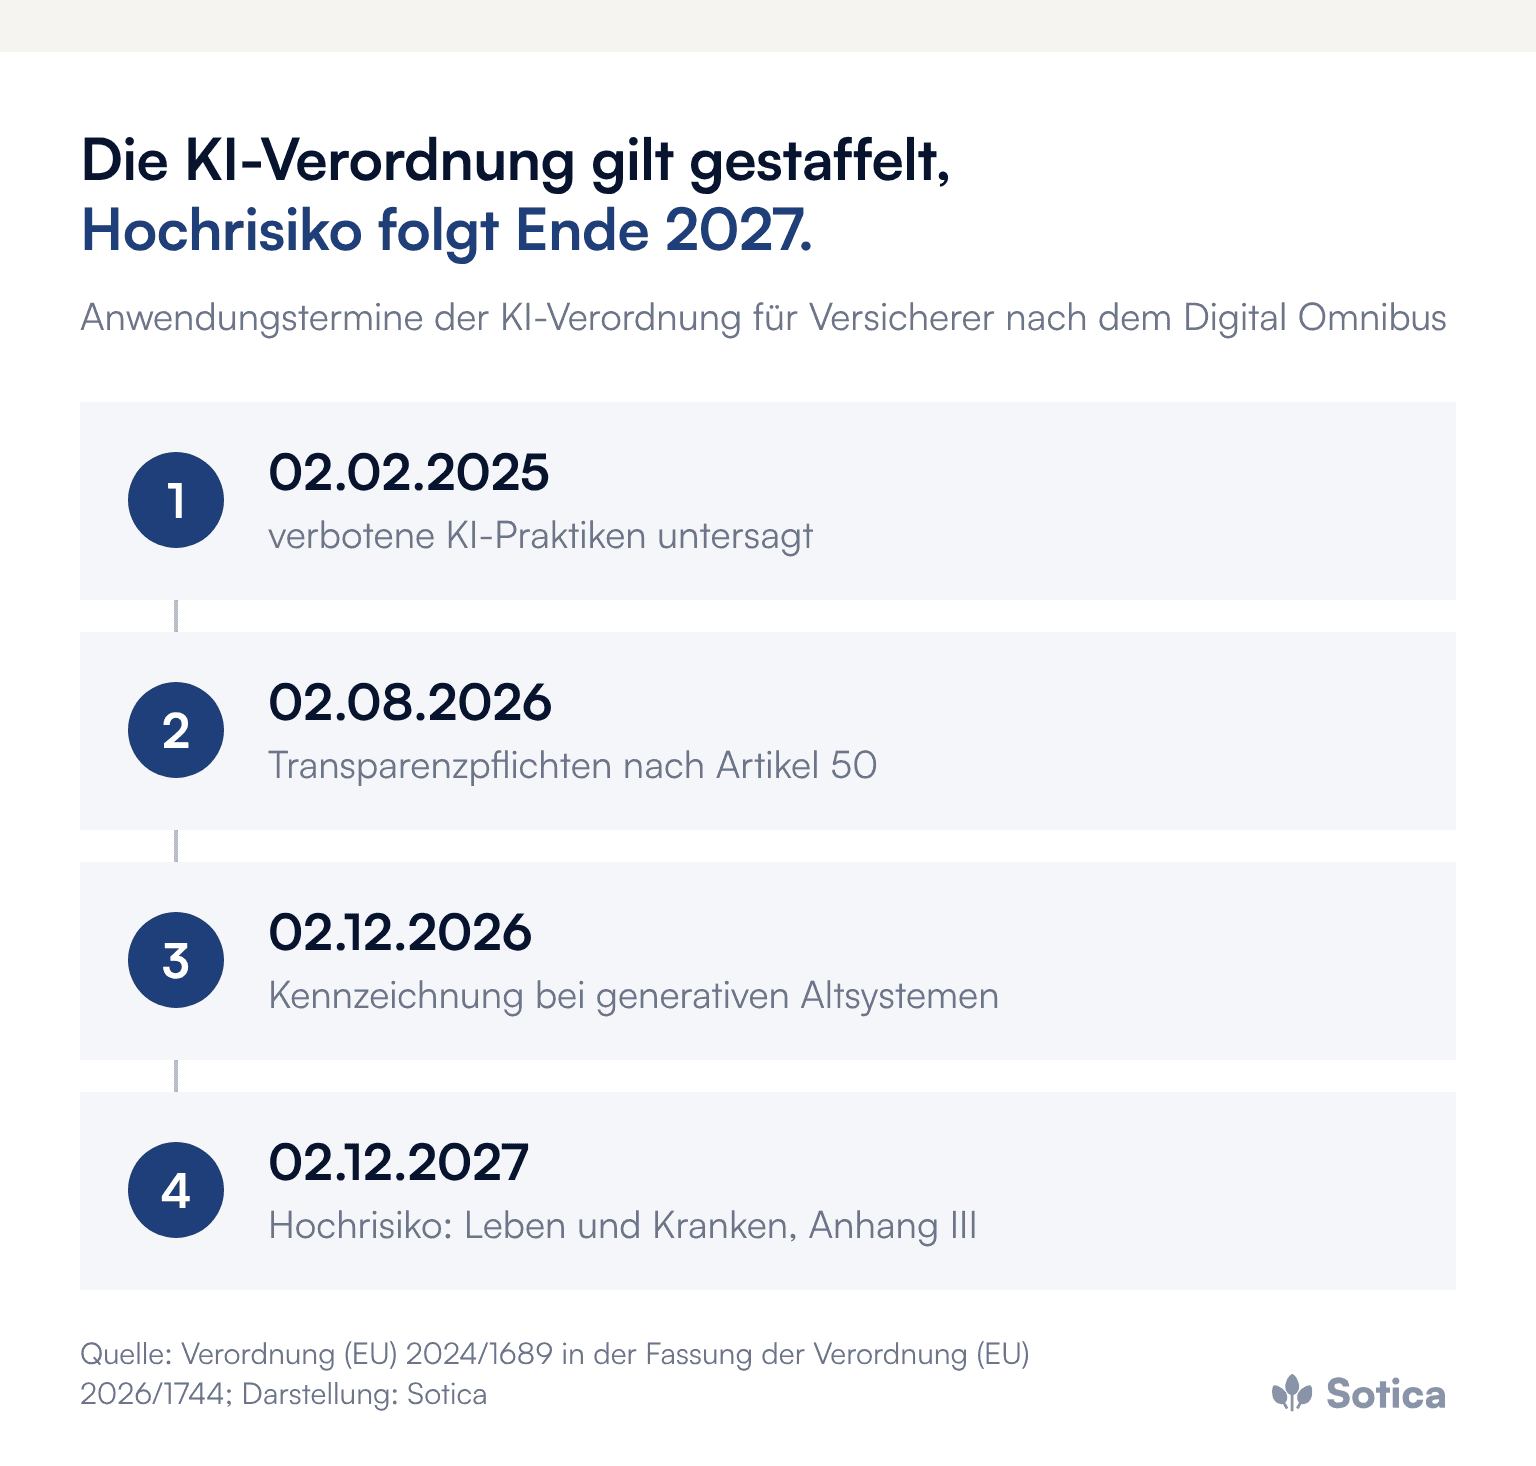
Seit dem 2. Februar 2025 sind bestimmte KI-Praktiken verboten, etwa manipulative Techniken oder das Ausnutzen der Schutzbedürftigkeit von Menschen. Seit dem 2. August 2026 gelten die Transparenzpflichten nach Artikel 50: Wer mit einem KI-System interagiert, muss das erkennen können, und KI-erzeugte Inhalte sind maschinenlesbar zu kennzeichnen. Für generative Systeme, die schon vor diesem Datum im Markt waren, läuft eine Übergangsfrist bis 2. Dezember 2026. Die Hochrisiko-Pflichten folgen am 2. Dezember 2027.
Die Pflicht zur KI-Kompetenz nach Artikel 4 gilt ebenfalls, wurde durch den Omnibus aber abgeschwächt. Seit dem 27. Juli 2026 müssen Anbieter und Betreiber Maßnahmen ergreifen, um die KI-Kompetenz ihres Personals zu fördern; ein bestimmtes Kompetenzniveau jeder einzelnen Person müssen sie nicht mehr garantieren. Für wirksame menschliche Aufsicht bleibt Kompetenz trotzdem die Voraussetzung.
Ab wann gelten die Hochrisiko-Pflichten für Versicherer?
Ab dem 2. Dezember 2027. Das ist der neue Anwendungstermin für eigenständige Hochrisiko-Systeme nach Anhang III. Für KI in Produkten, die unter europäische Produktsicherheitsvorschriften nach Anhang I fallen, gilt der 2. August 2028; für das Kerngeschäft eines Versicherers spielt diese Kategorie selten eine Rolle. Auch die BaFin nennt in ihrer Pressemitteilung vom 29. Juli 2026 den 2. Dezember 2027 als Termin, ab dem sie Hochrisiko-KI im Finanzsektor überwacht.
Die Verschiebung schafft Zeit für Struktur, nicht für eine Pause. Inventar, Einstufung, Dokumentation und die Abstimmung mit Anbietern brauchen Vorlauf, und die Anforderungen selbst hat der Omnibus nicht verändert. Den vollständigen Fahrplan nach dem Omnibus zeigt der Beitrag zur KI-Verordnung nach dem Omnibus.
Welche Pflichten treffen einen Versicherer als Betreiber?
Die meisten Versicherer sind Betreiber, also Nutzer eines KI-Systems in eigener Verantwortung, nicht Anbieter. Als Betreiber von Hochrisiko-Systemen müssen sie das System nach Gebrauchsanweisung einsetzen, eine kompetente menschliche Aufsicht sicherstellen, die Relevanz der Eingabedaten überwachen und die automatisch erzeugten Protokolle mindestens sechs Monate aufbewahren (Artikel 26). Für Finanzunternehmen sieht die Verordnung vor, die Protokolle als Teil der ohnehin vorgeschriebenen Dokumentation zu führen.
Hinzu kommt eine Pflicht, die speziell Versicherer und Banken trifft: Wer Hochrisiko-KI nach Anhang III Nummer 5 Buchstaben b oder c einsetzt, also Kreditwürdigkeitsprüfung oder Lebens- und Krankenversicherung, muss vor dem Einsatz eine Abschätzung der Auswirkungen auf die Grundrechte durchführen (Artikel 27). Wer ein zugekauftes System wesentlich verändert oder unter eigenem Namen einsetzt, kann zudem selbst zum Anbieter werden, mit deutlich umfangreicheren Pflichten.
Wer überwacht die Einhaltung in Deutschland?
Für KI-Systeme, die in direktem Zusammenhang mit einer regulierten Finanztätigkeit stehen, ist die BaFin Marktüberwachungsbehörde. Grundlage ist das Gesetz zur Durchführung der KI-Verordnung, das am 29. Juli 2026 in Kraft getreten ist. Die BaFin prüft Verbote, Transparenzpflichten und Maßnahmen zur KI-Kompetenz und ab Dezember 2027 die Hochrisiko-Anforderungen. KI-Anwendungen ohne Bezug zur Finanztätigkeit, etwa im Personalmanagement, fallen in die Zuständigkeit der Bundesnetzagentur.
BaFin-Präsident Mark Branson betont dabei: Entscheidungen müssten weiterhin von Menschen korrigiert und rückgängig gemacht werden können, und die Verantwortung für den Einsatz von KI liege bei den Unternehmen und ihren Geschäftsleitungen. Wie die Aufsicht Governance-Lücken in Versicherungen bewertet, zeigt der Beitrag zur KI-Governance in Versicherungen.
Was droht bei Verstößen?
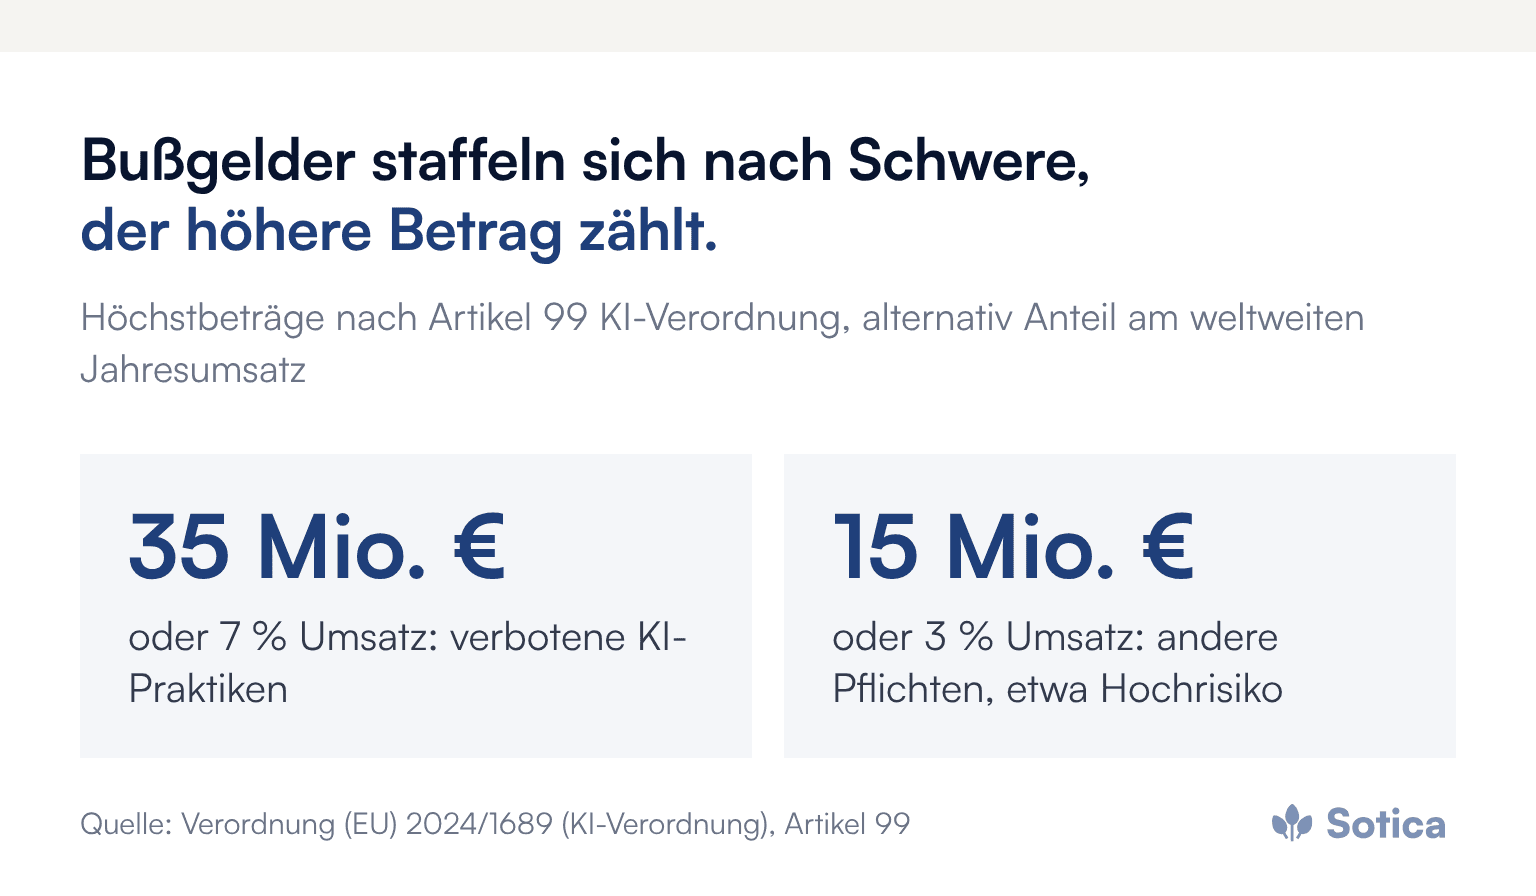
Die KI-Verordnung staffelt die Bußgelder nach Schwere. Für verbotene Praktiken sind es bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Für Verstöße gegen andere Pflichten, etwa für Hochrisiko-Systeme oder Transparenz, bis zu 15 Millionen Euro oder 3 Prozent. Unrichtige Auskünfte gegenüber Behörden können bis zu 7,5 Millionen Euro oder 1 Prozent kosten (Artikel 99).
Für einen Versicherer wiegt der Vertrauensschaden oft schwerer. Ein System, das Antragstellerinnen und Antragsteller nachweislich benachteiligt oder intransparent über Annahme und Preis entscheidet, trifft den Kern des Geschäfts. Die BaFin nennt Diskriminierungsfreiheit ausdrücklich als zentrales Ziel ihrer Marktüberwachung.
Wer ist im Unternehmen verantwortlich?
Die Verordnung adressiert das Unternehmen, nicht die IT-Abteilung. EIOPA ordnet die Gesamtverantwortung für den Einsatz von KI dem Management zu, das ausreichend Wissen über die eingesetzten Systeme und ihre Risiken haben muss. Compliance und Revision prüfen die Rechtskonformität, der Datenschutzbeauftragte die Verarbeitung personenbezogener Daten, die versicherungsmathematische Funktion die Kontrollen in ihrem Zuständigkeitsbereich. Ein KI-Beauftragter oder ein Daten- und KI-Gremium kann koordinieren.
Wie menschliche Aufsicht im Prozess wirksam wird, statt nur auf dem Papier zu stehen, vertieft der Beitrag Menschliche Prüfung bei KI.
Was das Management bis Ende 2027 angehen sollte
Ein vollständiges KI-Inventar aufbauen, einschließlich KI-Funktionen in eingekaufter Software und nicht freigegebener Tools; zur Schatten-KI gehört ein eigener Blick.
Jedes System einstufen: Hochrisiko nach Anhang III, Transparenzpflicht nach Artikel 50 oder geringes Risiko, mit dokumentierter Begründung.
Die Rolle klären: Betreiber oder Anbieter, und Verträge mit Herstellern auf Nachweise und Mitwirkungspflichten prüfen.
Für Systeme in Risikoprüfung und Tarifierung menschliche Aufsicht, Protokollierung und Grundrechte-Folgenabschätzung vorbereiten.
KI-Kompetenz rollenbezogen fördern und dokumentieren, beginnend bei den Stellen, an denen KI-Ergebnisse in Entscheidungen einfließen.
Häufige Fragen
Ist eine KI im Schadenmanagement automatisch Hochrisiko?
Nein. Anhang III nennt für Versicherer ausdrücklich die Risikobewertung und Preisbildung bei natürlichen Personen in der Lebens- und Krankenversicherung. KI im Schadenmanagement fällt in der Regel nicht darunter, unterliegt aber dem Versicherungsaufsichtsrecht, den EIOPA-Erwartungen und gegebenenfalls Transparenzpflichten.
Gilt die Pflicht zur KI-Kompetenz nach dem Omnibus noch?
Ja, in abgeschwächter Form. Unternehmen müssen Maßnahmen zur Förderung der KI-Kompetenz ergreifen, aber kein bestimmtes Niveau je Person garantieren. Die BaFin prüft diese Maßnahmen im Rahmen ihrer Marktüberwachung.
Was ändert sich für ein bereits eingesetztes Tarifierungsmodell?
Ab dem 2. Dezember 2027 gelten die Hochrisiko-Pflichten. Bis dahin lohnt es sich, Dokumentation, Protokollierung und menschliche Aufsicht so aufzusetzen, dass sie den Anforderungen bereits entsprechen, statt kurz vor dem Stichtag nachzurüsten.
Weitere Beiträge zur KI-Verordnung, zu Aufsicht und Governance bündelt das Dossier Regulierung & Resilienz.
Welche Systeme im eigenen Unternehmen heute schon über Annahme und Preis mitentscheiden, ist oft weniger klar, als es auf den ersten Blick scheint. Veränderung beginnt mit einem ersten Gespräch, und wir freuen uns darauf.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.
Die wichtigsten Erkenntnisse
Tarifierung in Leben und Kranken ist Hochrisiko
Hochrisiko-Pflichten gelten ab Dezember 2027
Die BaFin überwacht KI im Finanzsektor
Die Frist hat sich verschoben. Die Aufgabe nicht.
Lange stand der 2. August 2026 als Stichtag für Hochrisiko-KI in jedem Projektplan. Mit dem Digital Omnibus, der Änderungsverordnung (EU) 2026/1744, hat die EU die Pflichten für eigenständige Hochrisiko-Systeme auf den 2. Dezember 2027 verschoben. Für Versicherer heißt das: Transparenzpflichten, Verbote und die Pflicht zur Förderung von KI-Kompetenz gelten bereits, die strengen Anforderungen an KI in Risikobewertung und Preisbildung der Lebens- und Krankenversicherung folgen Ende 2027. Die folgenden Fragen ordnen ein, was heute gilt und was bis dahin vorbereitet sein sollte.
Gilt die KI-Verordnung überhaupt für Versicherer?
Ja. Die KI-Verordnung, Verordnung (EU) 2024/1689, gilt branchenübergreifend. Für Versicherer ist vor allem Anhang III Nummer 5 Buchstabe c entscheidend: KI-Systeme, die für die Risikobewertung und Preisbildung in Bezug auf natürliche Personen in der Lebens- und Krankenversicherung verwendet werden sollen, gelten als hochriskant. Wer solche Systeme einsetzt, trägt die strengsten Pflichten des Gesetzes.
Nicht jede KI im Unternehmen ist betroffen. Ein Chatbot im Service oder ein Tool zur Zusammenfassung von Schadenakten fällt in der Regel nicht unter Anhang III, unterliegt aber Transparenzpflichten und den bestehenden Regeln des Versicherungsaufsichtsrechts. Die europäische Versicherungsaufsicht EIOPA hat dazu am 6. August 2025 eine Stellungnahme zu KI-Governance und Risikomanagement veröffentlicht, die ausdrücklich die KI-Systeme adressiert, die weder verboten noch hochriskant sind.
Was gilt heute schon?
Seit dem 2. Februar 2025 sind bestimmte KI-Praktiken verboten, etwa manipulative Techniken oder das Ausnutzen der Schutzbedürftigkeit von Menschen. Seit dem 2. August 2026 gelten die Transparenzpflichten nach Artikel 50: Wer mit einem KI-System interagiert, muss das erkennen können, und KI-erzeugte Inhalte sind maschinenlesbar zu kennzeichnen. Für generative Systeme, die schon vor diesem Datum im Markt waren, läuft eine Übergangsfrist bis 2. Dezember 2026. Die Hochrisiko-Pflichten folgen am 2. Dezember 2027.
Die Pflicht zur KI-Kompetenz nach Artikel 4 gilt ebenfalls, wurde durch den Omnibus aber abgeschwächt. Seit dem 27. Juli 2026 müssen Anbieter und Betreiber Maßnahmen ergreifen, um die KI-Kompetenz ihres Personals zu fördern; ein bestimmtes Kompetenzniveau jeder einzelnen Person müssen sie nicht mehr garantieren. Für wirksame menschliche Aufsicht bleibt Kompetenz trotzdem die Voraussetzung.
Ab wann gelten die Hochrisiko-Pflichten für Versicherer?
Ab dem 2. Dezember 2027. Das ist der neue Anwendungstermin für eigenständige Hochrisiko-Systeme nach Anhang III. Für KI in Produkten, die unter europäische Produktsicherheitsvorschriften nach Anhang I fallen, gilt der 2. August 2028; für das Kerngeschäft eines Versicherers spielt diese Kategorie selten eine Rolle. Auch die BaFin nennt in ihrer Pressemitteilung vom 29. Juli 2026 den 2. Dezember 2027 als Termin, ab dem sie Hochrisiko-KI im Finanzsektor überwacht.
Die Verschiebung schafft Zeit für Struktur, nicht für eine Pause. Inventar, Einstufung, Dokumentation und die Abstimmung mit Anbietern brauchen Vorlauf, und die Anforderungen selbst hat der Omnibus nicht verändert. Den vollständigen Fahrplan nach dem Omnibus zeigt der Beitrag zur KI-Verordnung nach dem Omnibus.
Welche Pflichten treffen einen Versicherer als Betreiber?
Die meisten Versicherer sind Betreiber, also Nutzer eines KI-Systems in eigener Verantwortung, nicht Anbieter. Als Betreiber von Hochrisiko-Systemen müssen sie das System nach Gebrauchsanweisung einsetzen, eine kompetente menschliche Aufsicht sicherstellen, die Relevanz der Eingabedaten überwachen und die automatisch erzeugten Protokolle mindestens sechs Monate aufbewahren (Artikel 26). Für Finanzunternehmen sieht die Verordnung vor, die Protokolle als Teil der ohnehin vorgeschriebenen Dokumentation zu führen.
Hinzu kommt eine Pflicht, die speziell Versicherer und Banken trifft: Wer Hochrisiko-KI nach Anhang III Nummer 5 Buchstaben b oder c einsetzt, also Kreditwürdigkeitsprüfung oder Lebens- und Krankenversicherung, muss vor dem Einsatz eine Abschätzung der Auswirkungen auf die Grundrechte durchführen (Artikel 27). Wer ein zugekauftes System wesentlich verändert oder unter eigenem Namen einsetzt, kann zudem selbst zum Anbieter werden, mit deutlich umfangreicheren Pflichten.
Wer überwacht die Einhaltung in Deutschland?
Für KI-Systeme, die in direktem Zusammenhang mit einer regulierten Finanztätigkeit stehen, ist die BaFin Marktüberwachungsbehörde. Grundlage ist das Gesetz zur Durchführung der KI-Verordnung, das am 29. Juli 2026 in Kraft getreten ist. Die BaFin prüft Verbote, Transparenzpflichten und Maßnahmen zur KI-Kompetenz und ab Dezember 2027 die Hochrisiko-Anforderungen. KI-Anwendungen ohne Bezug zur Finanztätigkeit, etwa im Personalmanagement, fallen in die Zuständigkeit der Bundesnetzagentur.
BaFin-Präsident Mark Branson betont dabei: Entscheidungen müssten weiterhin von Menschen korrigiert und rückgängig gemacht werden können, und die Verantwortung für den Einsatz von KI liege bei den Unternehmen und ihren Geschäftsleitungen. Wie die Aufsicht Governance-Lücken in Versicherungen bewertet, zeigt der Beitrag zur KI-Governance in Versicherungen.
Was droht bei Verstößen?
Die KI-Verordnung staffelt die Bußgelder nach Schwere. Für verbotene Praktiken sind es bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Für Verstöße gegen andere Pflichten, etwa für Hochrisiko-Systeme oder Transparenz, bis zu 15 Millionen Euro oder 3 Prozent. Unrichtige Auskünfte gegenüber Behörden können bis zu 7,5 Millionen Euro oder 1 Prozent kosten (Artikel 99).
Für einen Versicherer wiegt der Vertrauensschaden oft schwerer. Ein System, das Antragstellerinnen und Antragsteller nachweislich benachteiligt oder intransparent über Annahme und Preis entscheidet, trifft den Kern des Geschäfts. Die BaFin nennt Diskriminierungsfreiheit ausdrücklich als zentrales Ziel ihrer Marktüberwachung.
Wer ist im Unternehmen verantwortlich?
Die Verordnung adressiert das Unternehmen, nicht die IT-Abteilung. EIOPA ordnet die Gesamtverantwortung für den Einsatz von KI dem Management zu, das ausreichend Wissen über die eingesetzten Systeme und ihre Risiken haben muss. Compliance und Revision prüfen die Rechtskonformität, der Datenschutzbeauftragte die Verarbeitung personenbezogener Daten, die versicherungsmathematische Funktion die Kontrollen in ihrem Zuständigkeitsbereich. Ein KI-Beauftragter oder ein Daten- und KI-Gremium kann koordinieren.
Wie menschliche Aufsicht im Prozess wirksam wird, statt nur auf dem Papier zu stehen, vertieft der Beitrag Menschliche Prüfung bei KI.
Was das Management bis Ende 2027 angehen sollte
Ein vollständiges KI-Inventar aufbauen, einschließlich KI-Funktionen in eingekaufter Software und nicht freigegebener Tools; zur Schatten-KI gehört ein eigener Blick.
Jedes System einstufen: Hochrisiko nach Anhang III, Transparenzpflicht nach Artikel 50 oder geringes Risiko, mit dokumentierter Begründung.
Die Rolle klären: Betreiber oder Anbieter, und Verträge mit Herstellern auf Nachweise und Mitwirkungspflichten prüfen.
Für Systeme in Risikoprüfung und Tarifierung menschliche Aufsicht, Protokollierung und Grundrechte-Folgenabschätzung vorbereiten.
KI-Kompetenz rollenbezogen fördern und dokumentieren, beginnend bei den Stellen, an denen KI-Ergebnisse in Entscheidungen einfließen.
Häufige Fragen
Ist eine KI im Schadenmanagement automatisch Hochrisiko?
Nein. Anhang III nennt für Versicherer ausdrücklich die Risikobewertung und Preisbildung bei natürlichen Personen in der Lebens- und Krankenversicherung. KI im Schadenmanagement fällt in der Regel nicht darunter, unterliegt aber dem Versicherungsaufsichtsrecht, den EIOPA-Erwartungen und gegebenenfalls Transparenzpflichten.
Gilt die Pflicht zur KI-Kompetenz nach dem Omnibus noch?
Ja, in abgeschwächter Form. Unternehmen müssen Maßnahmen zur Förderung der KI-Kompetenz ergreifen, aber kein bestimmtes Niveau je Person garantieren. Die BaFin prüft diese Maßnahmen im Rahmen ihrer Marktüberwachung.
Was ändert sich für ein bereits eingesetztes Tarifierungsmodell?
Ab dem 2. Dezember 2027 gelten die Hochrisiko-Pflichten. Bis dahin lohnt es sich, Dokumentation, Protokollierung und menschliche Aufsicht so aufzusetzen, dass sie den Anforderungen bereits entsprechen, statt kurz vor dem Stichtag nachzurüsten.
Weitere Beiträge zur KI-Verordnung, zu Aufsicht und Governance bündelt das Dossier Regulierung & Resilienz.
Welche Systeme im eigenen Unternehmen heute schon über Annahme und Preis mitentscheiden, ist oft weniger klar, als es auf den ersten Blick scheint. Veränderung beginnt mit einem ersten Gespräch, und wir freuen uns darauf.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.


