Insight
In Millisekunden entscheiden: KI in der Echtzeit-Betrugserkennung
Echtzeitüberweisungen lassen keine Nachprüfung zu. KI-gestützte Risikobewertung entscheidet im Moment der Zahlung, ohne normale Zahlungen auszubremsen.
Geschäftsmodell und Innovation
6 min Lesezeit
Kernaussage
Betrugsabwehr bei Echtzeitzahlungen muss im Moment der Transaktion entscheiden und gehört mit klaren Kennzahlen zu Fehlalarmen und Erkennung in die Steuerung des Managements.

Die wichtigsten Erkenntnisse
Zehn Sekunden lassen keine Nachprüfung zu
Regeln und KI-Modelle ergänzen sich
Fehlalarme sind eine Steuerungsgröße
Bei Echtzeitzahlungen gibt es keine Nachprüfung
Solange eine Überweisung erst am nächsten Geschäftstag gebucht wurde, blieb Zeit für eine zweite Prüfung. Bei Echtzeitüberweisungen ist das Geld nach Sekunden beim Empfänger, und eine Kontrolle am Folgetag prüft eine Zahlung, die das Institut längst verlassen hat.
Betrugsabwehr im Echtzeitzahlungsverkehr muss deshalb im Moment der Transaktion entscheiden: KI-gestützte Modelle bewerten jede Zahlung anhand von Verhalten, Gerät und Empfänger, halten nur die wirklich auffälligen an und lassen den normalen Zahlungsfluss ungebremst passieren.
Was verlangt die Echtzeitverordnung?
Mit der Verordnung (EU) 2024/886 sind Echtzeitüberweisungen im Euroraum zur Pflicht geworden. Zahlungsdienstleister mussten den Empfang bis zum 9. Januar 2025 und den Versand bis zum 9. Oktober 2025 anbieten. Nach Artikel 5a muss der Zahlungsdienstleister des Empfängers den Betrag innerhalb von zehn Sekunden nach Eingang des Zahlungsauftrags verfügbar machen. Die Entgelte dürfen nicht höher sein als für vergleichbare herkömmliche Überweisungen.
Seit dem 9. Oktober 2025 gilt zudem die Empfängerüberprüfung, die Verification of Payee: Vor der Freigabe wird geprüft, ob der Name des Empfängers zur IBAN passt, und der Zahler wird bei fehlender oder nur annähernder Übereinstimmung informiert. Die Prüfung ist für alle Nutzer kostenlos. Hat der Zahlungsdienstleister sie korrekt durchgeführt, haftet er nicht für eine Überweisung an einen unbeabsichtigten Empfänger; hat er sie nicht angeboten, muss er den Betrag erstatten. Wie dieser Prüfmoment gestaltet sein sollte, beschreibt der Beitrag zur Verification of Payee.
Beim Abgleich mit Sanktionslisten hat die Verordnung den Prozess umgestellt: Statt jede Transaktion einzeln zu prüfen, müssen Zahlungsdienstleister ihre Kunden mindestens einmal pro Kalendertag und unverzüglich nach neuen Sanktionsmaßnahmen überprüfen. Die eigentliche Betrugserkennung bleibt dagegen Aufgabe jedes Instituts.
Wie groß ist das Problem Zahlungsbetrug?
Die Europäische Bankenaufsicht EBA und die Europäische Zentralbank haben am 1. August 2024 einen gemeinsamen Bericht zum Zahlungsbetrug im Europäischen Wirtschaftsraum veröffentlicht. Danach belief sich der Betrug bei Zahlungen 2022 auf 4,3 Milliarden Euro und im ersten Halbjahr 2023 auf 2,0 Milliarden Euro. Transaktionen mit starker Kundenauthentifizierung wiesen geringere Betrugsquoten auf; bei Kartenzahlungen mit Gegenpart außerhalb des Wirtschaftsraums, wo diese Authentifizierung nicht vorgeschrieben ist, lag der Betrugsanteil etwa zehnmal höher.
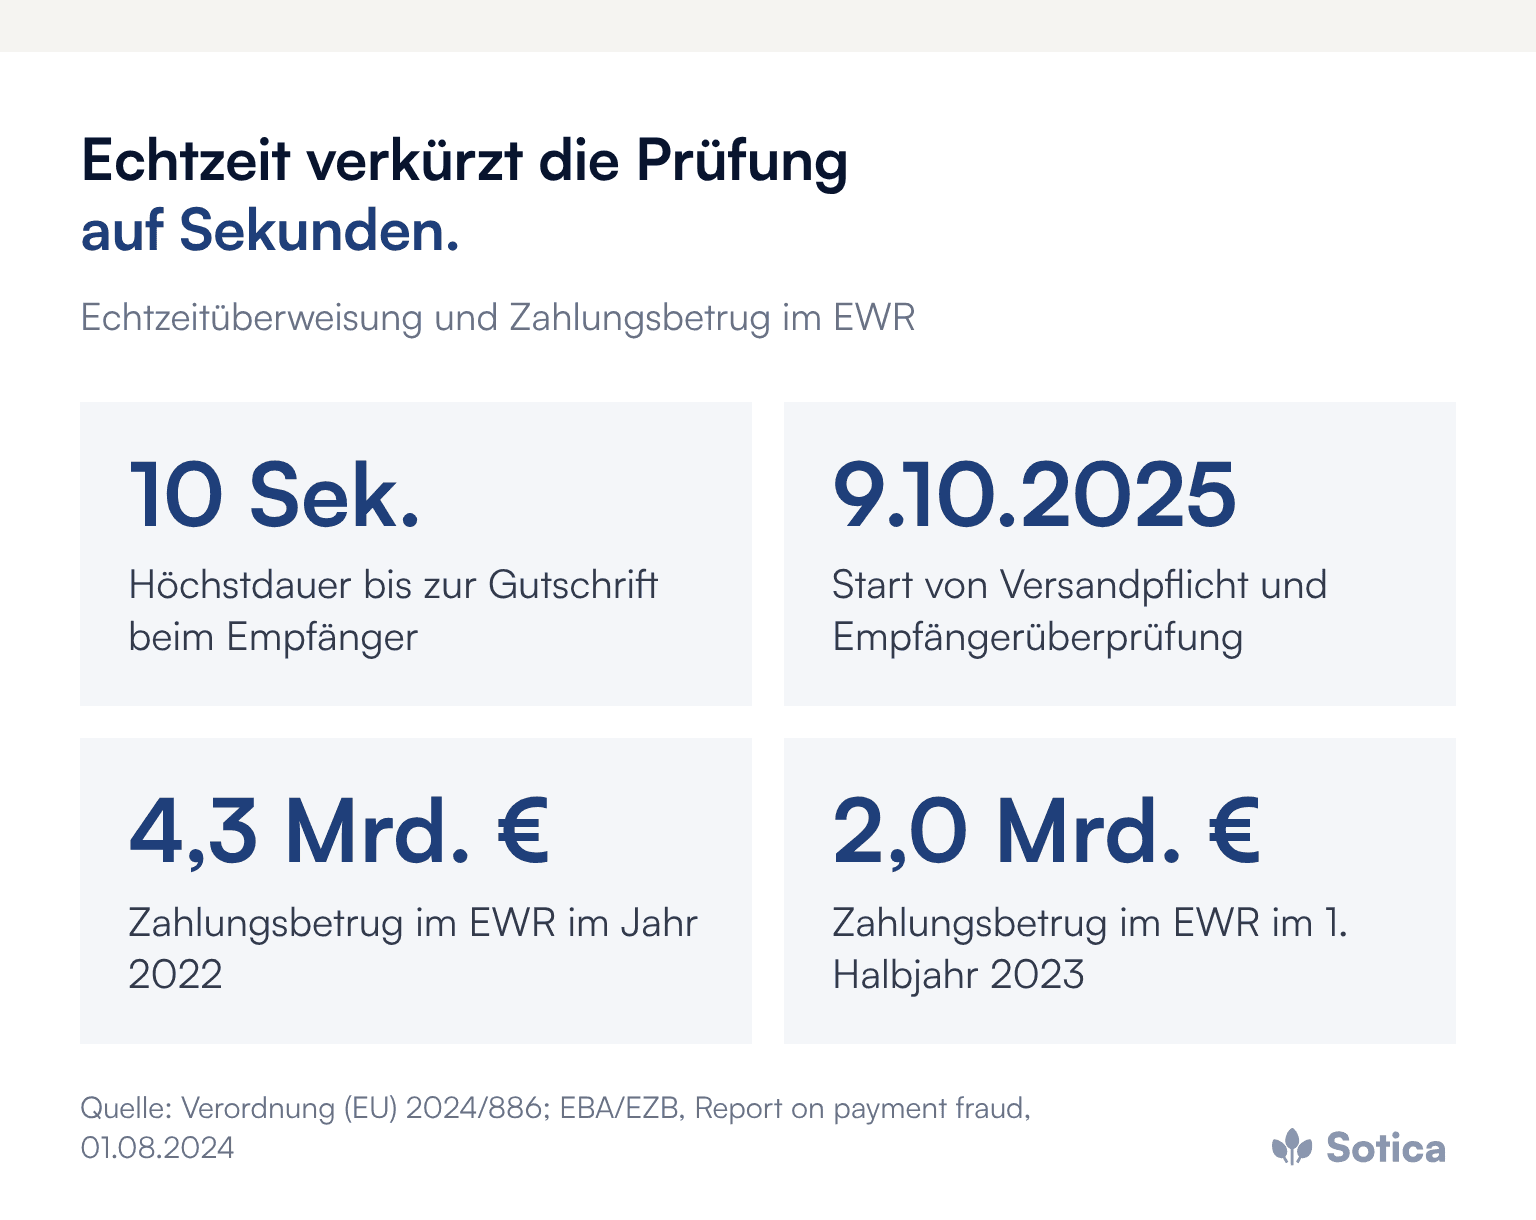
Die Zahlen zeigen, dass technische Schutzmechanismen wirken. Gleichzeitig zeigen sie, wo der Druck wächst: Wo Kundinnen und Kunden selbst zur Freigabe einer Zahlung gebracht werden, etwa durch Täuschung am Telefon oder gefälschte Nachrichten, hilft die starke Authentifizierung nicht, weil der Kunde die Zahlung selbst autorisiert. Hier muss die Erkennung im Verhalten ansetzen.
Was leistet KI in der Erkennung, was Regeln nicht leisten?
Regelbasierte Systeme prüfen feste Bedingungen, etwa Betragsgrenzen, Länder oder bekannte Empfängerkonten. Solche Regeln sind nachvollziehbar, aber Betrugsmuster ändern sich schneller, als Regeln nachgezogen werden. Verhaltensbasierte Modelle lernen, was für einen Kunden normal ist: übliche Beträge, Uhrzeiten, Geräte, Empfänger und Abläufe in der App. Weicht eine Zahlung deutlich ab, steigt der Risikowert.
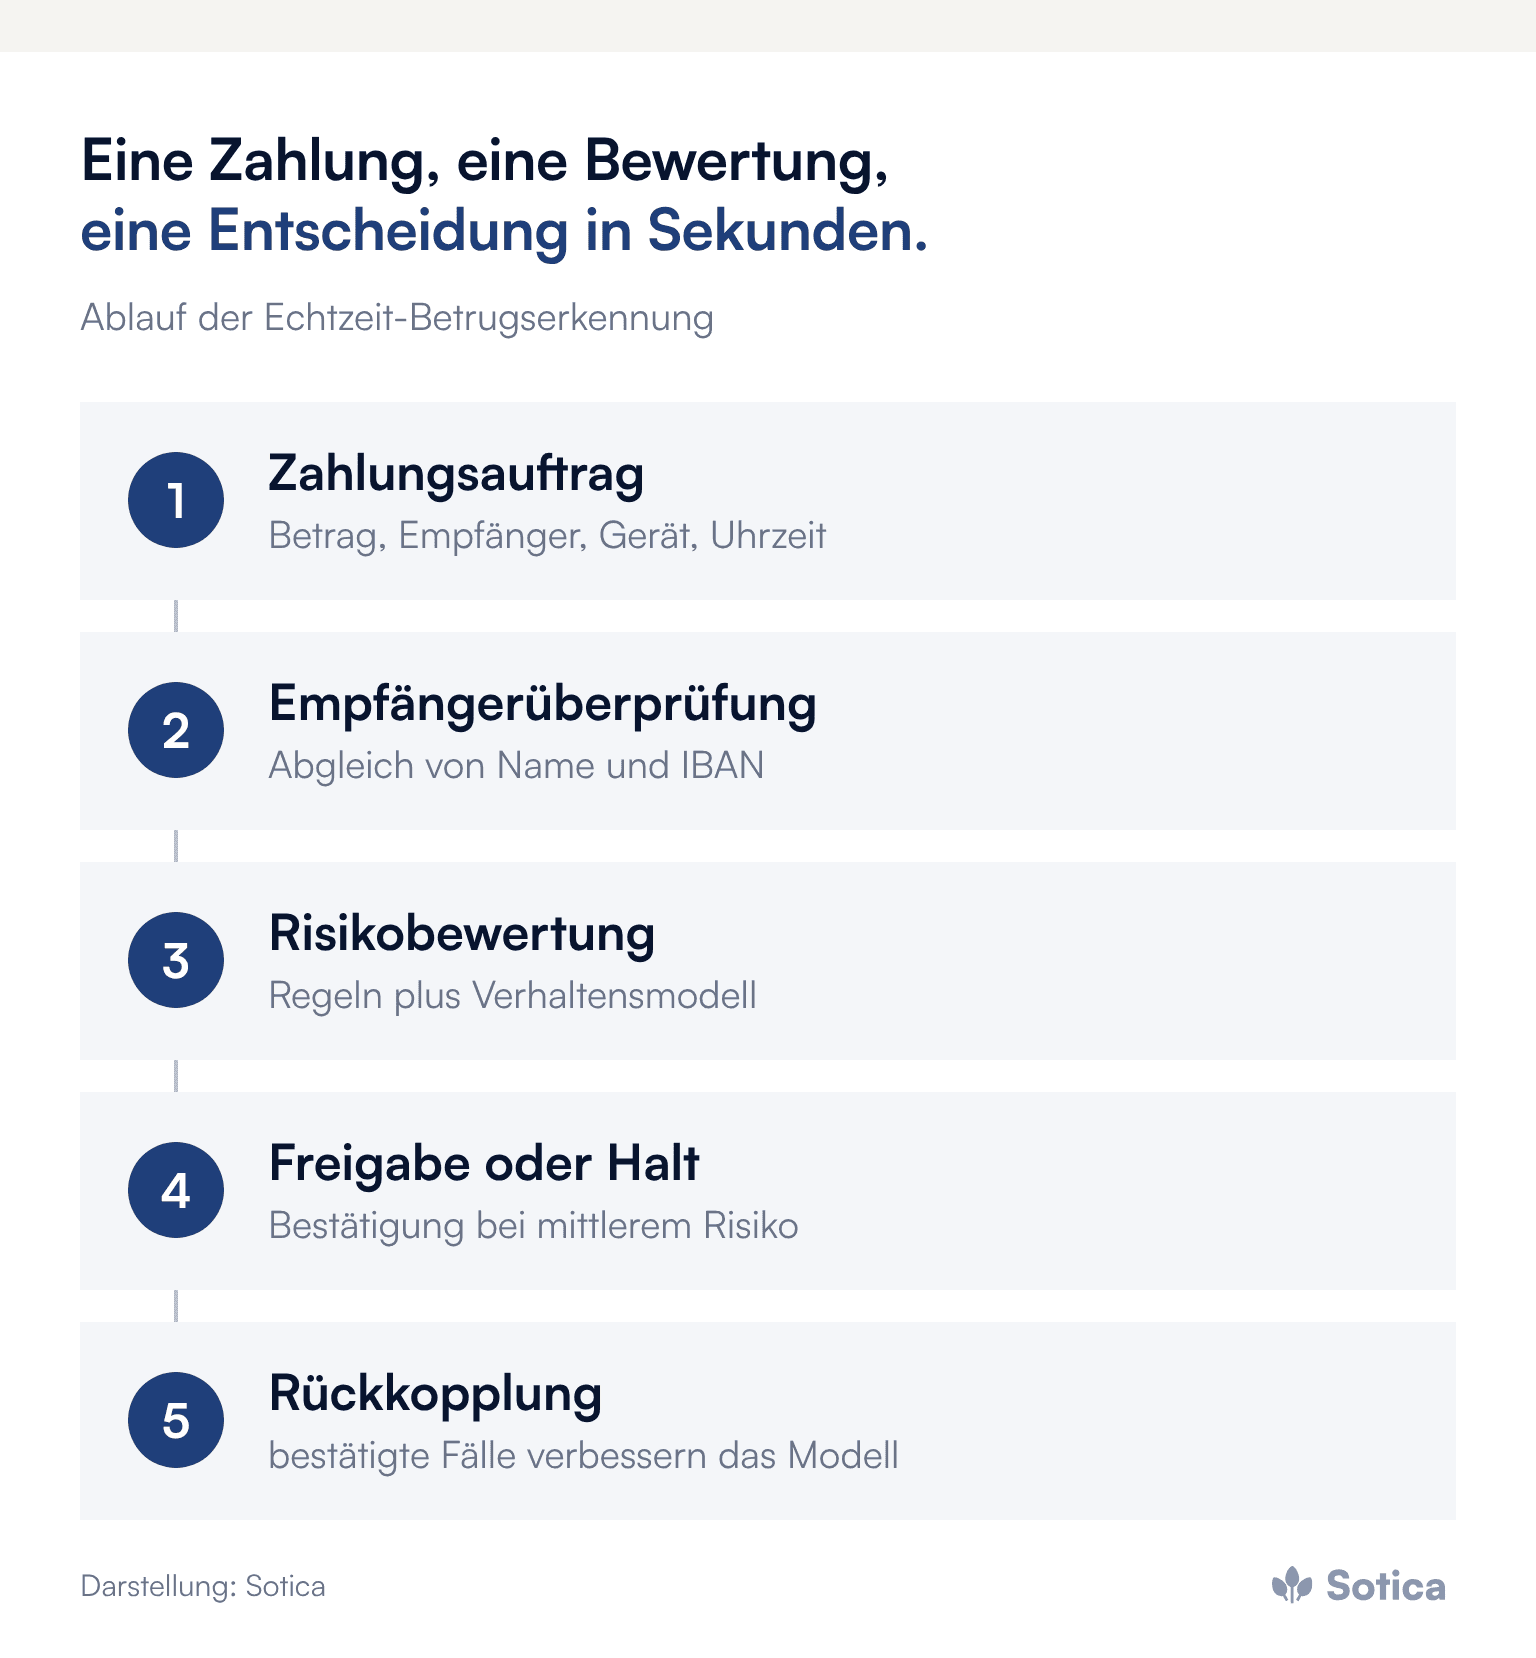
In der Praxis bewährt sich die Kombination. Regeln decken bekannte Muster und regulatorische Vorgaben ab, Modelle erkennen neue Auffälligkeiten, und eine Risikobewertung entscheidet, ob eine Zahlung durchläuft, eine zusätzliche Bestätigung erfordert oder angehalten wird. Signale aus der Empfängerüberprüfung, etwa eine fehlende Namensübereinstimmung, fließen in dieselbe Bewertung ein. Wie Institute Betrug mit gefälschten Stimmen und Videos begegnen, ergänzt der Beitrag zu KI-gestütztem Betrug und Deepfakes; die Abwehr gefälschter Nachrichten beschreibt der Beitrag zu KI-Phishing.
Wie lässt sich das Dilemma aus Fehlalarm und Durchlass steuern?
Jedes Erkennungssystem balanciert zwei Fehler. Ist es zu streng, hält es berechtigte Zahlungen an, erzeugt Anrufe im Service und verärgert Kundinnen und Kunden. Ist es zu locker, lässt es Betrug durch. Die Balance ist keine technische Einstellung, sondern eine Managemententscheidung über Risikoappetit und Kundenerlebnis.
Steuerbar wird sie über wenige Kennzahlen: die Quote der Fehlalarme je tausend Zahlungen, den Anteil erkannter Betrugsfälle am gemeldeten Schaden, die Zeit bis zur Klärung eines angehaltenen Vorgangs und die Zahl der Beschwerden. Werden diese Werte regelmäßig berichtet, lässt sich die Schwelle bewusst verschieben, statt sie dem Zufall zu überlassen. Bei einem Kreditversicherer hat eine Echtzeit-Betrugsprävention die Zahl der Betrugsfälle um rund 40 Prozent gesenkt; die Logik aus Risikobewertung, Priorisierung und menschlicher Prüfung der Grenzfälle lässt sich auf den Zahlungsverkehr übertragen.
Was bedeutet das für Prozesse, IT und Organisation?
Echtzeiterkennung verändert Abläufe in mehreren Bereichen. Die IT muss Bewertungen innerhalb des Zeitfensters liefern, das die Zehn-Sekunden-Vorgabe lässt, und zwar rund um die Uhr. Der Service braucht Prozesse für angehaltene Zahlungen, auch nachts und am Wochenende. Das Risikomanagement muss Modelle überwachen, ihre Entscheidungen erklären können und Drift erkennen, wenn sich Muster verändern. Und die Fachbereiche müssen Rückmeldungen aus bestätigten Betrugsfällen systematisch in die Modelle zurückführen.
Die Haftungsfragen entwickeln sich parallel. Europäisches Parlament und Rat haben sich laut Europäischer Kommission am 27. November 2025 politisch auf die Überarbeitung der Zahlungsdiensterichtlinie geeinigt, die Verbraucher besser vor Betrug und Missbrauch schützen soll. Was das für die Prozesse der Institute bedeutet, beschreibt der Beitrag zu PSD3 und der Betrugshaftung.
Was das Management jetzt angehen sollte
Den Risikoappetit festlegen und mit Kennzahlen zu Fehlalarmen, Erkennungsquote und Klärungsdauer hinterlegen.
Regeln und Modelle kombinieren, statt das eine durch das andere zu ersetzen, und Signale aus der Empfängerüberprüfung einbeziehen.
Prozesse für angehaltene Zahlungen rund um die Uhr klären, einschließlich Erreichbarkeit und Entscheidungsbefugnis.
Die Modellüberwachung verankern: Verantwortung, Berichtsrhythmus und Rückführung bestätigter Fälle.
Kundinnen und Kunden einbeziehen, mit verständlichen Warnhinweisen in der App statt pauschaler Sperren.
Häufige Fragen
Wie schnell muss eine Echtzeitüberweisung ausgeführt sein?
Nach Artikel 5a der Verordnung (EU) 2024/886 muss der Betrag innerhalb von zehn Sekunden nach Eingang des Zahlungsauftrags beim Empfänger verfügbar sein.
Ersetzt die Empfängerüberprüfung die Betrugserkennung?
Nein. Die Empfängerüberprüfung prüft, ob Name und IBAN zusammenpassen. Betrug, bei dem Kunden zur Zahlung an ein korrekt benanntes Konto gebracht werden, erkennt sie nicht; dafür braucht es die Bewertung des Verhaltens.
Wie hoch ist der Zahlungsbetrug in Europa?
Laut gemeinsamem Bericht von EBA und EZB vom August 2024 lag er im Europäischen Wirtschaftsraum 2022 bei 4,3 Milliarden Euro und im ersten Halbjahr 2023 bei 2,0 Milliarden Euro.
Weitere Beiträge zu Echtzeitzahlungen, Zahlverfahren und neuen Wettbewerbern bündelt das Dossier Zahlungsverkehr & neue Wettbewerber.
Wo die Schwelle zwischen Fehlalarm und Durchlass im eigenen Institut liegt, ist selten eine bewusste Entscheidung, sondern oft das Ergebnis früherer Projekteinstellungen. Gern vertiefen wir das in einem ersten Gespräch.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.
Die wichtigsten Erkenntnisse
Zehn Sekunden lassen keine Nachprüfung zu
Regeln und KI-Modelle ergänzen sich
Fehlalarme sind eine Steuerungsgröße
Bei Echtzeitzahlungen gibt es keine Nachprüfung
Solange eine Überweisung erst am nächsten Geschäftstag gebucht wurde, blieb Zeit für eine zweite Prüfung. Bei Echtzeitüberweisungen ist das Geld nach Sekunden beim Empfänger, und eine Kontrolle am Folgetag prüft eine Zahlung, die das Institut längst verlassen hat.
Betrugsabwehr im Echtzeitzahlungsverkehr muss deshalb im Moment der Transaktion entscheiden: KI-gestützte Modelle bewerten jede Zahlung anhand von Verhalten, Gerät und Empfänger, halten nur die wirklich auffälligen an und lassen den normalen Zahlungsfluss ungebremst passieren.
Was verlangt die Echtzeitverordnung?
Mit der Verordnung (EU) 2024/886 sind Echtzeitüberweisungen im Euroraum zur Pflicht geworden. Zahlungsdienstleister mussten den Empfang bis zum 9. Januar 2025 und den Versand bis zum 9. Oktober 2025 anbieten. Nach Artikel 5a muss der Zahlungsdienstleister des Empfängers den Betrag innerhalb von zehn Sekunden nach Eingang des Zahlungsauftrags verfügbar machen. Die Entgelte dürfen nicht höher sein als für vergleichbare herkömmliche Überweisungen.
Seit dem 9. Oktober 2025 gilt zudem die Empfängerüberprüfung, die Verification of Payee: Vor der Freigabe wird geprüft, ob der Name des Empfängers zur IBAN passt, und der Zahler wird bei fehlender oder nur annähernder Übereinstimmung informiert. Die Prüfung ist für alle Nutzer kostenlos. Hat der Zahlungsdienstleister sie korrekt durchgeführt, haftet er nicht für eine Überweisung an einen unbeabsichtigten Empfänger; hat er sie nicht angeboten, muss er den Betrag erstatten. Wie dieser Prüfmoment gestaltet sein sollte, beschreibt der Beitrag zur Verification of Payee.
Beim Abgleich mit Sanktionslisten hat die Verordnung den Prozess umgestellt: Statt jede Transaktion einzeln zu prüfen, müssen Zahlungsdienstleister ihre Kunden mindestens einmal pro Kalendertag und unverzüglich nach neuen Sanktionsmaßnahmen überprüfen. Die eigentliche Betrugserkennung bleibt dagegen Aufgabe jedes Instituts.
Wie groß ist das Problem Zahlungsbetrug?
Die Europäische Bankenaufsicht EBA und die Europäische Zentralbank haben am 1. August 2024 einen gemeinsamen Bericht zum Zahlungsbetrug im Europäischen Wirtschaftsraum veröffentlicht. Danach belief sich der Betrug bei Zahlungen 2022 auf 4,3 Milliarden Euro und im ersten Halbjahr 2023 auf 2,0 Milliarden Euro. Transaktionen mit starker Kundenauthentifizierung wiesen geringere Betrugsquoten auf; bei Kartenzahlungen mit Gegenpart außerhalb des Wirtschaftsraums, wo diese Authentifizierung nicht vorgeschrieben ist, lag der Betrugsanteil etwa zehnmal höher.
Die Zahlen zeigen, dass technische Schutzmechanismen wirken. Gleichzeitig zeigen sie, wo der Druck wächst: Wo Kundinnen und Kunden selbst zur Freigabe einer Zahlung gebracht werden, etwa durch Täuschung am Telefon oder gefälschte Nachrichten, hilft die starke Authentifizierung nicht, weil der Kunde die Zahlung selbst autorisiert. Hier muss die Erkennung im Verhalten ansetzen.
Was leistet KI in der Erkennung, was Regeln nicht leisten?
Regelbasierte Systeme prüfen feste Bedingungen, etwa Betragsgrenzen, Länder oder bekannte Empfängerkonten. Solche Regeln sind nachvollziehbar, aber Betrugsmuster ändern sich schneller, als Regeln nachgezogen werden. Verhaltensbasierte Modelle lernen, was für einen Kunden normal ist: übliche Beträge, Uhrzeiten, Geräte, Empfänger und Abläufe in der App. Weicht eine Zahlung deutlich ab, steigt der Risikowert.
In der Praxis bewährt sich die Kombination. Regeln decken bekannte Muster und regulatorische Vorgaben ab, Modelle erkennen neue Auffälligkeiten, und eine Risikobewertung entscheidet, ob eine Zahlung durchläuft, eine zusätzliche Bestätigung erfordert oder angehalten wird. Signale aus der Empfängerüberprüfung, etwa eine fehlende Namensübereinstimmung, fließen in dieselbe Bewertung ein. Wie Institute Betrug mit gefälschten Stimmen und Videos begegnen, ergänzt der Beitrag zu KI-gestütztem Betrug und Deepfakes; die Abwehr gefälschter Nachrichten beschreibt der Beitrag zu KI-Phishing.
Wie lässt sich das Dilemma aus Fehlalarm und Durchlass steuern?
Jedes Erkennungssystem balanciert zwei Fehler. Ist es zu streng, hält es berechtigte Zahlungen an, erzeugt Anrufe im Service und verärgert Kundinnen und Kunden. Ist es zu locker, lässt es Betrug durch. Die Balance ist keine technische Einstellung, sondern eine Managemententscheidung über Risikoappetit und Kundenerlebnis.
Steuerbar wird sie über wenige Kennzahlen: die Quote der Fehlalarme je tausend Zahlungen, den Anteil erkannter Betrugsfälle am gemeldeten Schaden, die Zeit bis zur Klärung eines angehaltenen Vorgangs und die Zahl der Beschwerden. Werden diese Werte regelmäßig berichtet, lässt sich die Schwelle bewusst verschieben, statt sie dem Zufall zu überlassen. Bei einem Kreditversicherer hat eine Echtzeit-Betrugsprävention die Zahl der Betrugsfälle um rund 40 Prozent gesenkt; die Logik aus Risikobewertung, Priorisierung und menschlicher Prüfung der Grenzfälle lässt sich auf den Zahlungsverkehr übertragen.
Was bedeutet das für Prozesse, IT und Organisation?
Echtzeiterkennung verändert Abläufe in mehreren Bereichen. Die IT muss Bewertungen innerhalb des Zeitfensters liefern, das die Zehn-Sekunden-Vorgabe lässt, und zwar rund um die Uhr. Der Service braucht Prozesse für angehaltene Zahlungen, auch nachts und am Wochenende. Das Risikomanagement muss Modelle überwachen, ihre Entscheidungen erklären können und Drift erkennen, wenn sich Muster verändern. Und die Fachbereiche müssen Rückmeldungen aus bestätigten Betrugsfällen systematisch in die Modelle zurückführen.
Die Haftungsfragen entwickeln sich parallel. Europäisches Parlament und Rat haben sich laut Europäischer Kommission am 27. November 2025 politisch auf die Überarbeitung der Zahlungsdiensterichtlinie geeinigt, die Verbraucher besser vor Betrug und Missbrauch schützen soll. Was das für die Prozesse der Institute bedeutet, beschreibt der Beitrag zu PSD3 und der Betrugshaftung.
Was das Management jetzt angehen sollte
Den Risikoappetit festlegen und mit Kennzahlen zu Fehlalarmen, Erkennungsquote und Klärungsdauer hinterlegen.
Regeln und Modelle kombinieren, statt das eine durch das andere zu ersetzen, und Signale aus der Empfängerüberprüfung einbeziehen.
Prozesse für angehaltene Zahlungen rund um die Uhr klären, einschließlich Erreichbarkeit und Entscheidungsbefugnis.
Die Modellüberwachung verankern: Verantwortung, Berichtsrhythmus und Rückführung bestätigter Fälle.
Kundinnen und Kunden einbeziehen, mit verständlichen Warnhinweisen in der App statt pauschaler Sperren.
Häufige Fragen
Wie schnell muss eine Echtzeitüberweisung ausgeführt sein?
Nach Artikel 5a der Verordnung (EU) 2024/886 muss der Betrag innerhalb von zehn Sekunden nach Eingang des Zahlungsauftrags beim Empfänger verfügbar sein.
Ersetzt die Empfängerüberprüfung die Betrugserkennung?
Nein. Die Empfängerüberprüfung prüft, ob Name und IBAN zusammenpassen. Betrug, bei dem Kunden zur Zahlung an ein korrekt benanntes Konto gebracht werden, erkennt sie nicht; dafür braucht es die Bewertung des Verhaltens.
Wie hoch ist der Zahlungsbetrug in Europa?
Laut gemeinsamem Bericht von EBA und EZB vom August 2024 lag er im Europäischen Wirtschaftsraum 2022 bei 4,3 Milliarden Euro und im ersten Halbjahr 2023 bei 2,0 Milliarden Euro.
Weitere Beiträge zu Echtzeitzahlungen, Zahlverfahren und neuen Wettbewerbern bündelt das Dossier Zahlungsverkehr & neue Wettbewerber.
Wo die Schwelle zwischen Fehlalarm und Durchlass im eigenen Institut liegt, ist selten eine bewusste Entscheidung, sondern oft das Ergebnis früherer Projekteinstellungen. Gern vertiefen wir das in einem ersten Gespräch.
Ein Thema, das gerade beschäftigt?
Gemeinsam einordnen, was daraus folgt.


