Insight
PSD3 und PSR: Warum Banken ihre Authentifizierung jetzt neu bauen
PSD3 und PSR verlagern Betrugshaftung zu den Instituten und schärfen die Authentifizierung. Prävention und Prozesse sollten vor dem Amtsblatt stehen.
KI & Digitalisierung
6 min Lesezeit
Kernaussage
Die neue Betrugshaftung macht Authentifizierung und Erkennung zur eigenen Kostenfrage. Wer die Reform nur als Pflicht abarbeitet, baut teuer um, statt Betrugsschutz und Kundenerlebnis gemeinsam zu verbessern.

Die wichtigsten Erkenntnisse
Text ausgehandelt, formale Annahme steht aus
Haftung für Täuschungsbetrug wandert zur Bank
Verhaltensbasierte Erkennung wird zentral
Die Weichenstellung ist gefallen
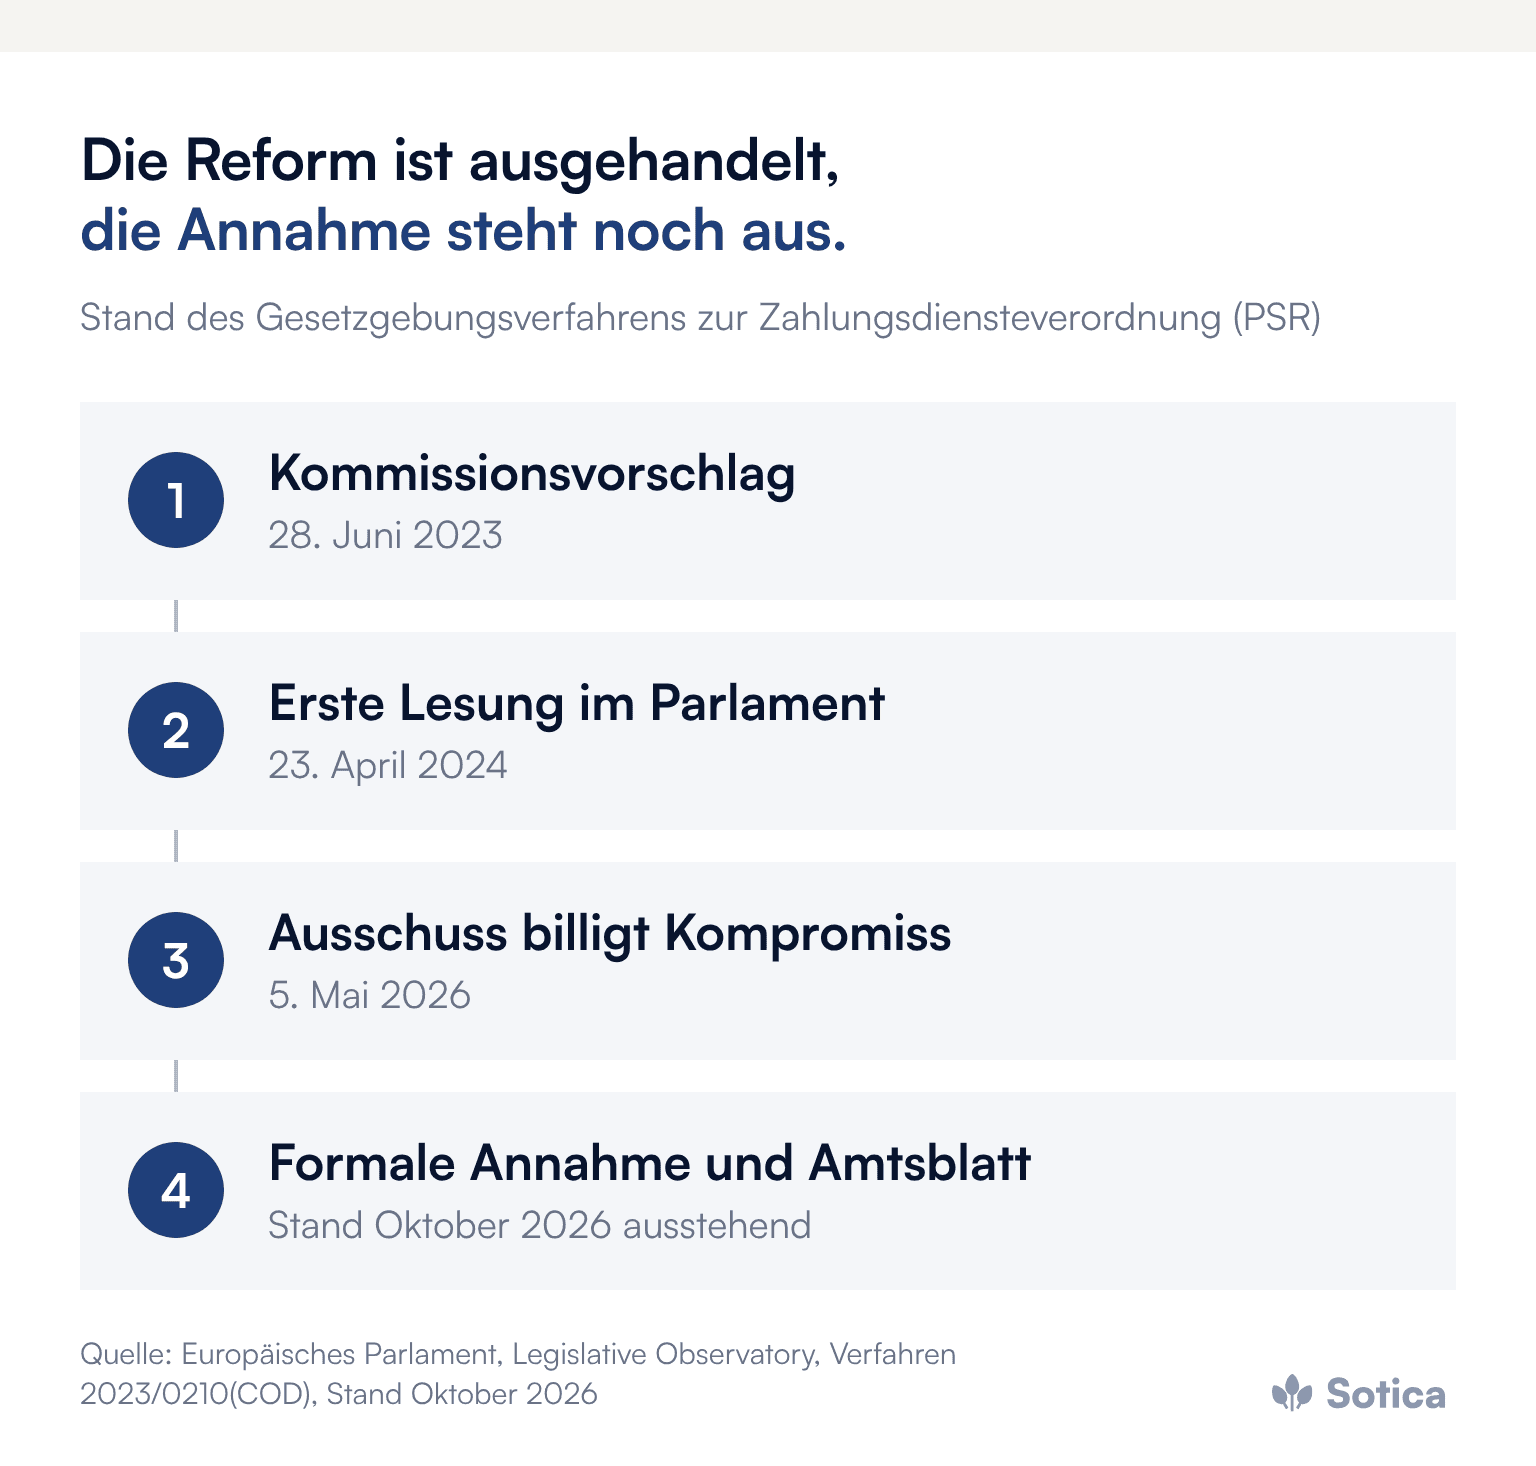
Die Reform des europäischen Zahlungsverkehrsrechts steht kurz vor dem Abschluss. Mit der dritten Zahlungsdiensterichtlinie PSD3 und der begleitenden Zahlungsdiensteverordnung PSR werden Betrugsschutz, Kundenauthentifizierung und Open Banking neu geordnet. Rat und Parlament haben sich auf einen Kompromiss verständigt; der zuständige Ausschuss des Europäischen Parlaments hat den ausgehandelten Text der PSR am 5. Mai 2026 gebilligt, die formale Annahme stand im Oktober 2026 noch aus.
PSD3 und PSR verschieben den Betrugsschutz von der nachträglichen Aufklärung zur Prävention, weil Zahlungsdienstleister in bestimmten Täuschungsfällen selbst für den Schaden einstehen sollen: Wird die Reform nur als Pflicht abgearbeitet, entsteht teurer Umbau; wird sie als Anlass genutzt, lassen sich Sicherheit und Kundenerlebnis gemeinsam verbessern. Gemessen an dem, was technisch und organisatorisch zu tun ist, lohnt der Beginn vor der Veröffentlichung im Amtsblatt.
Was regeln PSD3 und PSR, und warum zwei Rechtsakte?
Der Großteil der Verhaltensregeln für Zahlungsdienstleister wandert in eine unmittelbar geltende Verordnung, so beschreibt es die Europäische Kommission in ihren Fragen und Antworten zum Vorschlag von 2023. Die Richtlinie PSD3 regelt vor allem Zulassung und Aufsicht und muss in nationales Recht umgesetzt werden, die PSR gilt direkt in allen Mitgliedstaaten.
Unter PSD2 hatte die nationale Umsetzung zu unterschiedlichen Auslegungen geführt, was das grenzüberschreitende Geschäft erschwerte. Die direkt geltende Verordnung schafft einheitliche Regeln, nimmt aber auch Spielraum: Nationale Sonderwege, auf die sich Institute bisher stützen konnten, entfallen weitgehend.
Warum verändert die Haftungsverlagerung den Betrugsschutz?
Wenn das Institut haftet, wird jeder nicht verhinderte Betrugsfall zur eigenen Kostenposition. Der Kommissionsvorschlag von 2023 sieht vor, dass Opfer von Identitätstäuschung, bei der sich Betrüger etwa als Mitarbeitende der Bank ausgeben, den vollen Betrag von ihrem Zahlungsdienstleister zurückfordern können, wenn sie den Fall bei der Polizei angezeigt und ihren Zahlungsdienstleister unverzüglich informiert haben. Ausgeschlossen ist die Erstattung bei grober Fahrlässigkeit.
Damit kehrt sich die wirtschaftliche Logik um. Solange Kundinnen und Kunden das Risiko trugen, war Betrugsschutz ein Kostenfaktor, der sich optimieren ließ. Trägt das Institut den Schaden, entsteht ein starker Anreiz, Betrug zu stoppen, bevor das Geld fließt, denn danach ist es oft verloren. Welche Prüfprozesse das verlangt, vertieft der Beitrag „PSD3: Betrug haftet jetzt die Bank“.
Was ändert sich bei der starken Kundenauthentifizierung?
Die starke Kundenauthentifizierung, also die Absicherung einer Zahlung mit mindestens zwei unabhängigen Faktoren, wird präziser und an einigen Stellen nutzerfreundlicher. Nach dem Kommissionsvorschlag müssen bei Fernzahlungen Betrag und Empfänger ausdrücklich mit der authentifizierten Transaktion verknüpft sein. Für den Zugriff von Kontoinformationsdiensten soll die starke Authentifizierung nur beim ersten Zugriff nötig sein, und beim Hinterlegen einer Karte in einer digitalen Geldbörse ist sie Pflicht.
Hinzu kommt ein Abgleich von IBAN und Empfängername vor der Freigabe einer Überweisung: Weichen Name und Kontonummer voneinander ab, muss der Zahlungsdienstleister das melden, bevor der Auftrag abgeschlossen wird. Für die Institute heißt das, Authentifizierungssysteme nicht nur fortzuschreiben, sondern so umzubauen, dass höhere Sicherheit und bessere Nutzbarkeit zusammengehen.
Warum reicht technische Autorisierung gegen neue Betrugsformen nicht?
Bei Täuschungsbetrug ist die Transaktion technisch korrekt autorisiert, nur beruht die Zustimmung auf einer Lüge. Klassische Angriffe ohne Wissen der Kontoinhaber sind durch die starke Authentifizierung schwieriger geworden; stattdessen verlagert sich der Betrug auf die Manipulation der Kundinnen und Kunden selbst. Alle Sicherheitsmechanismen greifen, und doch fließt das Geld an Kriminelle.
Bisherige Schutzmechanismen prüfen, ob eine Zahlung autorisiert ist, nicht, ob die Autorisierung auf einer Täuschung beruht. Viele dieser Fälle beginnen außerhalb der Bank, auf Plattformen, in sozialen Medien oder am Telefon. Wirksame Betrugsabwehr wird deshalb zunehmend ein Zusammenspiel von Instituten, Plattformen und Behörden, mit Informationsaustausch über die Grenzen des einzelnen Instituts hinweg.
Wie hilft verhaltensbasierte Erkennung mit KI?
Verhaltensbasierte Erkennung prüft nicht nur die Autorisierung, sondern ob eine Zahlung zum gewohnten Verhalten passt. Eine Überweisung an einen unbekannten Empfänger, in ungewöhnlicher Höhe, zu ungewöhnlicher Zeit oder nach einem ungewöhnlichen Ablauf in der App kann auf Täuschung hindeuten, auch wenn sie korrekt freigegeben wurde. KI-Modelle lernen solche Muster aus vielen Transaktionen und erkennen Auffälligkeiten, die festen Regeln entgehen.
Die Kunst liegt in der Balance: Ein System, das Betrug erkennt, aber ständig legitime Zahlungen blockiert, frustriert Kundinnen und Kunden und wird umgangen. Solche Systeme müssen trainiert, erprobt und laufend an neue Muster angepasst werden, und sie sollten sich bewährt haben, bevor die neuen Haftungsregeln greifen. Wie Betrüger ihrerseits KI einsetzen, zeigt der Beitrag zu KI-gestütztem Betrug mit Deepfakes.
Welche organisatorischen Aufgaben entstehen?
PSD3 und PSR sind ebenso eine Prozess- wie eine Technikaufgabe. Das Institut muss festlegen, wie gemeldete Betrugsfälle angenommen, geprüft und erstattet werden, wer über Erstattungen entscheidet und wie aus den Fällen gelernt wird. Das betrifft Kundenservice, Betrugsabwehr, Recht und Zahlungsverkehr gemeinsam.
Auch wenn die Haftung wandert, bleiben Kundinnen und Kunden die erste Verteidigungslinie. Aufklärung über aktuelle Betrugsmaschen wird damit Teil der Betrugsabwehr. Zugleich entwickeln die neuen Regeln das Open Banking weiter: Der Zugang Dritter zu Kontodaten mit Zustimmung der Kundschaft wird präzisiert, und wie Kundinnen und Kunden ihre Zustimmungen künftig selbst verwalten, beschreibt der Beitrag zum Consent-Dashboard unter PSD3.
Wie lässt sich die Kostenfrage realistisch betrachten?
Der Umbau kostet Geld, aber der Vergleich gehört auf beide Seiten der Rechnung. Präventive Betrugserkennung, neue Authentifizierung und angepasste Prozesse binden Mittel und Personal. Dem steht die Haftung für nicht verhinderten Betrug gegenüber, die nach den neuen Regeln das Institut trifft. Diese Rechnung sollte jedes Institut mit den eigenen Betrugsfällen der vergangenen Jahre aufstellen, bevor es über Tempo und Umfang entscheidet.
Ein guter Betrugsschutz und eine sichere, bequeme Authentifizierung haben zudem einen geschäftlichen Wert. Kundinnen und Kunden vertrauen einem Institut, das sie schützt, und schätzen eine Freigabe, die nicht stört. Werden Authentifizierung, digitale Identität und Zahlungssicherheit als eine gemeinsame Vertrauensinfrastruktur gedacht, entsteht keine Insellösung, die bald wieder umgebaut werden muss.
Was das Management jetzt anstoßen sollte
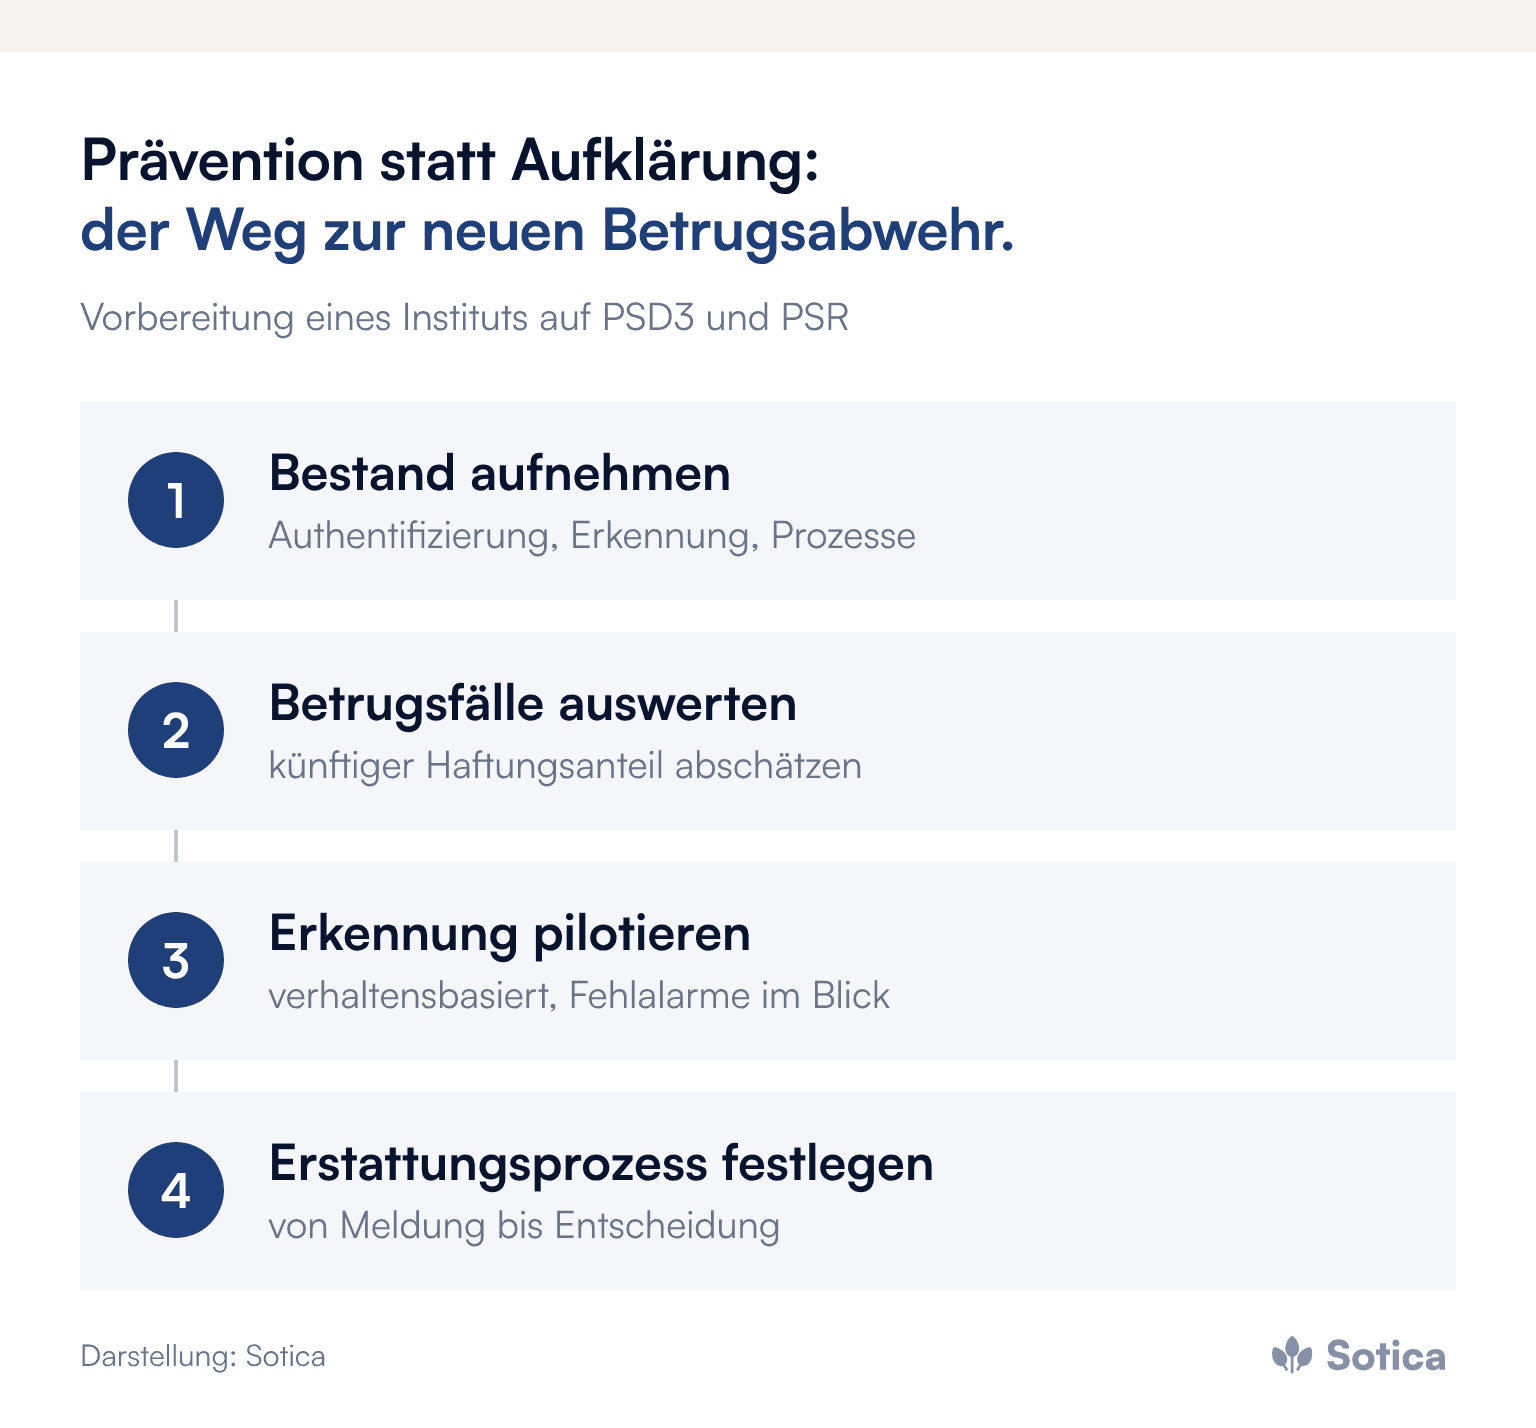
Eine Bestandsaufnahme beauftragen: Stand der Authentifizierung, der Betrugserkennung, der Erstattungsprozesse und der Open-Banking-Schnittstellen.
Die Betrugsfälle der vergangenen Jahre auswerten und abschätzen, welcher Anteil künftig in die Haftung des Instituts fiele.
Verhaltensbasierte Erkennung pilotieren, mit klaren Zielen für Trefferquote und Fehlalarme.
Den Prozess für gemeldete Betrugsfälle festlegen, von der Annahme bis zur Erstattungsentscheidung.
Die Roadmap am endgültigen Text ausrichten, sobald er veröffentlicht ist, und bis dahin auf die absehbaren Bausteine setzen.
Häufige Fragen
Ist PSD3 schon in Kraft?
Nein. Der ausgehandelte Text wurde im Mai 2026 im zuständigen Ausschuss des Parlaments gebilligt, die formale Annahme stand im Oktober 2026 noch aus. Fristen laufen erst ab Veröffentlichung im Amtsblatt.
Wofür sollen Banken nach PSD3 und PSR haften?
Nach dem Kommissionsvorschlag unter anderem für Schäden aus Identitätstäuschung, wenn die Betroffenen den Fall bei der Polizei angezeigt und ihr Institut unverzüglich informiert haben und nicht grob fahrlässig gehandelt haben.
Was ist der Unterschied zwischen PSD3 und PSR?
Die PSR ist eine unmittelbar geltende Verordnung mit den meisten Verhaltensregeln für Zahlungsdienstleister, die PSD3 eine Richtlinie vor allem zu Zulassung und Aufsicht, die in nationales Recht umgesetzt wird.
Weitere Beiträge zu Zahlungsverkehr, Betrug und Aufsicht bündelt das Dossier Regulierung & Resilienz.
Wie gut ein Institut auf die neue Haftung vorbereitet ist, zeigt sich meist an einer einfachen Frage: Welcher Teil der Betrugsfälle des letzten Jahres wäre nach den neuen Regeln zur eigenen Kostenposition geworden? Wir freuen uns auf ein erstes Gespräch zu diesem Thema.

Dominik Winkel
Gründer & Managing Partner, Sotica. Partner für Wandel in der Finanzbranche. Von der Herausforderung bis zur Lösung im Tagesgeschäft.
Thema zurzeit im Fokus?
Im Gespräch ordnen wir Ausgangslage und Handlungsspielraum direkt ein. Unverbindlich und ohne Umwege.


