Insight
DORA-Outsourcing: Subdienstleister sind das eigentliche Risiko.
DORA verlangt den Blick hinter den Vertragspartner. Wer Subdienstleisterketten risikoorientiert durchleuchtet, erkennt versteckte Konzentrationen rechtzeitig.
Organisation & Change
6 min Lesezeit
Kernaussage
Die kritische Abhängigkeit sitzt selten beim Vertragspartner, sondern in der Kette dahinter. Wer nur die erste Stufe seiner IT-Dienstleister kennt, steuert ein Risiko, das er nicht sieht.

Die wichtigsten Erkenntnisse
DORA verlangt Transparenz über IKT-Anbieter
Größte Lücken liegen bei Subdienstleistern
Versteckte Konzentration bleibt unsichtbar
Das Risiko hinter dem Anbieter
Der Digital Operational Resilience Act, kurz DORA, verlangt von Finanzunternehmen Transparenz über ihre Anbieter von Informations- und Kommunikationstechnologie (IKT). Viele Institute richten den Blick dabei zuerst auf die direkten Vertragspartner. Dort liegt aber selten die größte Lücke.
Die kritische Abhängigkeit sitzt oft nicht beim Vertragspartner, sondern in der Kette der Subdienstleister dahinter, und DORA verlangt ausdrücklich, zu bewerten, wie lange oder komplexe Unterauftragsketten die Überwachung kritischer Funktionen beeinträchtigen. Wer nur die erste Stufe kennt, steuert ein Risiko, das er nicht sieht, und hält Streuung für Sicherheit, wo im Hintergrund alles auf denselben Anbieter zuläuft.
Was verlangt DORA zu Subdienstleistern?
DORA macht das Finanzunternehmen für die gesamte Kette verantwortlich. Nach Artikel 28 bleibt es jederzeit in vollem Umfang für die Einhaltung seiner Pflichten verantwortlich, auch wenn es Dienste auslagert, und muss ein Informationsregister über alle vertraglichen Vereinbarungen mit IKT-Drittdienstleistern führen, in dem kritische oder wichtige Funktionen gesondert ausgewiesen sind. Für diese Funktionen verlangt Absatz 8 getestete Ausstiegsstrategien.
Artikel 29 geht ausdrücklich auf Unterauftragsketten ein. Erlaubt ein Vertrag die Weitergabe von Leistungen an weitere Dienstleister, muss das Finanzunternehmen Vorteile und Risiken abwägen, besonders bei Unterauftragnehmern in Drittländern, Insolvenzrecht und Einschränkungen bei der Datenwiederherstellung berücksichtigen und bewerten, ob und wie lange oder komplexe Ketten seine Fähigkeit beeinträchtigen, kritische Funktionen vollständig zu überwachen. Wo Institute beim Informationsregister stehen, zeigt der Beitrag zum DORA-Informationsregister.
Wie bewertet die BaFin Konzentrationen bei IKT-Dienstleistern?
Die BaFin zählt Konzentrationen bei der Auslagerung von IKT-Dienstleistungen in ihrem Bericht „Risiken im Fokus 2026“ zu den Hauptrisiken für den deutschen Finanzmarkt. Viele Finanzunternehmen nutzen wenige Mehrmandanten-Dienstleister, etwa Cloud- oder Softwareanbieter; in Deutschland bestehen Konzentrationen vor allem bei Verbünden und Konzernen mit einem zentralen IKT-Dienstleister. Erbringt ein Dienstleister Leistungen für andere IKT-Dienstleister, potenziert sich laut BaFin die Zahl möglicher Betroffener.
Auf Basis der DORA-Informationsregister liegen nach Angaben der BaFin Einträge von mehr als 10.000 europäischen Finanzunternehmen vor, die die Aufsicht für sektorweite Analysen systemischer Risiken nutzt. Am 18. November 2025 haben die Europäischen Aufsichtsbehörden 19 IKT-Drittdienstleister als kritisch benannt, die seither direkt überwacht werden. Die Verantwortung der Finanzunternehmen bleibt davon unberührt, betont die BaFin.

Warum werden Subdienstleister so leicht übersehen?
Mit Subdienstleistern hat das Institut keinen Vertrag und oft keine direkte Kenntnis von ihnen. Es kennt seinen Anbieter, aber was dieser im Hintergrund nutzt, bleibt häufig im Dunkeln. Die Ketten können lang und verzweigt sein: Ein Anbieter stützt sich auf einen Rechenzentrumsbetreiber, auf Softwarekomponenten Dritter und auf Netzbetreiber, und jede dieser Abhängigkeiten kann eigene Subdienstleister haben.
Besonders gefährlich ist die versteckte Konzentration. Ein Institut glaubt, Risiken zu streuen, weil es mit mehreren Anbietern arbeitet. Setzen diese im Hintergrund alle auf dieselbe Cloud-Infrastruktur, ist die Streuung eine Illusion. Als Beispiele für Störungen mit breiter Wirkung nennt die BaFin den CrowdStrike-Vorfall im Sommer 2024 und Ausfälle bei großen Cloud-Anbietern im Oktober 2025.
Wie entsteht Transparenz über die Kette, ohne sich zu verzetteln?
Transparenz entsteht risikoorientiert: tief bei kritischen Funktionen, gröber bei unkritischen. Kein Institut kann jede Stufe jeder Kette mit derselben Tiefe durchleuchten. Entscheidend ist, die Dienste zu identifizieren, deren Ausfall das Institut empfindlich treffen würde, und deren Ketten so weit zu verfolgen, wie das Risiko es rechtfertigt.
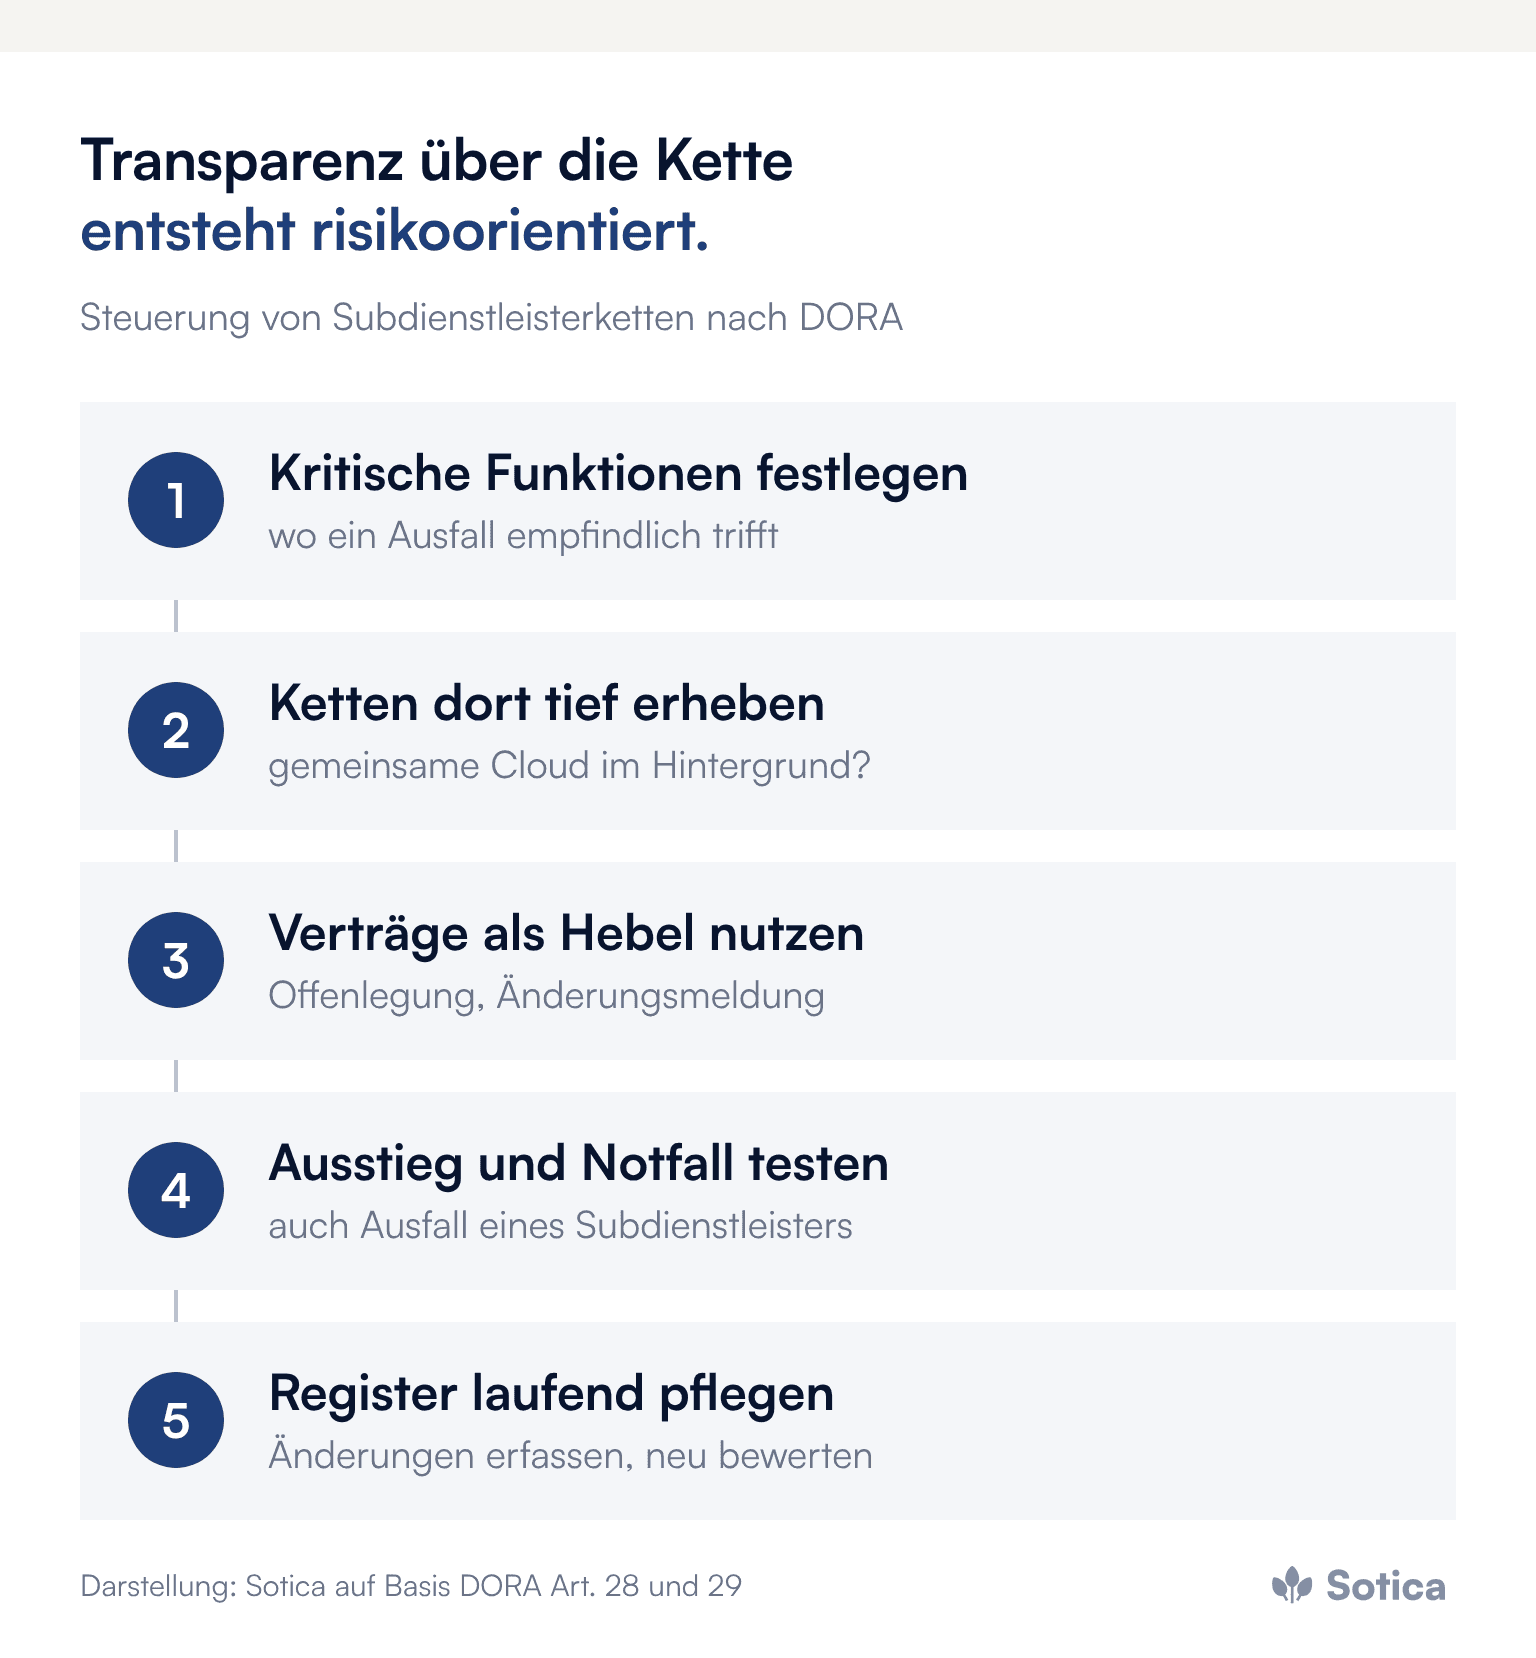
Der wichtigste Hebel sind die Verträge mit den direkten Anbietern. Darin lässt sich festlegen, dass der Anbieter seine wesentlichen Subdienstleister offenlegt, Änderungen rechtzeitig meldet und Anforderungen an die Resilienz weitergibt. Ein einzelnes Institut hat gegenüber großen Anbietern oft begrenzte Verhandlungsmacht; gemeinsame Anforderungen über Verbände, Verbundstrukturen oder Standards verschieben das Kräfteverhältnis, gerade für kleinere Institute.
Wie wird aus Transparenz Steuerung?
Transparenz ist nur der Anfang; sie muss in Entscheidungen münden. Bei einer gefährlichen Konzentration kann das Institut Abhängigkeiten verringern, etwa über eine Strategie mit mehreren Anbietern oder das Zurückholen einzelner Leistungen, wie die BaFin es bei manchen Unternehmen beobachtet. Bei unvermeidbaren Abhängigkeiten braucht es Vorkehrungen für den Ausfall: Notfallpläne, Ausweichmöglichkeiten und eine vorbereitete Ausstiegsstrategie.
Diese Vorkehrungen gehören in die Planung der Geschäftsfortführung, sonst bleiben sie abstrakt. Und sie müssen getestet werden: Was geschieht, wenn ein kritischer Subdienstleister ausfällt? Greifen die Notfallpläne, funktionieren die Ausweichwege? Schwächen im Test zu finden ist besser als im Ernstfall. Warum Resilienz eine geübte Fähigkeit ist, beschreibt der Beitrag „Relevanz ist keine Fähigkeit“.
Warum ist Transparenz eine laufende Aufgabe?
Lieferketten sind nicht statisch. Anbieter wechseln Subdienstleister, neue Abhängigkeiten entstehen, alte fallen weg. Eine einmal erstellte Übersicht veraltet und täuscht dann eine Transparenz vor, die nicht mehr besteht. Gebraucht werden Prozesse, die Änderungsmeldungen der Anbieter aufnehmen, das Register aktuell halten und die Risikobewertung regelmäßig erneuern.
Hier kann KI-gestützte Workflow-Automatisierung entlasten, etwa beim Auswerten von Verträgen und Dienstleisterunterlagen oder beim Abgleich von Änderungsmeldungen mit dem Register. Wo Finanzinstitute ein Jahr nach dem Geltungsbeginn von DORA insgesamt stehen, zeigt der Beitrag DORA ein Jahr danach; was speziell für KVGen gilt, die Antworten zu DORA für KVGen und Vermögensverwalter.
Was gilt für kleinere Institute?
DORA berücksichtigt die Verhältnismäßigkeit, entbindet kleinere Institute aber nicht davon, die wesentlichen Risiken zu kennen und zu steuern. Sie haben weniger Ressourcen und hängen oft stärker von wenigen Anbietern ab, nicht selten von einem zentralen Verbunddienstleister. Für sie zählen Fokussierung auf kritische Funktionen und gemeinsames Vorgehen besonders. Warum fehlende Governance das größere Risiko ist als die Technik, ordnet der Beitrag zum BaFin-Risikobericht 2026 ein.
Was das Management jetzt veranlassen sollte
Kritische und wichtige Funktionen festlegen und die zugehörigen IKT-Dienste benennen.
Für diese Dienste die Subdienstleisterketten erheben, mit Blick auf gemeinsame Cloud- und Rechenzentrumsanbieter.
Vertragliche Offenlegungs- und Meldepflichten nachverhandeln, wo möglich gemeinsam mit anderen Instituten.
Ausstiegsstrategien und Notfallpläne testen, inklusive Ausfall eines Subdienstleisters.
Das Informationsregister als laufenden Prozess organisieren, nicht als jährliche Meldung.
Häufige Fragen
Müssen Subdienstleister im DORA-Informationsregister erfasst werden?
Das Register erfasst alle vertraglichen Vereinbarungen mit IKT-Drittdienstleistern. Für Leistungen, die kritische oder wichtige Funktionen unterstützen, sind nach Artikel 29 auch die Risiken aus Unterauftragsketten zu bewerten.
Wer ist verantwortlich, wenn ein Subdienstleister ausfällt?
Das Finanzunternehmen. Nach Artikel 28 DORA bleibt es jederzeit in vollem Umfang für die Einhaltung seiner Pflichten verantwortlich.
Was sind kritische IKT-Drittdienstleister?
Anbieter mit systemischer Bedeutung für den europäischen Finanzmarkt, die direkt von den Europäischen Aufsichtsbehörden überwacht werden. Am 18. November 2025 wurden 19 solcher Anbieter benannt.
Weitere Beiträge zu DORA, Drittanbietern und Aufsicht bündelt das Dossier Regulierung & Resilienz.
Wie gut eine Organisation ihre Lieferkette kennt, zeigt sich an einer Frage, die selten gestellt wird: Wie viele der eigenen Anbieter laufen im Hintergrund auf derselben Cloud? Gern sprechen wir darüber in einem ersten Gespräch.

Dominik Winkel
Gründer & Managing Partner, Sotica. Partner für Wandel in der Finanzbranche. Von der Herausforderung bis zur Lösung im Tagesgeschäft.
Thema zurzeit im Fokus?
Im Gespräch ordnen wir Ausgangslage und Handlungsspielraum direkt ein. Unverbindlich und ohne Umwege.


