Insight
KI-Verordnung nach dem Omnibus: Der neue Fahrplan für Banken
Der Digital Omnibus verschiebt Hochrisiko-Pflichten auf Dezember 2027. Was für Banken schon gilt und wie sich die gewonnene Zeit sinnvoll nutzen lässt.
Organisation & Change
7 min Lesezeit
Kernaussage
Die verschobenen Fristen der KI-Verordnung sind gewonnene Zeit für Struktur, kein Grund zur Pause. Wer jetzt Inventar, Governance und Verantwortlichkeiten aufbaut, setzt KI schneller ein als der Wettbewerb, nicht später.

Die wichtigsten Erkenntnisse
Hochrisiko-Pflichten rutschen auf Ende 2027 und 2028.
Transparenzpflichten gelten schon seit August 2026.
Ohne KI-Inventar ist keine Einstufung belastbar.
Die Frist ist verschoben. Das Problem nicht.
Aufatmen in den Projektbüros: Die Hochrisiko-Frist vom 2. August 2026 ist vom Tisch. Für Banken gilt nach dem Digital Omnibus ein gestreckter Zeitplan der KI-Verordnung: Die Pflichten für Hochrisiko-Systeme wie die Kreditwürdigkeitsprüfung greifen ab dem 2. Dezember 2027, während Verbote, Transparenzpflichten und die Regeln für KI-Modelle mit allgemeinem Verwendungszweck bereits anwendbar sind. Verschoben wurde ein Teil der Pflichten, nicht die Notwendigkeit, den eigenen KI-Einsatz zu ordnen.
Was hat der Digital Omnibus beschlossen?
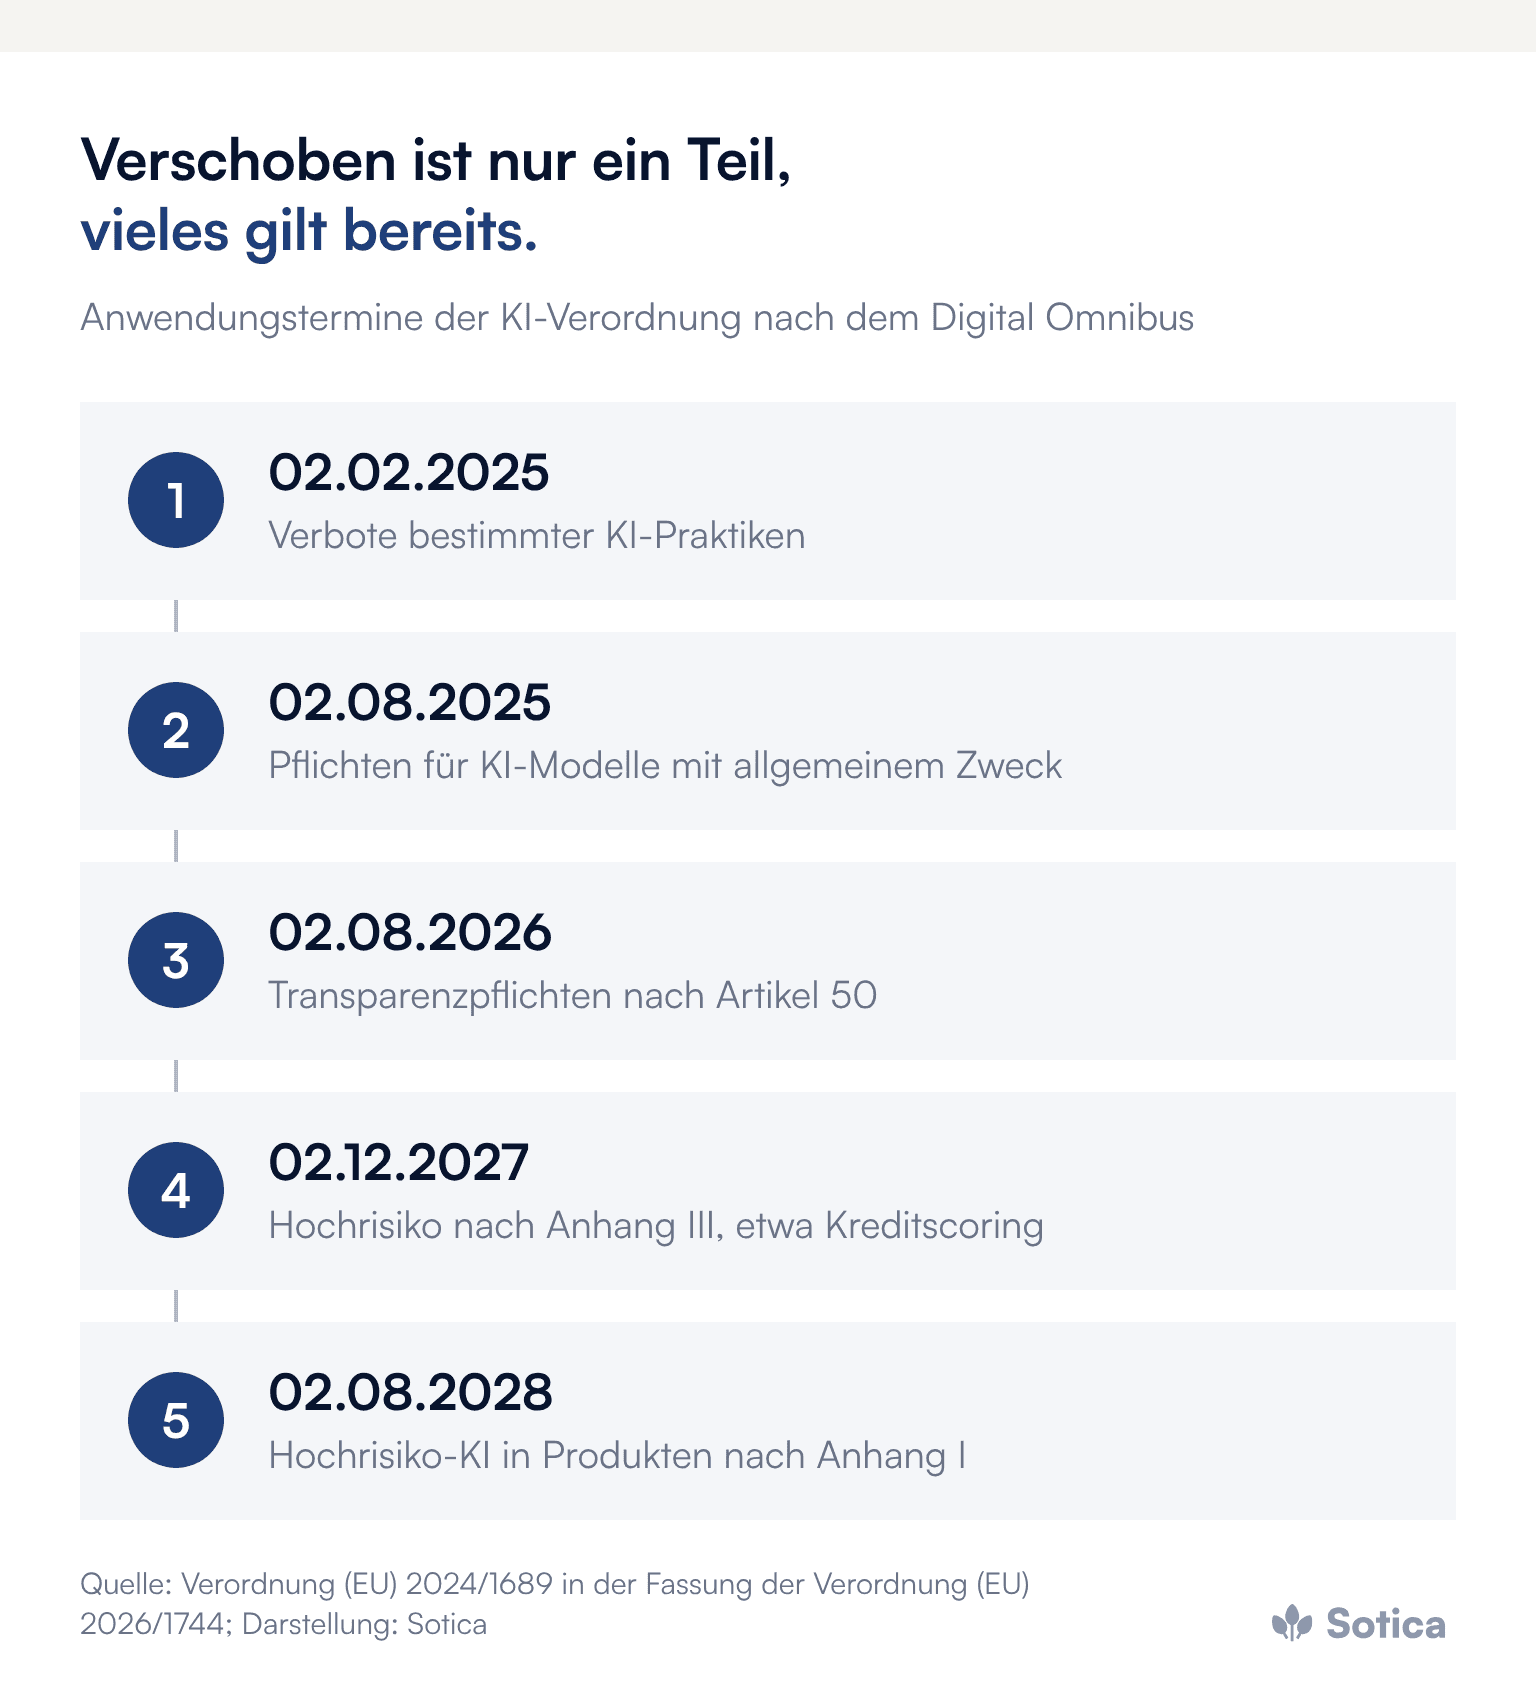
Die Änderungsverordnung (EU) 2026/1744 wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und trat am 27. Juli 2026 in Kraft. Die Änderungsverordnung ist die erste Anpassung der KI-Verordnung, Verordnung (EU) 2024/1689, und passt deren Anwendung an die Verfügbarkeit von Standards und Aufsichtsstrukturen an. Kern sind neue Anwendungsdaten: Eigenständige Hochrisiko-Systeme nach Anhang III folgen am 2. Dezember 2027 statt am 2. August 2026, Hochrisiko-KI in regulierten Produkten nach Anhang I am 2. August 2028 statt ein Jahr früher.
Die zweite wichtige Änderung betrifft Artikel 4. Statt sicherzustellen, dass Beschäftigte über ausreichende KI-Kompetenz verfügen, müssen Anbieter und Betreiber nun Maßnahmen ergreifen, um diese Kompetenz zu fördern; ein bestimmtes Niveau je Person müssen sie nicht garantieren. Die Risikologik der Verordnung, die Pflichtenkataloge für Hochrisiko-Systeme und die Transparenzanforderungen selbst blieben unverändert. Die EU hat Zeit gegeben, nicht Substanz genommen.
Der Zeitplan im Überblick
Für die Praxis zählt der konsolidierte Fahrplan:
Seit 2. Februar 2025: Verbote bestimmter KI-Praktiken, etwa manipulative Techniken und Social Scoring.
Seit 2. August 2025: Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck.
Seit 2. August 2026: Transparenzpflichten nach Artikel 50, mit einer Übergangsfrist bis 2. Dezember 2026 für die Kennzeichnung von Inhalten generativer Systeme, die schon vorher im Markt waren.
Ab 2. Dezember 2027: Pflichten für eigenständige Hochrisiko-Systeme nach Anhang III, darunter Kreditwürdigkeitsprüfung und KI im Personalwesen.
Ab 2. August 2028: Pflichten für Hochrisiko-KI in regulierten Produkten nach Anhang I.
Die Verschiebung trifft genau die Kategorien, die für Banken am schwersten wiegen. Was sie nicht betrifft: alles, was schon gilt.
Was gilt heute schon im Bankbetrieb?
Seit dem 2. August 2026 müssen KI-Systeme, die direkt mit Menschen interagieren, als solche erkennbar sein. Ein Kundenchatbot muss sich als KI zu erkennen geben, veröffentlichte KI-generierte Inhalte brauchen eine maschinenlesbare Kennzeichnung. Ob die Transparenzpflichten das eigene Institut treffen, klären vier Prüffragen:
Interagieren Kundinnen, Kunden oder Interessenten mit einem KI-System, auf der Website oder per Sprachassistent in der Telefonie?
Veröffentlicht das Institut Texte, Bilder oder Videos, die KI-generiert oder wesentlich KI-bearbeitet sind?
Können die eingesetzten generativen Systeme Inhalte maschinenlesbar kennzeichnen, und ist diese Funktion aktiv?
Gibt es eine Zuständigkeit, die neue Einsatzfälle gegen diese Pflichten prüft, bevor sie live gehen?
Dazu kommen die Verbote, die eine bewusste Prüfung verdienen: Emotionserkennung am Arbeitsplatz etwa ist untersagt, und die Grenze zu gut gemeinten Analyseideen im Personalbereich ist schmaler, als manche Projektskizze annimmt.
Wer überwacht die KI-Verordnung bei Banken?
Die BaFin. Mit dem Gesetz zur Durchführung der KI-Verordnung, in Kraft seit dem 29. Juli 2026, ist sie Marktüberwachungsbehörde für KI-Systeme, die in direktem Zusammenhang mit einer regulierten Finanztätigkeit stehen. Die Behörde prüft verbotene Praktiken, die Transparenzpflichten und die Maßnahmen zur KI-Kompetenz, ab dem 2. Dezember 2027 auch die Hochrisiko-Anforderungen. KI im Personalmanagement eines Instituts fällt dagegen in die Zuständigkeit der Bundesnetzagentur. Was das im Einzelnen bedeutet, ordnet der Beitrag zur BaFin als KI-Aufsicht ein.
Bei Verstößen sieht die KI-Verordnung Bußgelder von bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes für verbotene Praktiken und bis zu 15 Millionen Euro oder 3 Prozent für andere Pflichtverletzungen vor (Artikel 99).
Was rutscht auf Ende 2027 und wen trifft es?
Für Banken stechen in Anhang III zwei Bereiche heraus: die Bewertung der Kreditwürdigkeit natürlicher Personen, ausgenommen Systeme zur Aufdeckung von Finanzbetrug, und KI im Personalwesen von der Bewerberauswahl bis zur Leistungsbewertung. Beide sind keine Exoten, sondern Kernprozesse. Die Pflichten dahinter sind substanziell: Risikomanagementsystem, Datenqualität, technische Dokumentation, Protokollierung, menschliche Aufsicht und Konformitätsbewertung.
Die meisten Banken sind dabei Betreiber zugekaufter Systeme. Als Betreiber müssen sie das System nach Anweisung einsetzen, menschliche Aufsicht sicherstellen, Eingabedaten überwachen und Protokolle mindestens sechs Monate aufbewahren (Artikel 26). Für Kreditwürdigkeitsprüfungen kommt eine Grundrechte-Folgenabschätzung nach Artikel 27 hinzu. Wer ein zugekauftes Modell wesentlich verändert oder unter eigenem Namen einsetzt, kann zum Anbieter werden und trägt dann den vollen Pflichtenkatalog. Für Systeme, die bereits vor dem Anwendungsbeginn im Einsatz sind, enthält Artikel 111 eine Bestandsschutzregel, die bei wesentlichen Änderungen am System entfällt. Häufiges Nachtrainieren kann diese Grenze schneller überschreiten als gedacht. Was der Aufschub speziell für Scoring und Kreditentscheidung bedeutet, vertieft die Analyse zur KI-Verordnung in der Kreditentscheidung.
Warum bleibt KI-Kompetenz Pflichtprogramm?
Die Lockerung von Artikel 4 verführt zum Sparstift beim Schulungsbudget. Das wäre doppelt kurzsichtig. Erstens setzt wirksame menschliche Aufsicht über Hochrisiko-Systeme Kompetenz voraus; für Betreiber solcher Systeme gelten eigene Anforderungen an Kompetenz und Schulung. Zweitens prüft die BaFin bereits heute, ob Institute Maßnahmen zur Förderung der KI-Kompetenz ergreifen.
Der Maßstab verschiebt sich damit von der Zahl geschulter Köpfe zur Urteilsfähigkeit an den Stellen, an denen KI-Ergebnisse in Entscheidungen einfließen: Kreditanalyse, Personal, Kundenkommunikation. Warum Kompetenz auch ohne harte Kontrolle über den Erfolg entscheidet, beschreibt der Beitrag zu Artikel 4 und KI-Kompetenz in Banken.
Wie lässt sich die gewonnene Zeit sinnvoll nutzen?
Mit drei Bausteinen, die jede spätere Pflicht voraussetzen. Der erste ist ein KI-Inventar, das alle Systeme mit KI-Komponenten erfasst, einschließlich KI-Funktionen in eingekaufter Standardsoftware und Tools, die Fachbereiche in Eigenregie nutzen. Je Eintrag gehören Zweck, Datenbasis, Anbieter, Verantwortliche und eine erste Risikoeinschätzung dazu. Die BaFin empfiehlt, sich dabei am Inventar der IKT-Assets zu orientieren, das DORA ohnehin verlangt.
Der zweite Baustein ist ein Einstufungsprozess mit klarer Verantwortung: Welche Systeme fallen absehbar unter Anhang III, welche unter die Transparenzpflichten, welche bleiben geringes Risiko? Jedes neue System und jedes wesentliche Update durchläuft die Einstufung erneut, und der Einkauf fragt KI-Funktionen künftig aktiv ab. Der dritte Baustein ist der Anschluss an die bestehende Governance: Modellrisiko nach MaRisk, IKT- und Drittparteienrisiko nach DORA. Wer die KI-Pflichten dort verankert, vermeidet eine parallele Compliance-Welt mit eigenen Gremien und Listen.
Wie sieht ein realistischer Fahrplan bis Dezember 2027 aus?
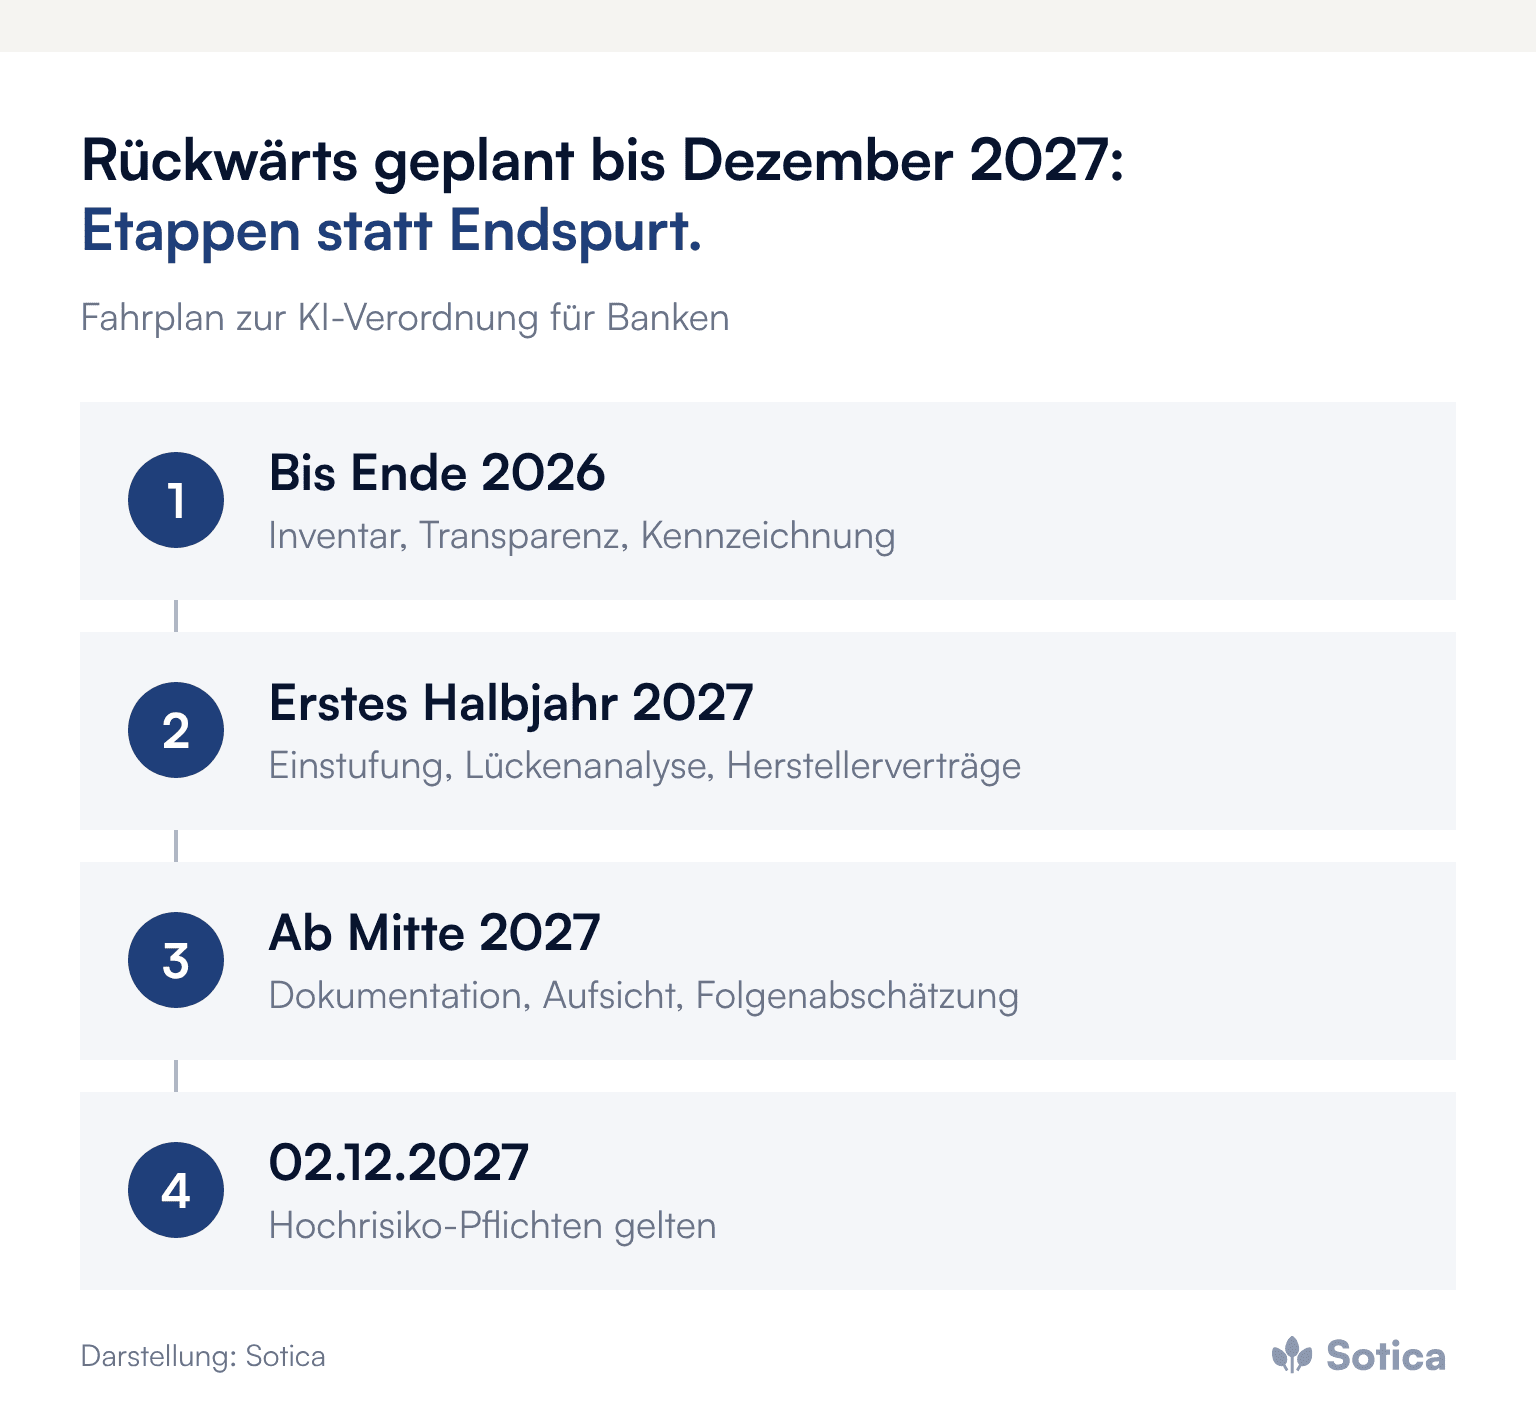
Rückwärts geplant ergibt sich eine klare Etappenfolge. Bis Ende 2026: Inventar aufbauen, Transparenzpflichten umsetzen, Kennzeichnung generativer Systeme abschließen. Im ersten Halbjahr 2027: alle Systeme einstufen, Lücken für die Hochrisiko-Kandidaten analysieren, Verträge mit Herstellern auf Nachweise und Mitwirkungspflichten prüfen. Ab Mitte 2027: Dokumentation, menschliche Aufsicht, Protokollierung und Grundrechte-Folgenabschätzung für die Systeme, die im Dezember unter die Pflichten fallen.
Für den Übergang hilft eine einfache Regel: Jedes System, das heute neu eingeführt wird, wird so aufgesetzt, als gälten die Hochrisiko-Pflichten bereits. Dokumentation und Rollen entstehen im Projekt ohnehin; nachträgliche Ertüchtigung ist fast immer aufwendiger.
Was das Management bis Ende 2026 entscheiden sollte
Ein KI-Inventar beauftragen, das auch KI-Funktionen in Standardsoftware und Tools der Fachbereiche erfasst.
Die Transparenzpflichten nach Artikel 50 abschließend umsetzen, einschließlich der Kennzeichnung bis 2. Dezember 2026.
Eine verantwortliche Stelle für die Einstufung benennen und den Prozess in Einkauf und Änderungsmanagement verankern.
Die Rolle je System klären, Betreiber oder Anbieter, und Herstellerverträge darauf ausrichten.
KI-Kompetenz rollenbezogen fördern und dokumentieren, beginnend in Kreditgeschäft und Personalbereich.
Häufige Fragen
Ab wann gelten die Hochrisiko-Pflichten für das Kreditscoring?
Ab dem 2. Dezember 2027. Der Digital Omnibus hat den ursprünglichen Termin 2. August 2026 verschoben; die Anforderungen selbst blieben unverändert.
Gilt die Pflicht zur KI-Kompetenz nach dem Omnibus noch?
Ja, als Förderpflicht. Seit dem 27. Juli 2026 müssen Anbieter und Betreiber Maßnahmen zur Förderung der KI-Kompetenz ergreifen, aber kein bestimmtes Niveau je Person garantieren.
Wer ist in Deutschland für KI bei Banken zuständig?
Für KI-Systeme mit direktem Bezug zu regulierten Finanztätigkeiten die BaFin, für andere Anwendungen wie KI im Personalmanagement die Bundesnetzagentur.
Weitere Beiträge zur KI-Verordnung, zu DORA und zur Aufsicht bündelt das Dossier Regulierung & Resilienz.
Wie vollständig das eigene KI-Inventar ist, zeigt sich oft erst, wenn die Frage nach den KI-Funktionen in eingekaufter Software gestellt wird. Ein erstes Gespräch zu diesem Thema ist ein guter Anfang, wir freuen uns darauf.
Dominik Winkel
Gründer und Managing Partner