Insight
EZB fordert Aktionspläne gegen KI-gestützte Cyberangriffe bis Oktober 2026
Die EZB verlangt bis 31. Oktober 2026 Aktionspläne gegen KI-gestützte Cyberangriffe. Was hineingehört und was die DORA-Meldungen über Ursachen zeigen.
Organisation & Change
6 min Lesezeit
Kernaussage
Abwehr, die in Wochen denkt, verteidigt gegen ein Tempo von gestern. Wer Monitoring, Schwachstellen und Abhängigkeiten von Modellanbietern nicht laufend steuert, liefert Aktionspläne ohne Wirkung.

Die wichtigsten Erkenntnisse
EZB fordert Aktionspläne bis 31. Oktober
KI verkürzt den Weg von Lücke zu Angriff
Jeder zweite IKT-Vorfall beginnt bei Dritten
Die Uhr läuft schneller als die Abwehr
Lange galt in vielen Instituten die stille Annahme, zwischen dem Bekanntwerden einer Sicherheitslücke und ihrer Ausnutzung bleibe genug Zeit für den nächsten regulären Patch-Zyklus. Diese Annahme trägt nicht mehr. Die EZB fordert die von ihr direkt beaufsichtigten bedeutenden Institute mit einem Schreiben vom 7. Juli 2026 auf, bis zum 31. Oktober 2026 einen Aktionsplan gegen KI-gestützte Cyberbedrohungen vorzulegen, mit Schwerpunkt auf Schwachstellen- und Patch-Management, Erkennung und dem Risiko aus IT-Dienstleistern.
Was steht im Schreiben der EZB?
Claudia Buch, Vorsitzende des Aufsichtsgremiums der EZB-Bankenaufsicht, beschreibt im Schreiben „Addressing AI-enabled cybersecurity threats“ eine dauerhafte Verschiebung der Bedrohungslage: Neue KI-Modelle können Schwachstellen in Software finden und funktionierende Angriffe darauf in bisher unbekanntem Tempo erzeugen. Die Zeit zwischen Entdeckung und Ausnutzung einer Lücke schrumpft. Neue Risiken entstehen dadurch laut EZB kaum, die bekannten verwirklichen sich aber schneller und breiter.
Die Verantwortung sieht die EZB ausdrücklich beim Leitungsorgan der Banken. IT-Investitionen, Ressourcen und die Toleranzrahmen für IT-Risiken seien gegebenenfalls neu zu bewerten. Offene Feststellungen aus früheren Prüfungen, etwa aus dem Cyber-Stresstest 2024, sollen ohne Verzögerung abgearbeitet werden. Zugleich verschiebt die EZB die jährliche Abfrage ihres IT-Risikofragebogens von September 2026 auf Februar 2027, damit Kapazität für den Aktionsplan frei wird. Am selben Tag hat der Europäische Ausschuss für Systemrisiken eine Warnung zu systemischen Cyberrisiken durch fortgeschrittene KI-Modelle veröffentlicht.
Welche Schwerpunkte muss der Aktionsplan abdecken?
Kurzfristig nennt die EZB drei Felder: Schwachstellen- und Patch-Management in der Breite beschleunigen, Überwachung und Erkennung stärken, auch mit KI-gestützter Abwehr, und prüfen, ob das Management der Risiken aus IT-Dienstleistern der aktuellen Lage noch gerecht wird. Vorrang hat der Schutz von Systemen, die aus dem Internet erreichbar sind, einschließlich Software von Drittanbietern und Open-Source-Komponenten.
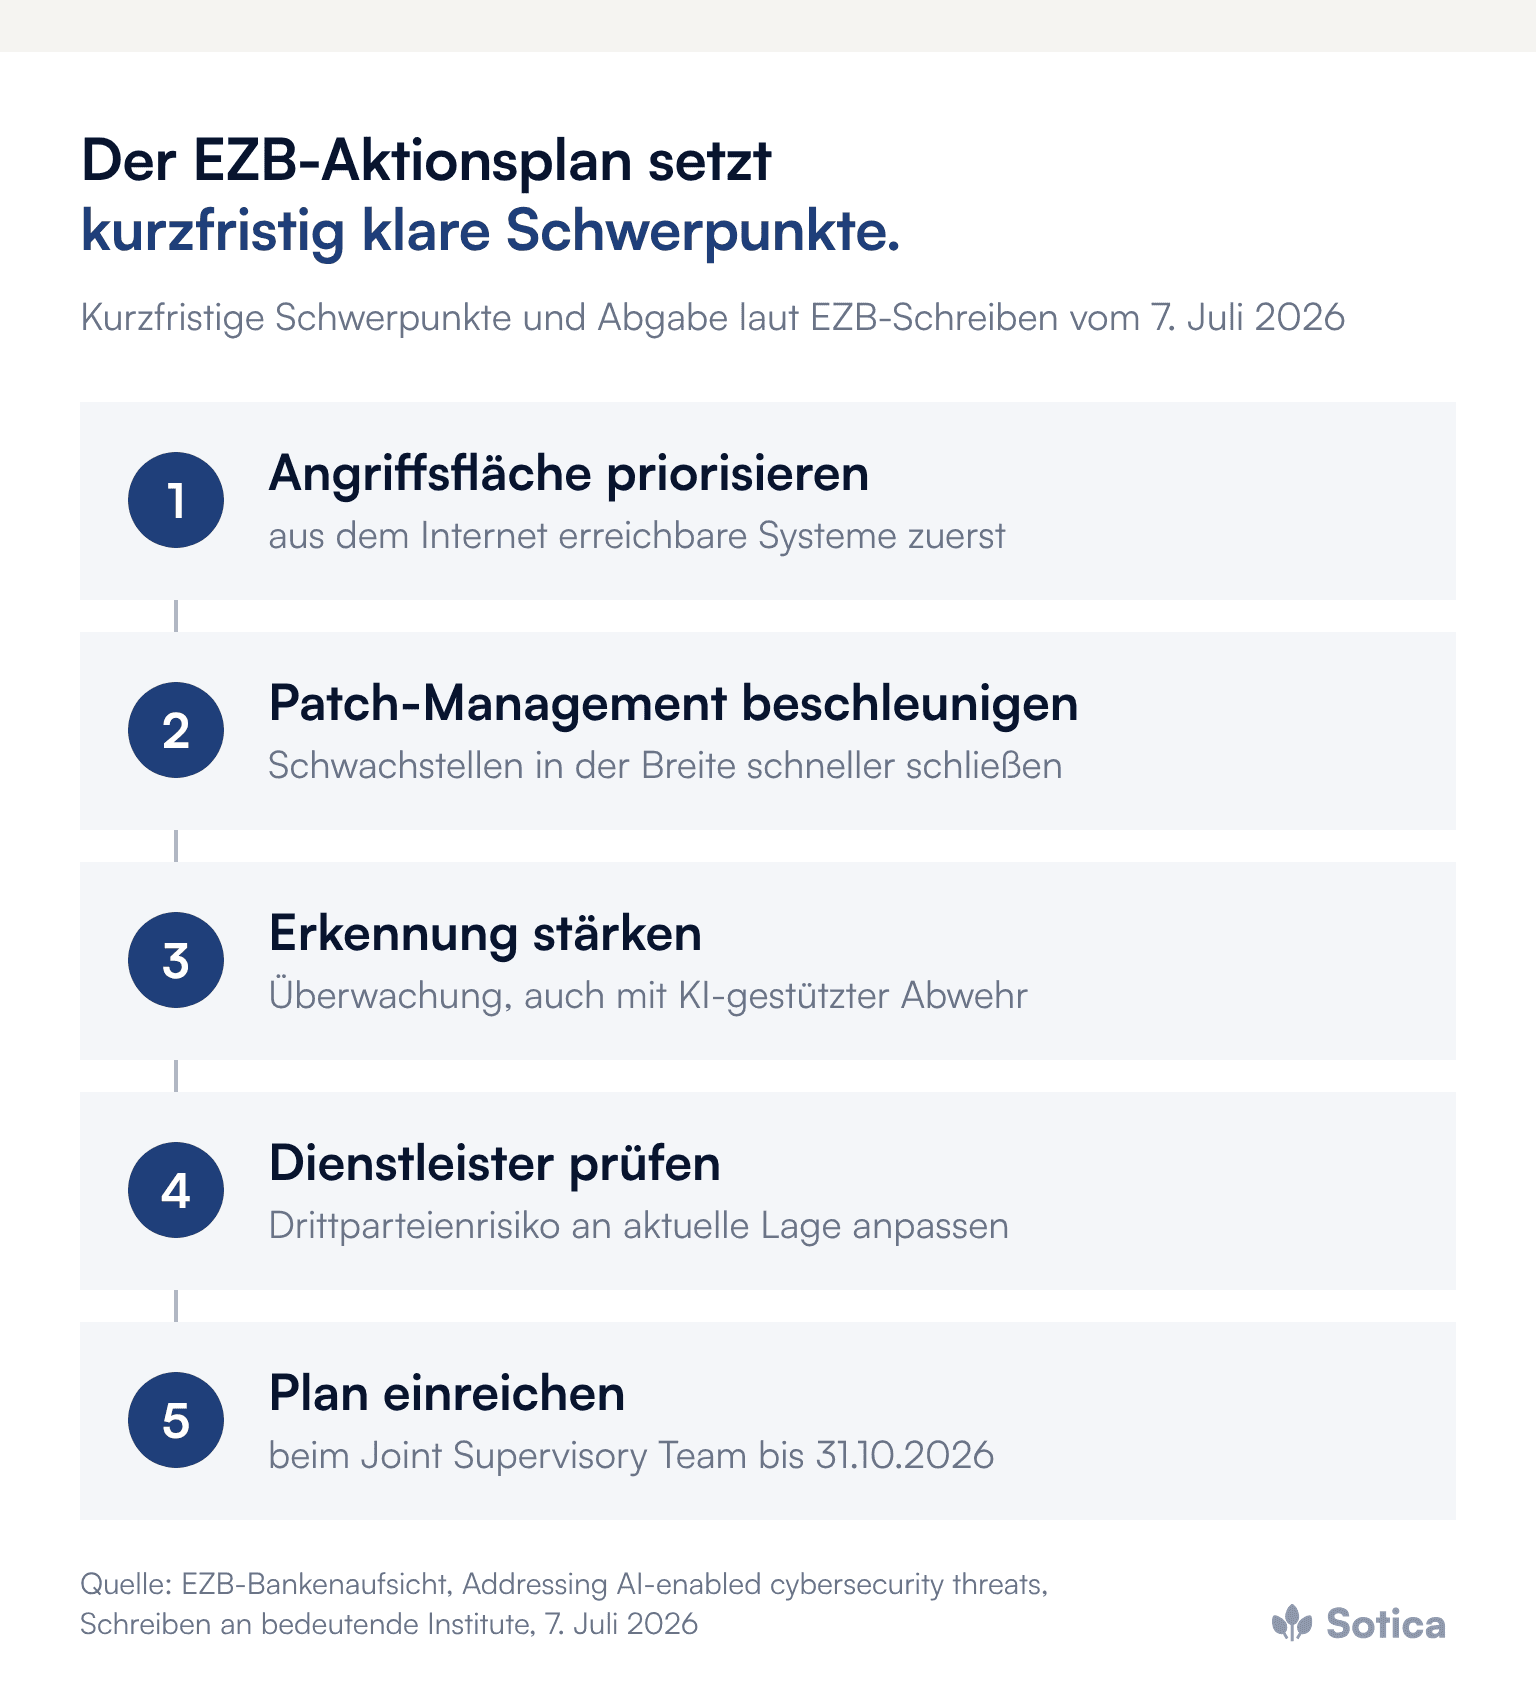
Mittelfristig erwartet die EZB strukturelle Maßnahmen: mehrstufige Verteidigung und gute IT-Hygiene, die Ablösung veralteter Systeme ohne Herstellerunterstützung sowie belastbare Notfall-, Wiederanlauf- und Krisenprozesse. Der Plan geht an das jeweilige Joint Supervisory Team, das ihn mit der Bank bespricht und die Umsetzung verfolgt. Die EZB kündigt zudem eine Querschnittsauswertung aller eingereichten Pläne an.
Was zeigen die DORA-Meldungen über die eigentlichen Ursachen?
Die Meldungen unter DORA zeigen, dass Resilienz mehr ist als Angriffsabwehr. In ihrer Auswertung „DORA-Meldewesen: BaFin-Analyse zu den IKT-Vorfällen 2025“ zählt die BaFin 733 gemeldete schwerwiegende IKT-Vorfälle zwischen dem 17. Januar und dem 31. Dezember 2025. Fast die Hälfte geht auf Systemfehler zurück, häufig auf fehlerhafte Patches. Rund 11 Prozent waren erfolgreiche Cyberangriffe, rund 50 Prozent der Vorfälle hatten ihre Ursache bei einem Dritten, und rund 40 Prozent der gemeldeten Angriffe richteten sich gegen einen Dienstleister statt gegen das Finanzunternehmen selbst.

Für den Aktionsplan heißt das: Schnelleres Patchen allein reicht nicht, wenn Patches selbst Ausfälle auslösen. Test- und Patch-Management gehören zusammen. Die BaFin weist in derselben Analyse darauf hin, dass KI Schwachstellen künftig noch schneller auffindbar und ausnutzbar macht, und erinnert an die DORA-Pflicht, kritische, von außen angreifbare Schwachstellen sofort nach Bekanntwerden zu analysieren und zu schließen oder anderweitig abzusichern.
Wie vergrößert KI im eigenen Institut die Angriffsfläche?
Wenn KI in Dokumentenprozesse, Kundendialog oder interne Freigaben eingebunden ist, entstehen neue Einfallstore: Datenzugriffe des Modells, Schnittstellen zu Fachanwendungen, Prompt-Eingaben und die Modelle selbst. Die BaFin beschreibt in ihrer „Orientierungshilfe zu IKT-Risiken beim Einsatz von KI in Finanzunternehmen“ vom 18. Dezember 2025 Risiken wie Data Poisoning, also die Manipulation von Trainingsdaten, Prompt Injection und Modelldrift. Die Behörde betont zugleich, dass viele KI-Systeme ohne Cloud-Dienste nicht betrieben werden können, weshalb das Risiko aus Dienstleistern besonderes Gewicht hat. Wie Prompt Injection konkret wirkt, zeigt der Beitrag zur Sicherheitslücke Chatbot.
Die Orientierungshilfe ist ausdrücklich nicht verbindlich, gibt aber eine klare Richtung: KI-Systeme werden wie andere IT-Systeme nach Risikoprofil, Komplexität und unterstützten Funktionen bewertet, inventarisiert und überwacht. Ohne ein Inventar, das zeigt, welche Modelle mit welchen Daten arbeiten und über welche Schnittstellen erreichbar sind, lassen sich Angriffsflächen weder erkennen noch schließen.
Warum gehören Dienstleister und Exit-Optionen in den Plan?
Weil ein großer Teil der Risiken außerhalb des eigenen Rechenzentrums liegt. DORA verlangt für IT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen, ein Management der Drittparteienrisiken über den gesamten Vertragslebenszyklus und eine Ausstiegsstrategie. Die BaFin-Orientierungshilfe empfiehlt für KI-Anwendungen, vor Vertragsabschluss zu klären, in welchen Formaten Modelle, Trainingsdaten und Konfigurationen exportiert werden können.
Diese Ebene verbindet Cyberabwehr direkt mit der Frage der souveränen KI-Architektur. Wer Abhängigkeiten von Modell- und Cloud-Anbietern nicht kennt, kann weder Konzentrationsrisiken noch Angriffsflächen steuern. Warum gerade die Unterauftragnehmer in der Kette das schwer sichtbare Risiko sind, vertieft der Beitrag zu Subdienstleistern unter DORA.
Was bedeutet das für weniger bedeutende Institute?
Formal richtet sich das Schreiben nur an die bedeutenden Institute unter direkter EZB-Aufsicht, zum 31. Dezember 2025 laut BaFin 50 Institute in Deutschland. Die Bedrohungslage macht vor Größe aber nicht halt. Die 1.089 weniger bedeutenden Institute sind häufig auf zentrale Dienstleister angewiesen und unterliegen denselben DORA-Pflichten zu Schwachstellen, Vorfällen und Drittparteien, auch für die KI-Anwendungen, die sie einsetzen.
Die Logik des EZB-Plans lässt sich deshalb gut als Prüfraster nutzen: Wo sind die von außen erreichbaren Systeme, wie schnell werden kritische Lücken geschlossen, wie gut erkennt das Institut Auffälligkeiten, und welche Dienstleister tragen kritische Funktionen? Wer diese Fragen im DORA-Kontext ohnehin beantwortet, hat einen Großteil der Arbeit bereits getan.
Was das Management jetzt anstoßen sollte
Die von außen erreichbaren Systeme erfassen und priorisieren, einschließlich Drittanbieter-Software und Open-Source-Komponenten.
Die Reaktionszeit für kritische Schwachstellen messen und Test- und Patch-Management gemeinsam steuern, damit schnelle Patches keine neuen Ausfälle erzeugen.
KI-Systeme ins IT-Inventar aufnehmen, mit Datenzugriffen, Schnittstellen und Anbietern, und KI-spezifische Risiken in die Überwachung einbeziehen.
Die Dienstleister kritischer Funktionen prüfen, inklusive Unterauftragnehmern, Exportfähigkeit von Modellen und Daten sowie Ausstiegsoptionen.
Die Verantwortung im Management verankern und Budget, Ressourcen und Toleranzrahmen für IT-Risiken ausdrücklich neu bewerten.
Häufige Fragen
Wer muss bis 31. Oktober 2026 einen Aktionsplan einreichen?
Die bedeutenden Institute unter direkter Aufsicht der EZB. Diese Institute reichen den Plan bei ihrem Joint Supervisory Team ein. Weniger bedeutende Institute sind nicht adressiert, unterliegen aber denselben DORA-Anforderungen.
Bringt KI neue Cyberrisiken mit sich?
Laut EZB entstehen kaum völlig neue Risiken, die bekannten verwirklichen sich aber schneller und in größerem Umfang, weil KI Schwachstellen schneller findet und ausnutzbar macht. Im eigenen Einsatz kommen KI-spezifische Risiken wie Prompt Injection oder manipulierte Trainingsdaten hinzu.
Wie hängt der EZB-Aktionsplan mit DORA zusammen?
Die EZB betont, dass die DORA-Anforderungen voll gültig bleiben. Der Aktionsplan baut auf Schwachstellenmanagement, Vorfallserkennung und Drittparteienrisikomanagement nach DORA auf und setzt dort zeitliche Schwerpunkte.
Weitere Beiträge zu DORA, Aufsicht und digitaler Resilienz bündelt das Dossier Regulierung & Resilienz.
Wie lange eine kritische Lücke im eigenen Institut heute offen bleibt, wissen erstaunlich wenige Verantwortliche aus dem Stand. Über ein erstes Gespräch zu diesem Thema freuen wir uns.

Dominik Winkel
Gründer & Managing Partner, Sotica. Partner für Wandel in der Finanzbranche. Von der Herausforderung bis zur Lösung im Tagesgeschäft.
Thema zurzeit im Fokus?
Im Gespräch ordnen wir Ausgangslage und Handlungsspielraum direkt ein. Unverbindlich und ohne Umwege.


